



Microsoft нашла в Linux две дыры, позволяющие запустить root-бэкдор

Microsoft нашла в Linux две дыры, позволяющие запустить root-бэкдор

Microsoft нашла в Linux две дыры, позволяющие запустить root-бэкдор

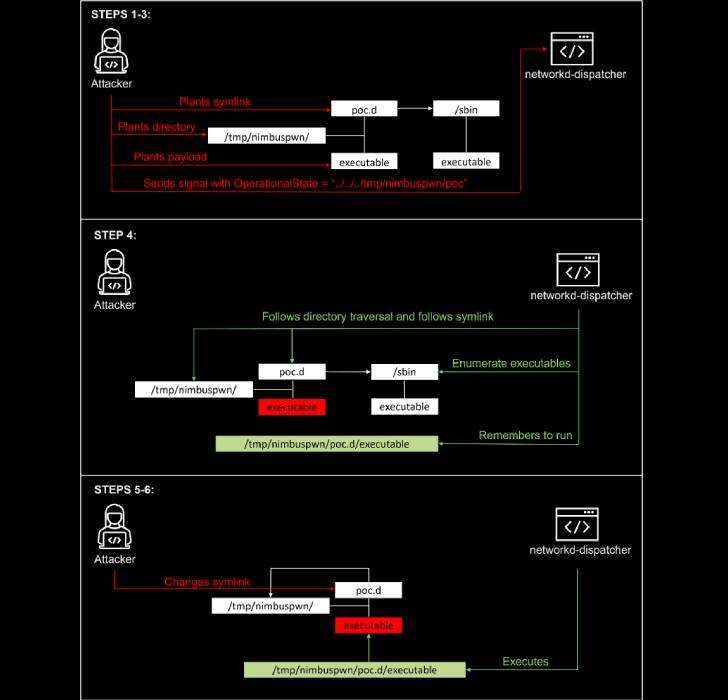
Microsoft на этой неделе выявила две уязвимости в операционной системе Linux, позволяющие условному атакующему повысить права. Проблемы в безопасности, которые можно эксплуатировать в связке, объединили под общим именем «Nimbuspwn».

Согласно описанию специалистов из Microsoft, злоумышленники могут использовать обнаруженные бреши для установки бэкдоров с правами root, а также осуществлять другие вредоносные действия через возможность выполнения кода.

Как отмечается в отчёте Microsoft 365 Defender Research, уязвимости получили идентификаторы CVE-2022-29799 и CVE-2022-29800. Киберпреступники могут также использовать их в атаках программ-вымогателей.

Корень проблемы кроется в компоненте systemd под названием networkd-dispatcher, который предназначен для отправки уведомлений об изменении сетевого статуса.


В частности, баги описываются как возможность обхода директории (directory traversal — CVE-2022-29799) и состояние гонки (CVE-2022-29800). В случае успешной эксплуатации злоумышленник может получить контроль над службой D-Bus и установить бэкдор на скомпрометированную конечную точку.

Пользователям networkd-dispatcher настоятельно рекомендуют обновить свои установки до последних версий, чтобы избавиться от рисков эксплуатации дыры.

Подпишитесь на новости

55% опрошенных компаний полностью перешли на российские межсетевые экраны

55% организаций, участвовавших в исследовании «Кода Безопасности», полностью перешли на отечественные межсетевые экраны. Ещё 37% совмещают российские и зарубежные решения. Исключительно иностранные NGFW используют и не планируют менять 3% опрошенных, а 5% намерены перейти на отечественные продукты.

По данным компании, в 2025 году доля организаций, использовавших только российские решения, составляла 47%, а гибридную модель применяли 38%.

Основной сценарий использования NGFW — защита периметра: его отметили 93% участников. Половина применяет межсетевые экраны для внутренней сегментации сети, 30% — для защиты ЦОД. Централизованное управление правилами МСЭ актуально для 93% опрошенных, причём 43% считают его критически важным.

Отечественные EDR уже используют 55% респондентов, ещё четверть планирует внедрение. Главным препятствием остаётся стоимость лицензий — её назвали 56% участников. Нагрузку на производительность отметили 35%, сложность интеграции с действующими средствами защиты — 23%.

Треть опрошенных организаций использует EDR без SIEM. В защите конечных точек самые высокие оценки получили антивирусные функции, защита от вымогателей и контроль USB-устройств.

В исследовании участвовали представители небольших компаний и предприятий с численностью более 500 сотрудников. Среди респондентов были конечные пользователи, интеграторы, партнёры и представители учебных учреждений. Половина совмещает обязанности в ИТ и информационной безопасности, ещё треть занимается исключительно ИБ.

RSS: Новости на портале Anti-Malware.ru