



Microsoft нашла в Linux две дыры, позволяющие запустить root-бэкдор

Microsoft нашла в Linux две дыры, позволяющие запустить root-бэкдор

Microsoft нашла в Linux две дыры, позволяющие запустить root-бэкдор

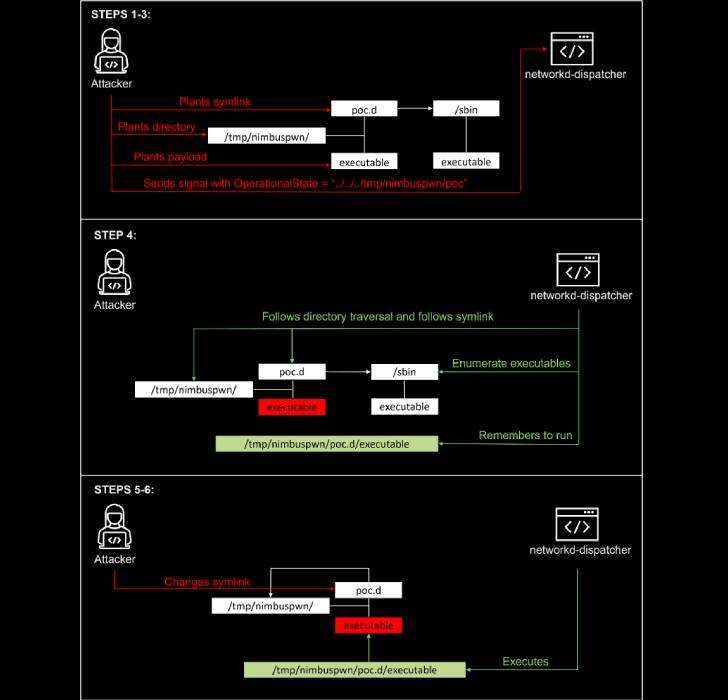
Microsoft на этой неделе выявила две уязвимости в операционной системе Linux, позволяющие условному атакующему повысить права. Проблемы в безопасности, которые можно эксплуатировать в связке, объединили под общим именем «Nimbuspwn».

Согласно описанию специалистов из Microsoft, злоумышленники могут использовать обнаруженные бреши для установки бэкдоров с правами root, а также осуществлять другие вредоносные действия через возможность выполнения кода.

Как отмечается в отчёте Microsoft 365 Defender Research, уязвимости получили идентификаторы CVE-2022-29799 и CVE-2022-29800. Киберпреступники могут также использовать их в атаках программ-вымогателей.

Корень проблемы кроется в компоненте systemd под названием networkd-dispatcher, который предназначен для отправки уведомлений об изменении сетевого статуса.


В частности, баги описываются как возможность обхода директории (directory traversal — CVE-2022-29799) и состояние гонки (CVE-2022-29800). В случае успешной эксплуатации злоумышленник может получить контроль над службой D-Bus и установить бэкдор на скомпрометированную конечную точку.

Пользователям networkd-dispatcher настоятельно рекомендуют обновить свои установки до последних версий, чтобы избавиться от рисков эксплуатации дыры.

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru