



Брешь в VirusTotal позволяла получить доступ к внутренним хостам Google

Брешь в VirusTotal позволяла получить доступ к внутренним хостам Google

Брешь в VirusTotal позволяла получить доступ к внутренним хостам Google

Исследователи в области кибербезопасности выявили уязвимость в платформе VirusTotal, которую можно использовать для удалённого выполнения вредоносного кода и получения доступа к внутренним системам. В настоящее время брешь уже получила свой патч.

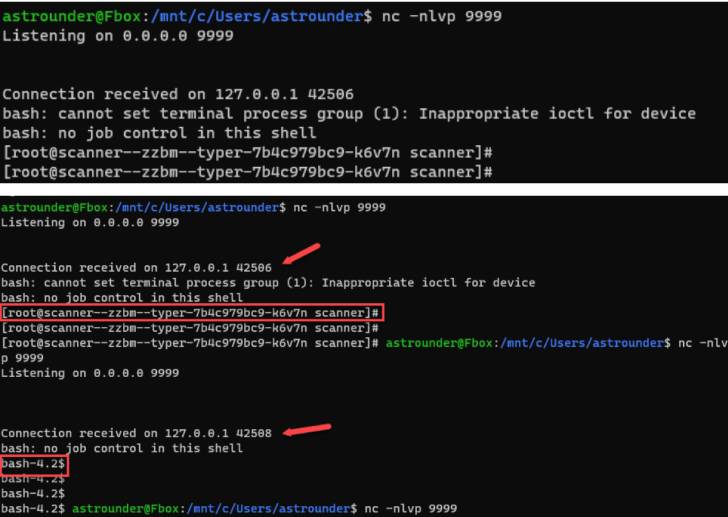
По словам специалистов компании Cysource, с помощью обнаруженного бага условные киберпреступники могли «удалённо выполнить команды на VirusTotal и получить доступ к отдельным возможностям платформы для сканирования подозрительных файлов».

Вектор атаки подразумевает, что злоумышленник должен загрузить файл в формате DjVu через пользовательский веб-интерфейс VirusTotal, после чего происходила эксплуатация уязвимости в утилите с открытым исходным кодом ExifTool.


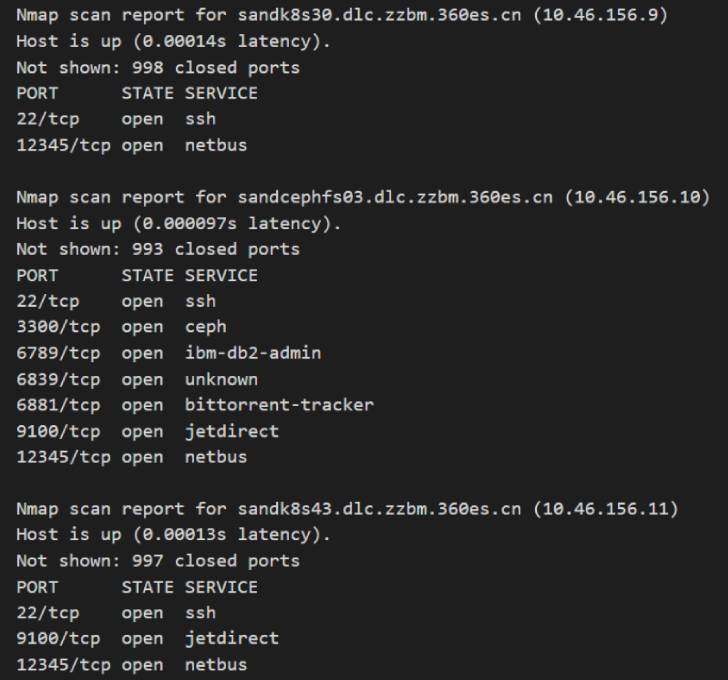
Упомянутая брешь отслеживается под идентификатором CVE-2021-22204 и получила 7,8 балла по шкале CVSS. Интересно, что эту уязвимость разработчики закрыли ещё 13 апреля 2021 года. Тем не менее последствия эксплуатации бага приводили не только к доступу в системы Google (владеет VirusTotal), но и открывали дорогу более чем к 50 хостам (причём доступ открывался с высокими правами).


«Забавный факт: каждый раз, когда мы загружали файл с новым хешем и пейлоадом, VirusTotal отправлял этот пейлоад другим хостам. Таким образом, у нас в руках были не только возможности удалённого выполнения кода, но и сама нагрузка отправлялась внутренней сети Google, её клиентам и партнёрам», — объясняют исследователи.

Подпишитесь на новости

Операторы попросили сохранить перерегистрацию зарубежных базовых станций

Российские операторы связи нашли проблему в правилах перехода на отечественные базовые станции: обновление документов на исправное зарубежное оборудование может потребовать его замены. Купить российскую технику в необходимых объёмах, по словам компаний, пока невозможно.

Бумаги обновили, а станцию выбрасываем? Отрасль просит обойтись без такого сценария.

О предложениях операторов сообщил РБК с форума «Спектр-2026». Директор по регуляторным вопросам «ВымпелКома» Константин Зудин рассказал, что компании просят ГКРЧ предусмотреть исключения для перерегистрации уже работающих зарубежных станций.

С 1 января 2028 года устанавливать на сетях разрешается только отечественные базовые станции. Однако, как объясняют операторы, действующие формулировки затрагивают и повторную регистрацию существующего оборудования.

Она требуется при продлении разрешений на частоты, изменении параметров совместного использования сети, перемещении станции и других корректировках. По словам Зудина, речь идёт о тысячах перерегистраций в день.

МегаФон также предупредил о риске массового вывода исправного оборудования из эксплуатации и ухудшения связи.

Минцифры подтвердило получение инициатив. Вопрос обещают проработать и вынести на заседание ГКРЧ до конца 2026 года.

Операторы поддерживают переход на российское оборудование, но просят учитывать объёмы поставок.

RSS: Новости на портале Anti-Malware.ru