



Рекорд эксплуатации 0-day в 2021 году достался Китаю, второе место — Россия

Рекорд эксплуатации 0-day в 2021 году достался Китаю, второе место — Россия

Рекорд эксплуатации 0-day в 2021 году достался Китаю, второе место — Россия

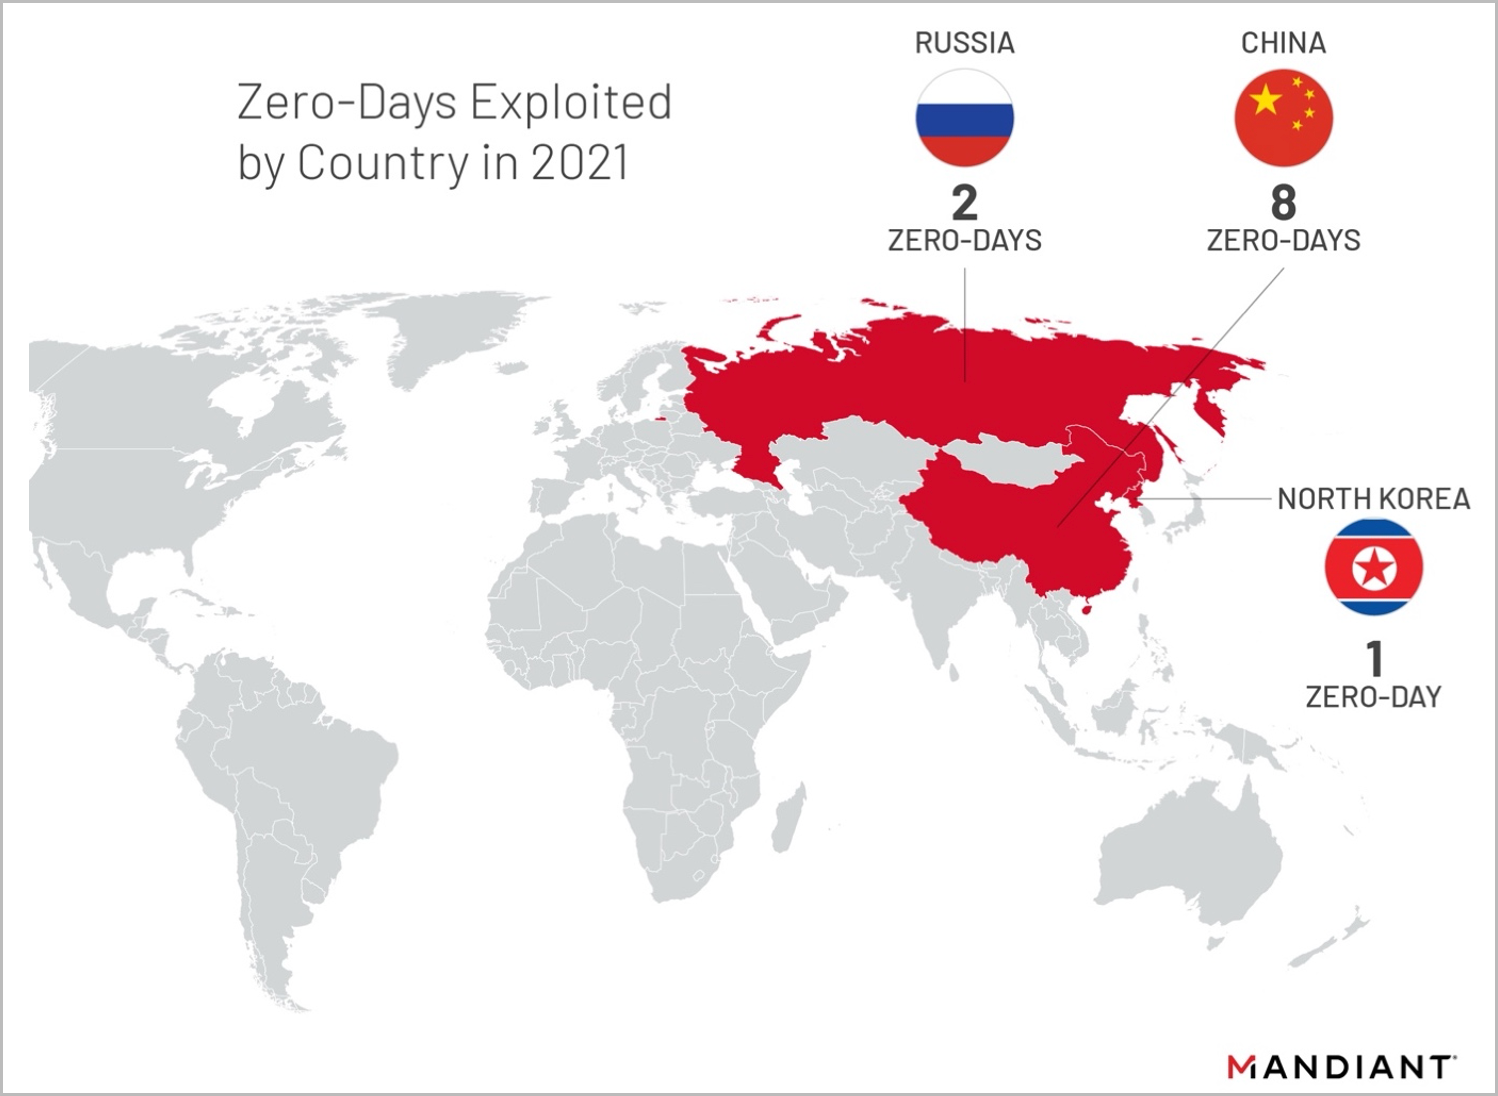
Исследователи в области кибербезопасности из компании Mandiant проанализировали случаи эксплуатации уязвимостей нулевого дня (0-day) за 2021 год и пришли к выводу, что в большинстве случаев за этими атаками стояли китайские киберпреступники.

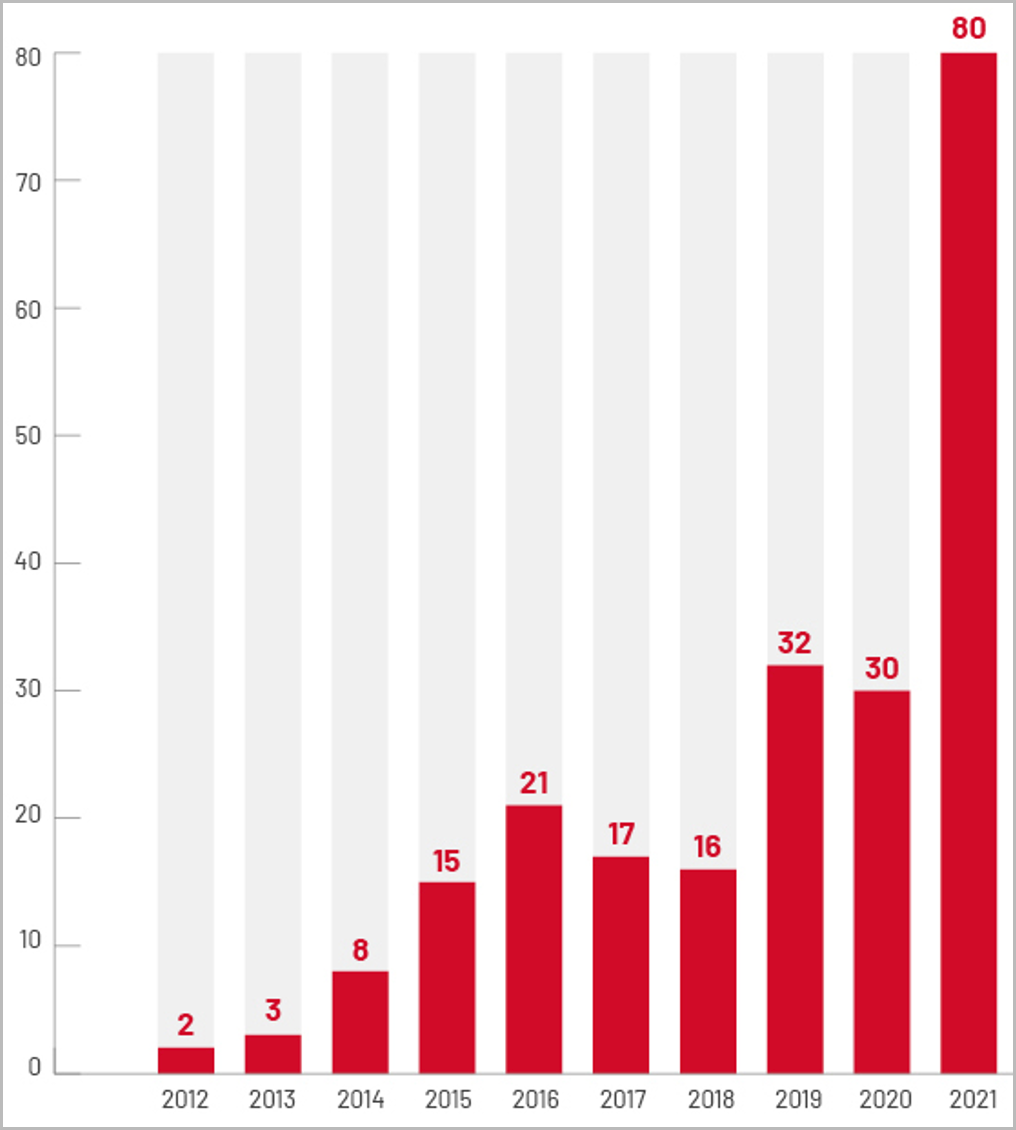
Ранее похожей статистикой поделилась команда Google Project Zero, заявившая, что на 2021 год пришёлся рекорд выявленных 0-day. В Google насчитали 58 таких дыр, когда эксперты Mandiant заявили о 80 0-day.


Цифра Mandiant, кстати, на 18 превышает число 0-day, зафиксированных в 2019 и 2020 годах вместе взятых. За эксплуатацией большинства таких багов стоят киберпреступные группировки правительственного уровня.

Интересно, что на втором месте расположилась Россия (две задействованные в атаках 0-day), а третье место досталось Северной Корее (одна уязвимость нулевого дня).


Излюбленными брешами у китайских киберпреступников стали четыре проблемы Microsoft Exchange. Эксплуатация этих багов позволяла хакерам получать доступ к электронным перепискам западных организаций.

Специалисты Mandiant также отметили всплеск активности операторов программ-вымогателей, которые тоже используют 0-day для проникновения в сеть организации. Более того, исследователи прогнозируют ухудшение ситуации с эксплуатацией 0-day в этом году.

«Мы считаем, что эксплуатация 0-day уязвимостей стала более доступна для хакеров правительственного уровня и финансово мотивированных киберпреступников. Судя по всему, такая ситуация сложилась из-за растущей активности продавцов эксплойтов и разработки собственных операторами шифровальщиков», — пишет Mandiant в отчёте.

Подпишитесь на новости

Шереметьево прорабатывает посадку на самолет через мессенджер МАКС

Аэропорт Шереметьево вместе с Минтрансом и разработчиками мессенджера МАКС прорабатывает возможность использовать приложение при посадке пассажиров на самолет. Об этом на Транспортной неделе рассказал заместитель генерального директора аэропорта по информационным технологиям Дмитрий Ильин.

Его слова приводит NEWS.ru. Проект пока находится на стадии обсуждения, сроков Ильин не назвал.

В долгосрочных планах аэропорта применение МАКСА на международных рейсах.

«С точки зрения долгосрочных перспектив, конечно, в далеких планах это и пограничный контроль, то есть международные перевозки, и применение мессенджера МАКС», — сказал Ильин.

Идею использовать МАКС для посадки раньше озвучивал Андрей Никитин. В июне, на старте эксперимента с посадкой по биометрии в Шереметьево, он как глава Минтранса говорил, что в перспективе проходить на борт можно будет через МАКС по QR-коду.

Осенью Никитин сообщил, что Минтранс рассматривает цифровое удостоверение личности Max ID для посадки на самолеты и поезда.

Эксперимент с посадкой по биометрии продлится до 1 апреля 2027 года. Сейчас он работает на рейсах «Аэрофлота» между Москвой и Санкт-Петербургом. Пассажиры, которые не хотят пользоваться биометрией, по-прежнему проходят на борт по документам.

RSS: Новости на портале Anti-Malware.ru