



Рекорд эксплуатации 0-day в 2021 году достался Китаю, второе место — Россия

Рекорд эксплуатации 0-day в 2021 году достался Китаю, второе место — Россия

Рекорд эксплуатации 0-day в 2021 году достался Китаю, второе место — Россия

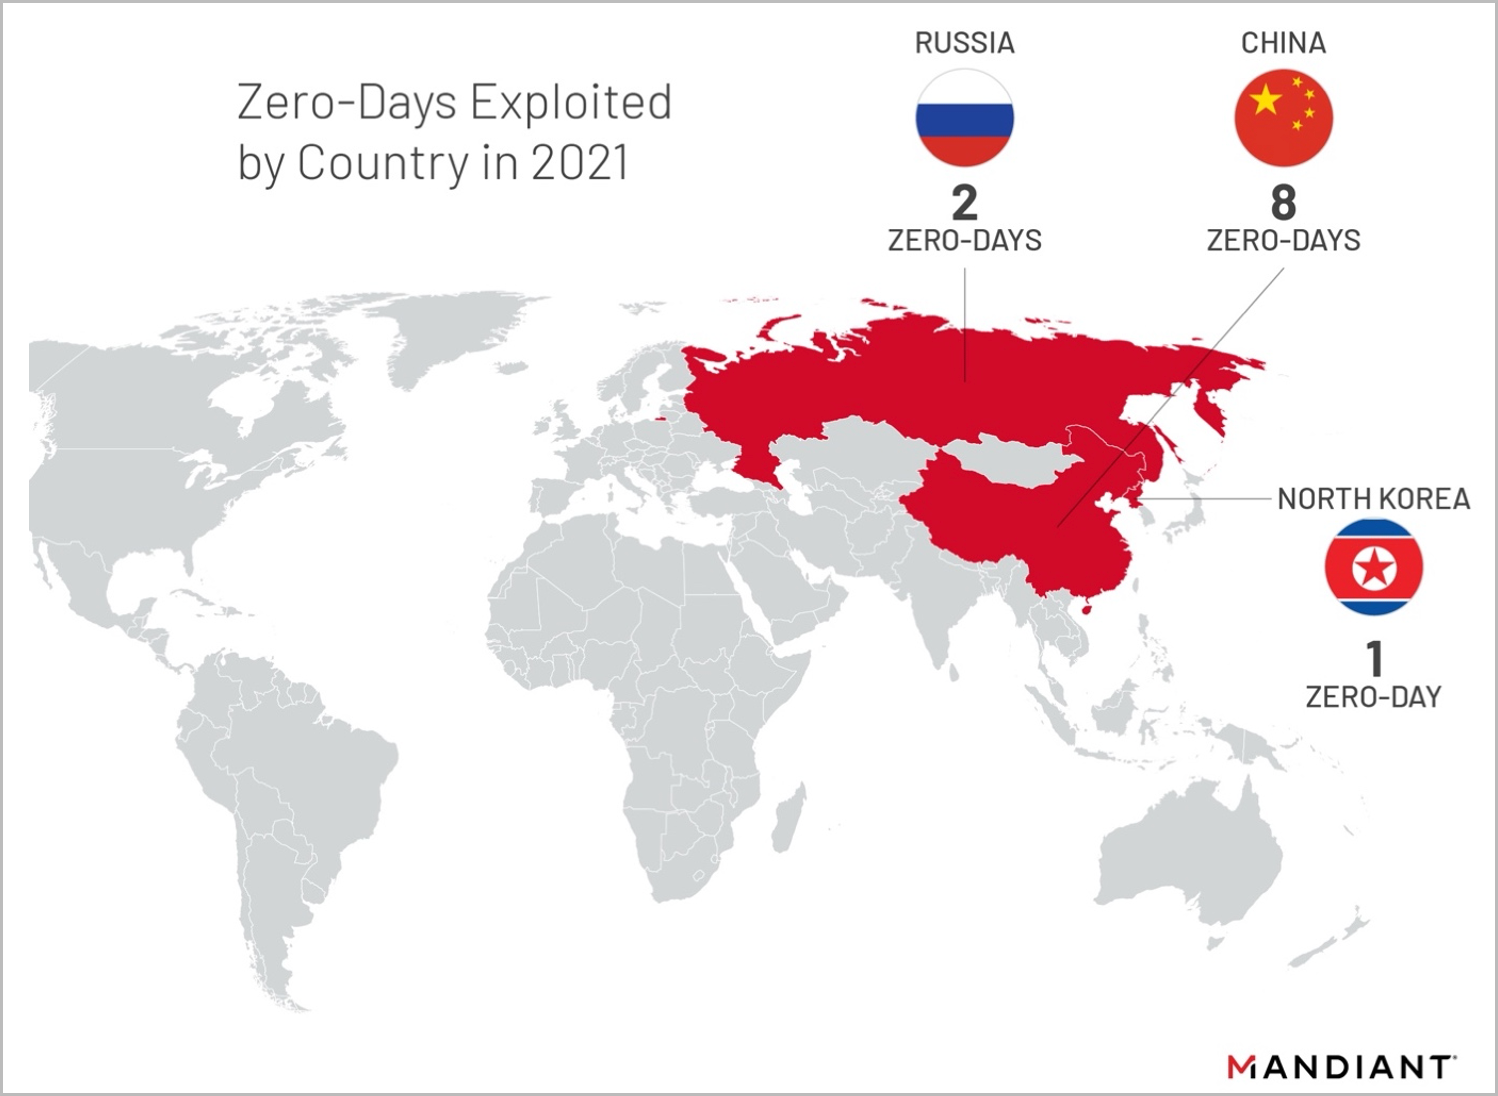
Исследователи в области кибербезопасности из компании Mandiant проанализировали случаи эксплуатации уязвимостей нулевого дня (0-day) за 2021 год и пришли к выводу, что в большинстве случаев за этими атаками стояли китайские киберпреступники.

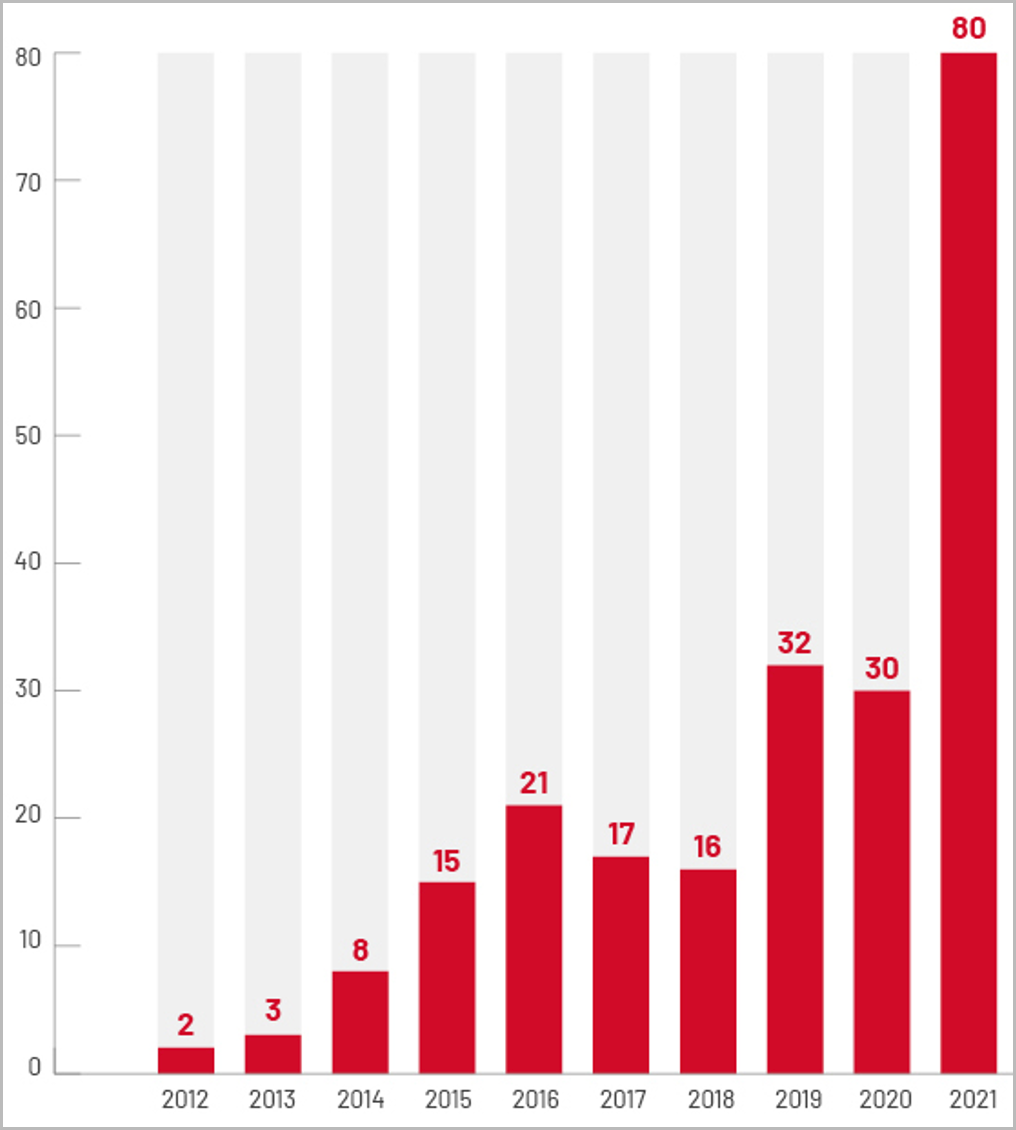
Ранее похожей статистикой поделилась команда Google Project Zero, заявившая, что на 2021 год пришёлся рекорд выявленных 0-day. В Google насчитали 58 таких дыр, когда эксперты Mandiant заявили о 80 0-day.


Цифра Mandiant, кстати, на 18 превышает число 0-day, зафиксированных в 2019 и 2020 годах вместе взятых. За эксплуатацией большинства таких багов стоят киберпреступные группировки правительственного уровня.

Интересно, что на втором месте расположилась Россия (две задействованные в атаках 0-day), а третье место досталось Северной Корее (одна уязвимость нулевого дня).


Излюбленными брешами у китайских киберпреступников стали четыре проблемы Microsoft Exchange. Эксплуатация этих багов позволяла хакерам получать доступ к электронным перепискам западных организаций.

Специалисты Mandiant также отметили всплеск активности операторов программ-вымогателей, которые тоже используют 0-day для проникновения в сеть организации. Более того, исследователи прогнозируют ухудшение ситуации с эксплуатацией 0-day в этом году.

«Мы считаем, что эксплуатация 0-day уязвимостей стала более доступна для хакеров правительственного уровня и финансово мотивированных киберпреступников. Судя по всему, такая ситуация сложилась из-за растущей активности продавцов эксплойтов и разработки собственных операторами шифровальщиков», — пишет Mandiant в отчёте.

Подпишитесь на новости

Заплатка не спасла: защиту Telegram для Android снова обошли через виджеты

Компания NebuSec заявила, что нашла два способа выполнить код за пределами песочницы, в которой Telegram для Android запускает HTML-виджеты. Обход проверили на версии 13.2.2, где Telegram закрыл предыдущую уязвимость в движке QuickJS. На демонстрационном видео виджет с тестового сервера открывает на телефоне системный калькулятор.

Разбор исследователи опубликовали в блоге NebuSec. После первых демонстраций Telegram вынес движок QuickJS в отдельный процесс Android и добавил фильтр seccomp.

Он блокирует около 30 системных вызовов, все остальные, включая ioctl, разрешены. Первый способ NebuSec использует ошибку в виджетах, которую фильтр не покрывает.


Во втором ошибку, которую фильтр перехватывает, объединяют с уязвимостью в ядре Android. Все виджеты работают в одном процессе, поэтому взломанный виджет одного бота получает доступ к памяти виджетов других ботов.

Подробности эксплойтов исследователи не раскрывают, поэтому проверить их заявления независимо пока нельзя. Сообщали ли они об уязвимостях Telegram, тоже неизвестно.


По словам NebuSec, после взлома движка злоумышленник может читать и изменять память процесса. Получит ли он доступ к переписке и что для атаки должен сделать пользователь, в разборе не сказано.

Сейчас отправлять виджеты в Telegram могут только одобренные боты. Павел Дуров (внесен в перечень Росфинмониторинга) до появления видео NebuSec заявлял, что никого нельзя взломать простой отправкой сообщения. Ранее «Лаборатория Касперского» сообщала о предполагаемых атаках через виджеты с трояном WebRAT и советовала не запускать их до выхода патча.

RSS: Новости на портале Anti-Malware.ru