



Рекорд эксплуатации 0-day в 2021 году достался Китаю, второе место — Россия

Рекорд эксплуатации 0-day в 2021 году достался Китаю, второе место — Россия

Рекорд эксплуатации 0-day в 2021 году достался Китаю, второе место — Россия

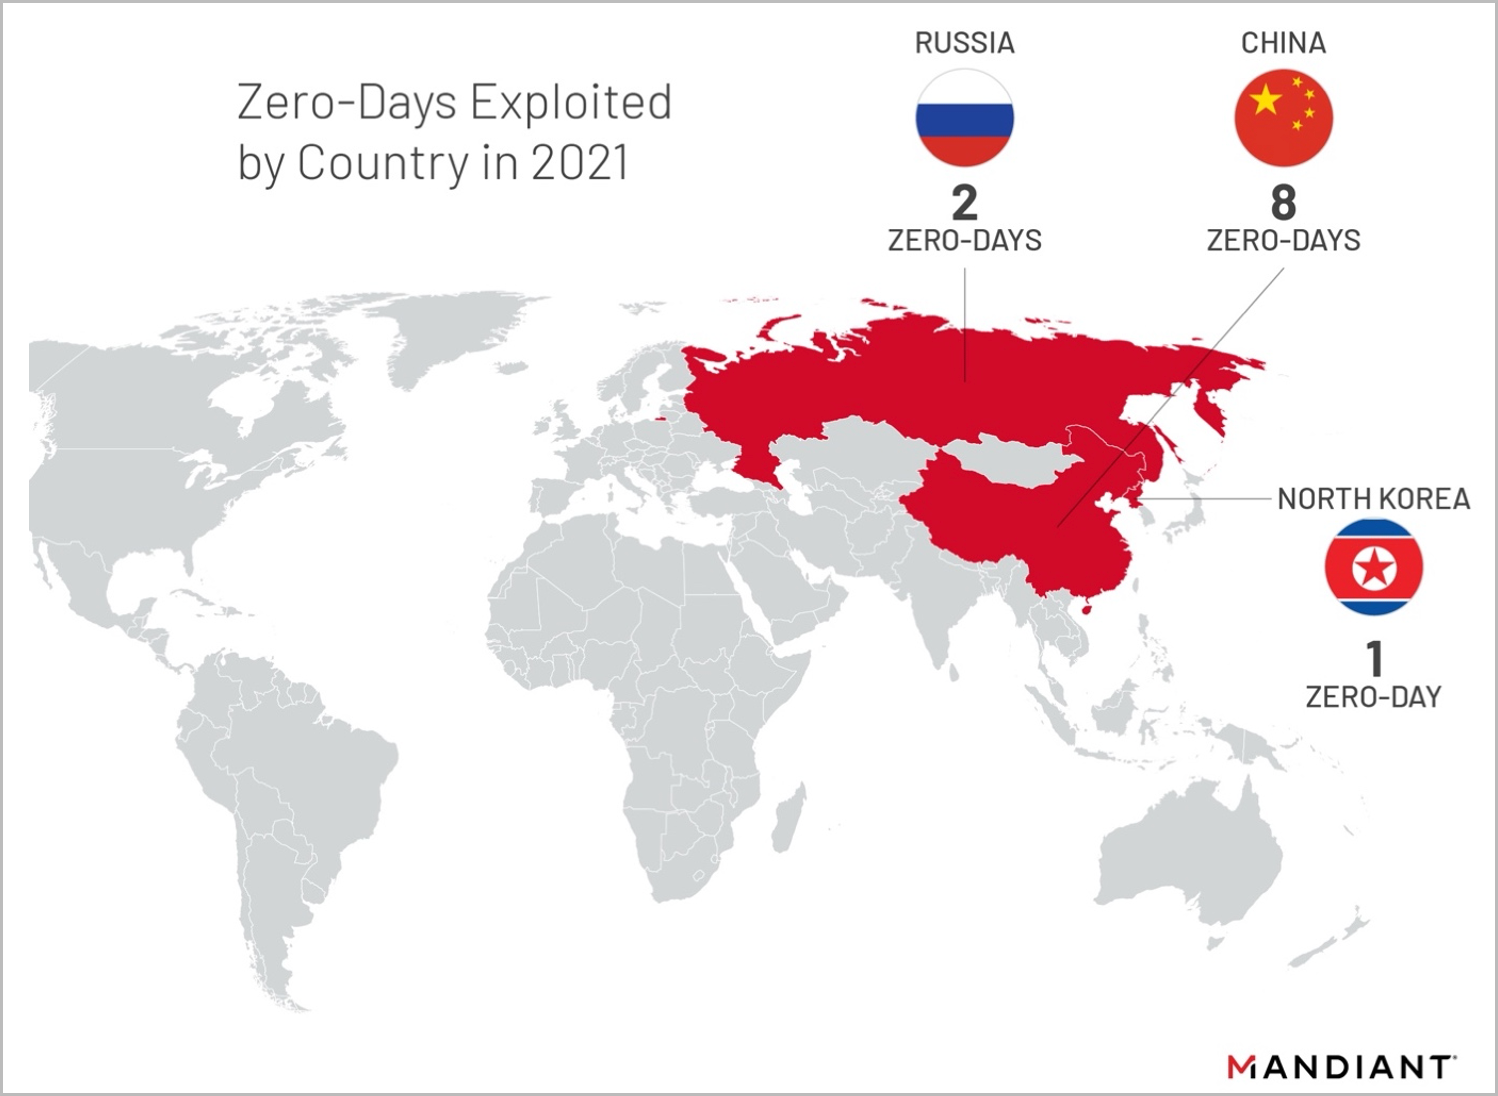
Исследователи в области кибербезопасности из компании Mandiant проанализировали случаи эксплуатации уязвимостей нулевого дня (0-day) за 2021 год и пришли к выводу, что в большинстве случаев за этими атаками стояли китайские киберпреступники.

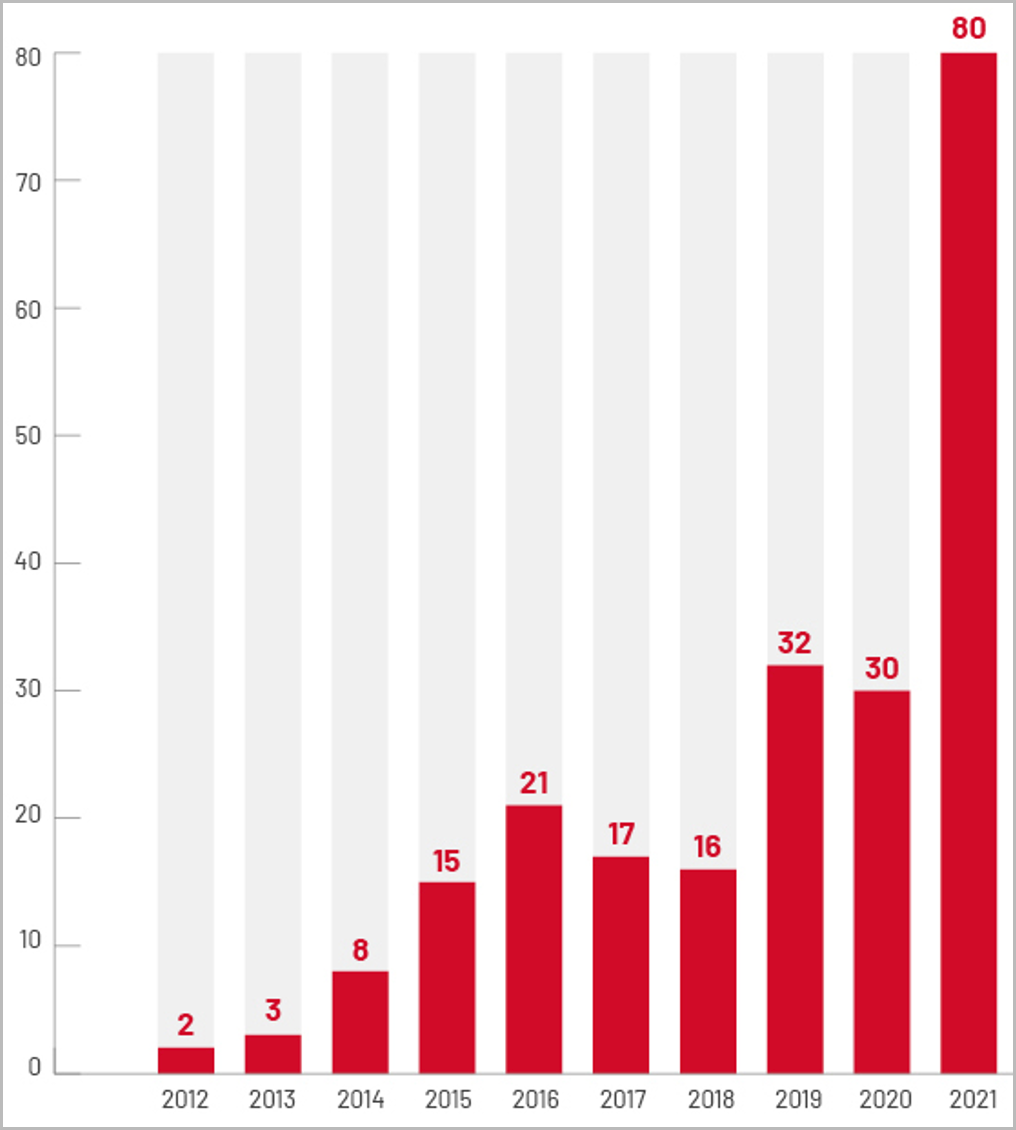
Ранее похожей статистикой поделилась команда Google Project Zero, заявившая, что на 2021 год пришёлся рекорд выявленных 0-day. В Google насчитали 58 таких дыр, когда эксперты Mandiant заявили о 80 0-day.


Цифра Mandiant, кстати, на 18 превышает число 0-day, зафиксированных в 2019 и 2020 годах вместе взятых. За эксплуатацией большинства таких багов стоят киберпреступные группировки правительственного уровня.

Интересно, что на втором месте расположилась Россия (две задействованные в атаках 0-day), а третье место досталось Северной Корее (одна уязвимость нулевого дня).


Излюбленными брешами у китайских киберпреступников стали четыре проблемы Microsoft Exchange. Эксплуатация этих багов позволяла хакерам получать доступ к электронным перепискам западных организаций.

Специалисты Mandiant также отметили всплеск активности операторов программ-вымогателей, которые тоже используют 0-day для проникновения в сеть организации. Более того, исследователи прогнозируют ухудшение ситуации с эксплуатацией 0-day в этом году.

«Мы считаем, что эксплуатация 0-day уязвимостей стала более доступна для хакеров правительственного уровня и финансово мотивированных киберпреступников. Судя по всему, такая ситуация сложилась из-за растущей активности продавцов эксплойтов и разработки собственных операторами шифровальщиков», — пишет Mandiant в отчёте.

Подпишитесь на новости

55% опрошенных компаний полностью перешли на российские межсетевые экраны

55% организаций, участвовавших в исследовании «Кода Безопасности», полностью перешли на отечественные межсетевые экраны. Ещё 37% совмещают российские и зарубежные решения. Исключительно иностранные NGFW используют и не планируют менять 3% опрошенных, а 5% намерены перейти на отечественные продукты.

По данным компании, в 2025 году доля организаций, использовавших только российские решения, составляла 47%, а гибридную модель применяли 38%.

Основной сценарий использования NGFW — защита периметра: его отметили 93% участников. Половина применяет межсетевые экраны для внутренней сегментации сети, 30% — для защиты ЦОД. Централизованное управление правилами МСЭ актуально для 93% опрошенных, причём 43% считают его критически важным.

Отечественные EDR уже используют 55% респондентов, ещё четверть планирует внедрение. Главным препятствием остаётся стоимость лицензий — её назвали 56% участников. Нагрузку на производительность отметили 35%, сложность интеграции с действующими средствами защиты — 23%.

Треть опрошенных организаций использует EDR без SIEM. В защите конечных точек самые высокие оценки получили антивирусные функции, защита от вымогателей и контроль USB-устройств.

В исследовании участвовали представители небольших компаний и предприятий с численностью более 500 сотрудников. Среди респондентов были конечные пользователи, интеграторы, партнёры и представители учебных учреждений. Половина совмещает обязанности в ИТ и информационной безопасности, ещё треть занимается исключительно ИБ.

RSS: Новости на портале Anti-Malware.ru