



Face.Pay.May: в мае автобусы Москвы начинают тесты «оплаты лицом»

Face.Pay.May: в мае автобусы Москвы начинают тесты «оплаты лицом»

Face.Pay.May: в мае автобусы Москвы начинают тесты «оплаты лицом»

Тест-драйвы Face Pay на московском наземном транспорте начнутся в мае. Об этом накануне заявили в столичном Департаменте транспорта. Первую фокус-группу из ста человек планируют сформировать уже до конца апреля.

Face Pay — бесконтактный способ оплаты, когда списание средств подтверждается биометрическими данными лица.

Осенью система начала работать в московском метро, теперь её поднимают и наверх.

Принцип работы Face Pay идентичен: клиенты регистрируются в мобильном приложении (в подземке это Метро Москвы) и «привязывают» к аккаунту фотографию лица, “Тройку” и банковскую карту. В метро пассажир должен выбрать турникет с черным стикером на полу и посмотреть в камеру.

Сбор таких персональных данных вызывает закономерный вопрос их конфиденциальности, безопасности и защиты. В Дептрансе заявляют: все серверы находятся в России, отключить их международными санкциями невозможно.

Сами данные хранятся на стороне банка ВТБ, технологическим партнером выступает компания VisionLabs. Изображение лица шифруется в биометрический дескриптор (уникальный идентификатор), и система привязывает его к банковской карте. Face Pay использует нейросети и способен узнать человека даже в маске.

В Дептрансе утверждают, что не хранят сами изображения, а только их зашифрованные ключи. Камера считывает такой код и сравнивает с сохраненным, а все платежные данные пользователей системы держит у себя банк.

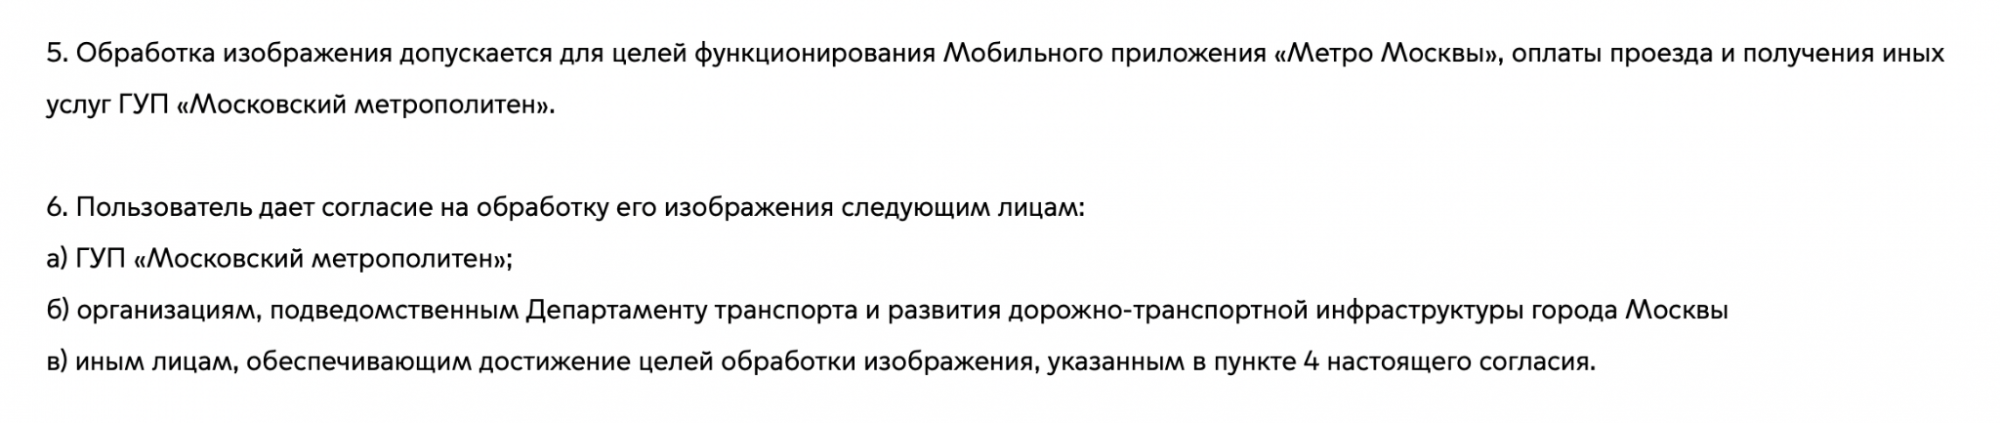
Не забудьте только прочитать согласие, которое Вы даете при регистрации на Face Pay. Там есть такие пункты:

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru