



Pwn2Own принёс хакерам $400 тыс. за 0-day эксплойты для атак на АСУ ТП

Pwn2Own принёс хакерам $400 тыс. за 0-day эксплойты для атак на АСУ ТП

Pwn2Own принёс хакерам $400 тыс. за 0-day эксплойты для атак на АСУ ТП

Знаменитый конкурс для хакеров Pwn2Own, проходивший в этом году в Майами, принёс участникам 400 тысяч долларов за разработку и демонстрацию 26 эксплойтов, которые потенциально могут использоваться в атаках на продукты АСУ ТП и SCADA.

В ходе исследований специалисты пытались атаковать целый спектр категорий: командный сервер, сервер OPC UA, шлюз к данным и человеко-машинный интерфейс (Human-Machine Interface, HMI).

«Всем ещё раз огромное спасибо, что приняли участие в Pwn2Own. Также выражаем благодарность вендорам за сотрудничество и за устранение уязвимостей, выявленных специалистами», — объявили организаторы конкурса.

К слову, вендорам дали 120 дней на выпуск патчей, по истечении которых представители Trend Micro Zero Day Initiative (ZDI) раскроют технические подробности обнаруженных багов.

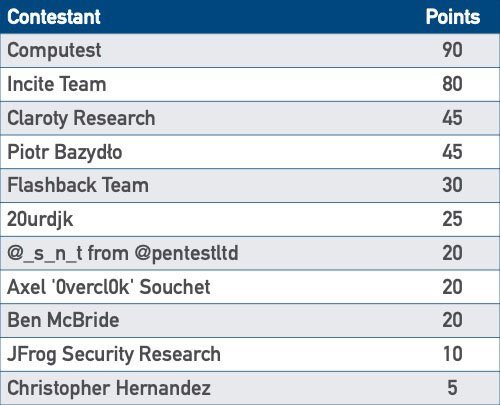
Победителями конкурса стали Даан Кёпер (@daankeuper) и Таис Алкемейд (@xnyhps) из Computest Sector 7 (@sector7_nl). В первый день они заработали 20 тысяч долларов после того, как выполнили код на сервере SCADA Inductive Automation Ignition с помощью бреши в процессе аутентификации.

Позже в этот же день они получили ещё $20 тыс. за уязвимость бесконтрольного поиска пути, которая привела к удалённому выполнению кода в софте AVEVA Edge HMI / SCADA. Второй день отметился для Computest Sector 7 успешной DoS-атакой на демосервер Unified Automation C++ (заработали $5000).

После этого команде удалось обойти проверку доверенных приложений в OPC Foundation OPC UA .NET, что принесло ей $40 000. Таким образом, Computest Sector 7 заняла первую строчку, за ней идёт Incite Team, а замыкает тройку лидеров Claroty Research.

Подпишитесь на новости

Мошенники пугают россиян кредитами и присылают фотографии их домов

Компания «Эфшесть/F6» обнаружила новую многоступенчатую схему мошенничества: жертву сначала заманивают на фальшивый сайт госведомства, затем изображают взлом Госуслуг, пугают кредитом на миллионы и добивают фотографией дома. Всё ради одной цели — заставить человека самостоятельно позвонить в мошеннический кол-центр.

Атака начинается с сообщения о якобы неисполненных налоговых обязательствах.

Аккаунт неизвестного украшен государственной символикой, текст старательно изображает официальное уведомление, а кнопка проверки скрывает сокращённую ссылку. Она ведёт на поддельный сайт без нормального домена, иногда просто на IP-адрес.

Страница показывает шестизначный код и тут же просит ввести его в соседнее поле. Затем разыгрывается спектакль: пользователю сообщают, что код якобы перехватили преступники, а аккаунт на Госуслугах взломан. Для срочного спасения предлагают позвонить по номеру техподдержки.


Если человек не клюнул, начинается вторая серия. С нескольких аккаунтов приходят уведомления об удалении профиля, выгрузке паспорта, СНИЛС и электронной трудовой книжки.

Финальный аргумент — заявка на кредит, например на 2 200 200 рублей, финансовую ответственность за который обещают повесить на владельца кабинета.


После провала подключаются фальшивые хакеры: переходят на мат, грозят вечными долгами и присылают фотографию дома жертвы. По данным F6, снимки берут из открытых источников, а адреса — из утёкших баз и мошеннических CRM. Никакой слежки у подъезда обычно нет, но выглядит убедительно.

Обратный звонок нужен преступникам для обхода антифрод-систем, блокирующих подозрительные входящие вызовы. Дальше сценарий может перейти к спасению денег, обвинениям в финансировании терроризма или заданиям от липовых спецслужб.

Помните, что госорганы не устраивают поддержку через случайные аккаунты в мессенджерах и не требуют перезванивать по номерам из пугающих сообщений.

RSS: Новости на портале Anti-Malware.ru