



Pwn2Own принёс хакерам $400 тыс. за 0-day эксплойты для атак на АСУ ТП

Pwn2Own принёс хакерам $400 тыс. за 0-day эксплойты для атак на АСУ ТП

Pwn2Own принёс хакерам $400 тыс. за 0-day эксплойты для атак на АСУ ТП

Знаменитый конкурс для хакеров Pwn2Own, проходивший в этом году в Майами, принёс участникам 400 тысяч долларов за разработку и демонстрацию 26 эксплойтов, которые потенциально могут использоваться в атаках на продукты АСУ ТП и SCADA.

В ходе исследований специалисты пытались атаковать целый спектр категорий: командный сервер, сервер OPC UA, шлюз к данным и человеко-машинный интерфейс (Human-Machine Interface, HMI).

«Всем ещё раз огромное спасибо, что приняли участие в Pwn2Own. Также выражаем благодарность вендорам за сотрудничество и за устранение уязвимостей, выявленных специалистами», — объявили организаторы конкурса.

К слову, вендорам дали 120 дней на выпуск патчей, по истечении которых представители Trend Micro Zero Day Initiative (ZDI) раскроют технические подробности обнаруженных багов.

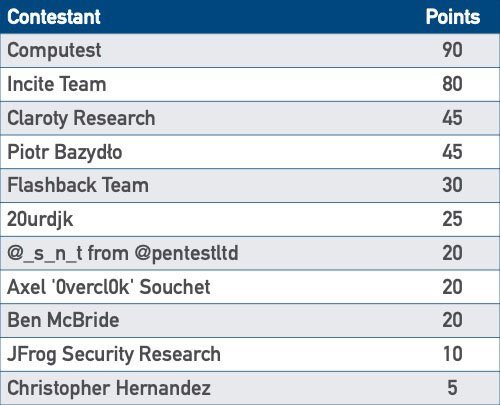
Победителями конкурса стали Даан Кёпер (@daankeuper) и Таис Алкемейд (@xnyhps) из Computest Sector 7 (@sector7_nl). В первый день они заработали 20 тысяч долларов после того, как выполнили код на сервере SCADA Inductive Automation Ignition с помощью бреши в процессе аутентификации.

Позже в этот же день они получили ещё $20 тыс. за уязвимость бесконтрольного поиска пути, которая привела к удалённому выполнению кода в софте AVEVA Edge HMI / SCADA. Второй день отметился для Computest Sector 7 успешной DoS-атакой на демосервер Unified Automation C++ (заработали $5000).

После этого команде удалось обойти проверку доверенных приложений в OPC Foundation OPC UA .NET, что принесло ей $40 000. Таким образом, Computest Sector 7 заняла первую строчку, за ней идёт Incite Team, а замыкает тройку лидеров Claroty Research.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru