



Pwn2Own принёс хакерам $400 тыс. за 0-day эксплойты для атак на АСУ ТП

Pwn2Own принёс хакерам $400 тыс. за 0-day эксплойты для атак на АСУ ТП

Pwn2Own принёс хакерам $400 тыс. за 0-day эксплойты для атак на АСУ ТП

Знаменитый конкурс для хакеров Pwn2Own, проходивший в этом году в Майами, принёс участникам 400 тысяч долларов за разработку и демонстрацию 26 эксплойтов, которые потенциально могут использоваться в атаках на продукты АСУ ТП и SCADA.

В ходе исследований специалисты пытались атаковать целый спектр категорий: командный сервер, сервер OPC UA, шлюз к данным и человеко-машинный интерфейс (Human-Machine Interface, HMI).

«Всем ещё раз огромное спасибо, что приняли участие в Pwn2Own. Также выражаем благодарность вендорам за сотрудничество и за устранение уязвимостей, выявленных специалистами», — объявили организаторы конкурса.

К слову, вендорам дали 120 дней на выпуск патчей, по истечении которых представители Trend Micro Zero Day Initiative (ZDI) раскроют технические подробности обнаруженных багов.

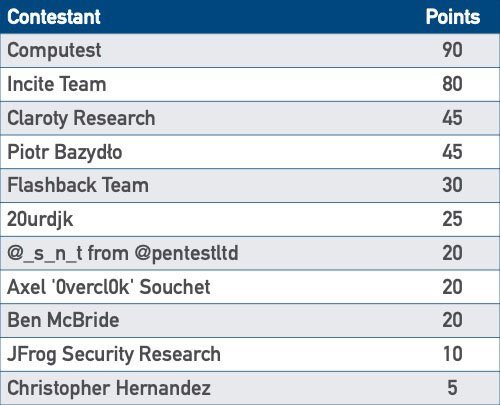
Победителями конкурса стали Даан Кёпер (@daankeuper) и Таис Алкемейд (@xnyhps) из Computest Sector 7 (@sector7_nl). В первый день они заработали 20 тысяч долларов после того, как выполнили код на сервере SCADA Inductive Automation Ignition с помощью бреши в процессе аутентификации.

Позже в этот же день они получили ещё $20 тыс. за уязвимость бесконтрольного поиска пути, которая привела к удалённому выполнению кода в софте AVEVA Edge HMI / SCADA. Второй день отметился для Computest Sector 7 успешной DoS-атакой на демосервер Unified Automation C++ (заработали $5000).

После этого команде удалось обойти проверку доверенных приложений в OPC Foundation OPC UA .NET, что принесло ей $40 000. Таким образом, Computest Sector 7 заняла первую строчку, за ней идёт Incite Team, а замыкает тройку лидеров Claroty Research.

Подпишитесь на новости

Positive Technologies собрала 64 проверки Kubernetes в единый стандарт

Positive Technologies разработала PT CRIS Kubernetes — прикладной набор проверок конфигурации Kubernetes. Компания называет его первым российским стандартом такого типа: он переводит требования и рекомендации по защите контейнерной инфраструктуры в 64 конкретных технических теста.

Проверки охватывают API-сервер, Kubernetes Controller Manager, планировщик, хранилище etcd, роли и кластерные разрешения, пространства имён, Service Account и рабочие нагрузки.

Система ищет анонимный доступ, избыточные права, проблемы с TLS и сертификатами, небезопасный securityContext, запуск контейнеров от root, возможность повышения привилегий и другие подарки потенциальному взломщику.

Каждому отклонению присваивается уровень опасности — от низкого до критического. В итоге команда получает не мешок разрозненных предупреждений, а список проблем с понятными приоритетами: что можно оставить до пятницы, а что лучше чинить прямо сейчас.

Для стандарта подготовили матрицу соответствия CIS Kubernetes Benchmark 2.0.0, NIST SP 800-190, PCI DSS 4.0 и приказу ФСТЭК России № 118. Она связывает общие требования документов с конкретными настройками кластера.

При этом сама Positive Technologies подчёркивает: наличие такого сопоставления ещё не означает автоматического соответствия всем перечисленным стандартам.

Практическая реализация PT CRIS Kubernetes уже появилась в PT Container Security 1.2. Новый компонент проверяет конфигурации центрального и подключённых дочерних кластеров, показывает найденные отклонения и их критичность. Разработчики также обещают меньшее потребление памяти и более быстрый анализ.

RSS: Новости на портале Anti-Malware.ru