



В 2021 году зафиксировано рекордное число 0-day эксплойтов

В 2021 году зафиксировано рекордное число 0-day эксплойтов

В 2021 году зафиксировано рекордное число 0-day эксплойтов

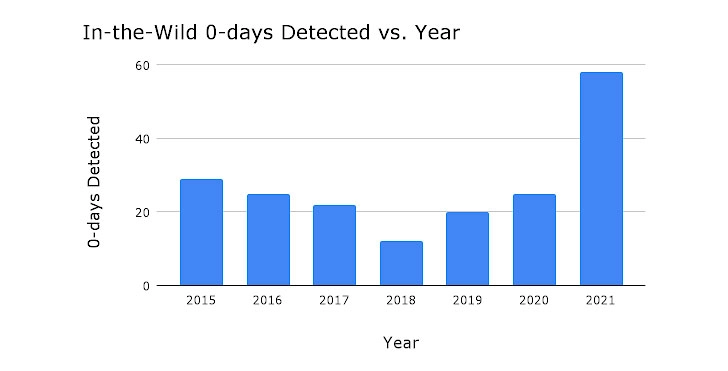
Исследователи из команды Google Project Zero проанализировали статистику по киберугрозам за 2021 год и пришли к выводу, что число эксплуатируемых в реальных атаках 0-day уязвимостей стало рекордным.

Согласно опубликованным данным, в общей сложности за прошлый год эксперты насчитали 58 0-day. Это почти в два раза больше прошлого рекорда, который был установлен в 2015 году, — 25 эксплойтов.

«Существенный скачок числа 0-day, зафиксированных в 2021 году, объясняется более высоким уровнем детектирования и раскрытия уязвимостей, а не просто возросшим количеством попыток эксплуатации», — отмечает Мэдди Стоун из Google Project Zero.

«Киберпреступники добиваются определённых успехов с помощью хорошо известных паттернов и техник. Они используют всё те же поверхности атаки».


Среди выявленных эксплойтов эксперты отмечают один особо сложный с технической точки зрения. Это баг FORCEDENTRY, который использовался для установки шпиона Pegasus на iPhone.

Что касается статистики по затронутым системам, большая часть 0-day пришлась на Chromium (14), за ним идут Windows (10), Android (7), WebKit/Safari (7), Microsoft Exchange Server (5), iOS / macOS (5) и Internet Explorer (4).

Подпишитесь на новости

Для входа на Госуслуги могут ввести дополнительные проверки

Вход на «Госуслуги» и восстановление доступа могут получить дополнительные условия безопасности. Михаил Мишустин поручил Минцифры проработать такие меры: порталом пользуются уже 120 млн человек, и их учетные записи требуют надежной защиты.

Как сообщает РБК, премьер озвучил поручение на форуме «Цифровые решения».

Какими именно будут новые проверки и когда они появятся, пока не уточняется. Так что готовиться к конкретным изменениям рано, ведомству еще предстоит предложить механизм.

Параллельно Минцифры готовит третий пакет мер против кибермошенников. Среди предложений есть, например, единая платформа согласий на обработку персональных данных внутри «Госуслуг».

Пользователи смогут видеть, какие организации и зачем используют их данные, включая сведения, полученные офлайн. Там же можно будет отозвать ранее выданные согласия и сообщить о возможных нарушениях в контролирующие органы.

А пока мошенники продолжают использовать саму тему защиты аккаунта как приманку. МВД предупреждает о сообщениях, в которых пугают блокировкой «Госуслуг» или утечкой данных и предлагают срочно позвонить по указанному номеру.

Такое спасение аккаунта может оказаться началом его угона. Обсуждение новых мер безопасности — удобный повод для очередной легенды мошенников.

RSS: Новости на портале Anti-Malware.ru