



НКЦКИ создал алгоритм оценки рисков при обновлении заграничного софта

НКЦКИ создал алгоритм оценки рисков при обновлении заграничного софта

НКЦКИ создал алгоритм оценки рисков при обновлении заграничного софта

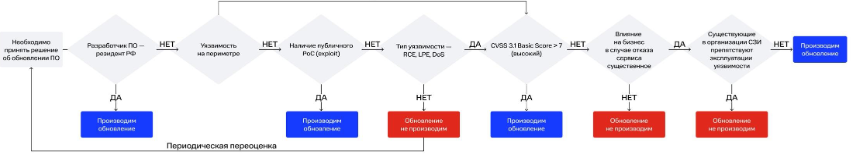
Национальный координационный центр по компьютерным инцидентам (НКЦКИ) разработал алгоритм, призванный упростить процесс принятия решения о необходимости установки апдейтов для программ иностранного производства. В конце марта российская CERT советовала в таких случаях отключить автообновление из-за возможной угрозы безопасности информационным ресурсам РФ.

Прежняя мера, по словам НКЦКИ (PDF), была краткосрочной и вынужденной: были зафиксированы случаи внедрения в зарубежный софт недокументированных возможностей (НДВ) либо механизмов блокировки работы. Поскольку в долгосрочной перспективе отказ от обновления может привести к накоплению уязвимостей, угроза потери важных данных или приостановки критичных бизнес-процессов может оказаться выше рисков, связанных с внедрением нежелательного контента.

Чтобы облегчить ИБ-службам принятие решений в столь непростой ситуации, НКЦКИ создал алгоритм, учитывающий все возможные критерии оценки. Его не рекомендуется применять для обновления софта, используемого в АСУ ТП; его также нельзя использовать в тех случаях, когда речь идет о программах для мобильных устройств.


При работе с алгоритмом необходимо учитывать следующее:

  • это лишь рекомендация, за ее применение отвечает исполнитель;
  • алгоритм не предусматривает граничные случаи, поэтому его следует использовать с учетом контекста;
  • перед обновлением софт надлежит проверить в тестовой среде или по контрольной выборке;
  • в тех случаях, когда можно предотвратить эксплойт средствами защиты, обновление лучше не производить;
  • если есть возможность проверить наличие НДВ в апдейтах, решение следует принимать по результатам собственного анализа, а не по алгоритму НКЦКИ.
Подпишитесь на новости

Бесперебойники дёргают электросети раз в минуту, учёные нашли причину

Энергосети по всему миру годами дёргаются ровно раз в минуту, частота тока ненадолго проседает и возвращается к норме. Команда исследователей из Германии нашла одного из виновников — аккумуляторные системы бесперебойного питания.

Как объясняют авторы исследования в Nature Energy, управляющий софт может запускать проверки батарей по синхронизированным часам.

По отдельности такие операции почти незаметны, но при одновременном старте множества устройств всплески потребления складываются и влияют на частоту в сети. Массовый перекличка и даёт такой эффект.


Разгадку искали на территории исследовательского центра Юлих, установив измерительное оборудование в 80 точках. Характерный минутный ритм обнаружился там, где работали крупные аккумуляторные системы.

При детальном изучении одной установки учёные зафиксировали скачок потребления в начале каждой минуты.


Пока эти колебания не считаются критической угрозой устойчивости электросетей. Но бесследно они тоже не проходят, ибо турбины ГЭС вынуждены слегка замедляться и снова разгоняться, что увеличивает износ. В Ирландии амплитуда минутного сигнала с 2016 по 2021 год выросла вчетверо.


Решением здесь может стать распределение проверки по времени со случайным сдвигом.

RSS: Новости на портале Anti-Malware.ru