



Конструктор WordPress-сайтов Elementor содержит критическую RCE-дыру

Конструктор WordPress-сайтов Elementor содержит критическую RCE-дыру

Конструктор WordPress-сайтов Elementor содержит критическую RCE-дыру

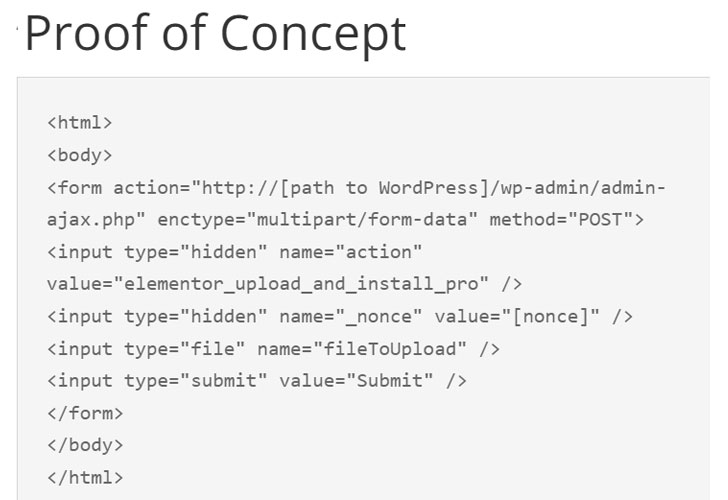
Elementor, популярный конструктор сайтов на WordPress, число установок которого превышает пять миллионов, содержит неприятную уязвимость, которую можно использовать для удалённого выполнения кода и получения контроля над затронутыми веб-ресурсами.

Согласно описанию от Plugin Vulnerabilities, баг появился в версии 3.6.0 плагина, которая вышла 22 марта 2022 года. Статистика говорит о том, что около 37% пользователей установили 3.6.x.

«Эта брешь приводит к тому, что атакующие могут запустить вредоносный код на уязвимом сайте. В этом случае эксплуатация может быть даже со стороны не вошедшего в систему злоумышленника, ещё проще использовать баг в том случае, если атакующий аутентифицировался на сайте и получил доступ к админке», — объясняют исследователи.


Баг устранили в последней версии Elementor, а в пометках указано, что «уязвимость может позволить любому аутентифицированному пользователю поменять название сайта, лого и даже загрузить произвольные файлы на сайт».

В прошлом месяце мы приводили интересную статистику компании Patchstack, которая отметила, что 29% критических дыр в WordPress-плагинах не получают патчей.

Подпишитесь на новости

Дипфейк за $5: поддельные видео для атак на бизнес резко подешевели

Мошенникам стало дешевле изображать чужого начальника. За последние два года стоимость создания дипфейков для атак на компании снизилась примерно в 100 раз: минута убедительного поддельного видео может обходиться всего в $5 вместо прежних нескольких сотен долларов.

О снижении цен рассказали «Известия». На теневых площадках также предлагают готовые шаблоны, которые позволяют дополнительно сократить расходы.

У бизнеса такая статистика должна вызывать тревогу: чем дешевле подделка, тем ниже порог входа в мошенничество. Знакомое лицо на экране всё труднее считать доказательством того, что с вами действительно разговаривает коллега или руководитель.

Особенно опасно сочетание узнаваемого человека и срочного поручения: перевести деньги, передать документы, сообщить данные для входа. В такой ситуации убедительная картинка помогает продавить доверие, а спешка — обойти привычные проверки.

Финансовые поручения нужно подтверждать по независимому, заранее известному каналу, советуют эксперты. Перезвонить настоящему руководителю выйдет дешевле.

RSS: Новости на портале Anti-Malware.ru