



Киберпреступники рекламируют новую торговую площадку через кряки и адваре

Киберпреступники рекламируют новую торговую площадку через кряки и адваре

Киберпреступники рекламируют новую торговую площадку через кряки и адваре

Киберпреступники запустили новую торговую онлайн-площадку Industrial Spy, на которой будут продаваться данные, украденные в ходе атак на организации. Industrial Spy рекламируют как место, где бизнес может приобрести коммерческую тайну конкурентов и базы данных клиентов.

Также злоумышленники могут использовать новую торговую площадку, чтобы склонить жертв кибератак приобрести свои данные. Если условную организацию не удалось заставить заплатить выкуп, мошенники могут пригрозить продать внутреннюю информацию третьим лицам.

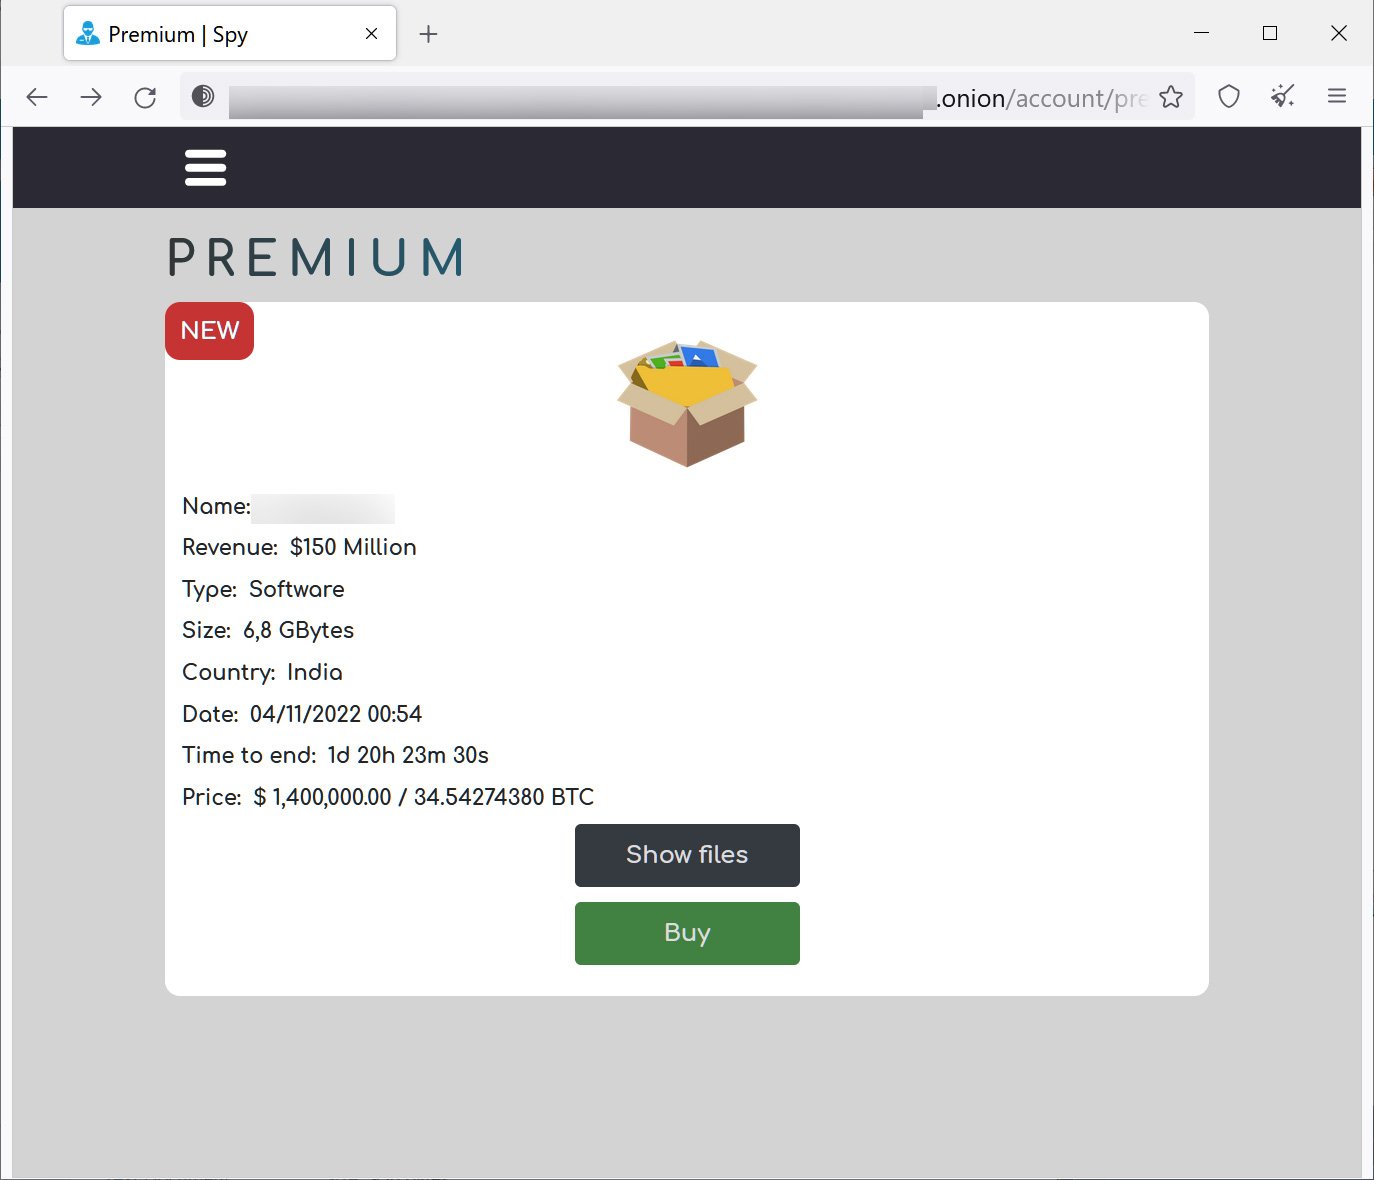
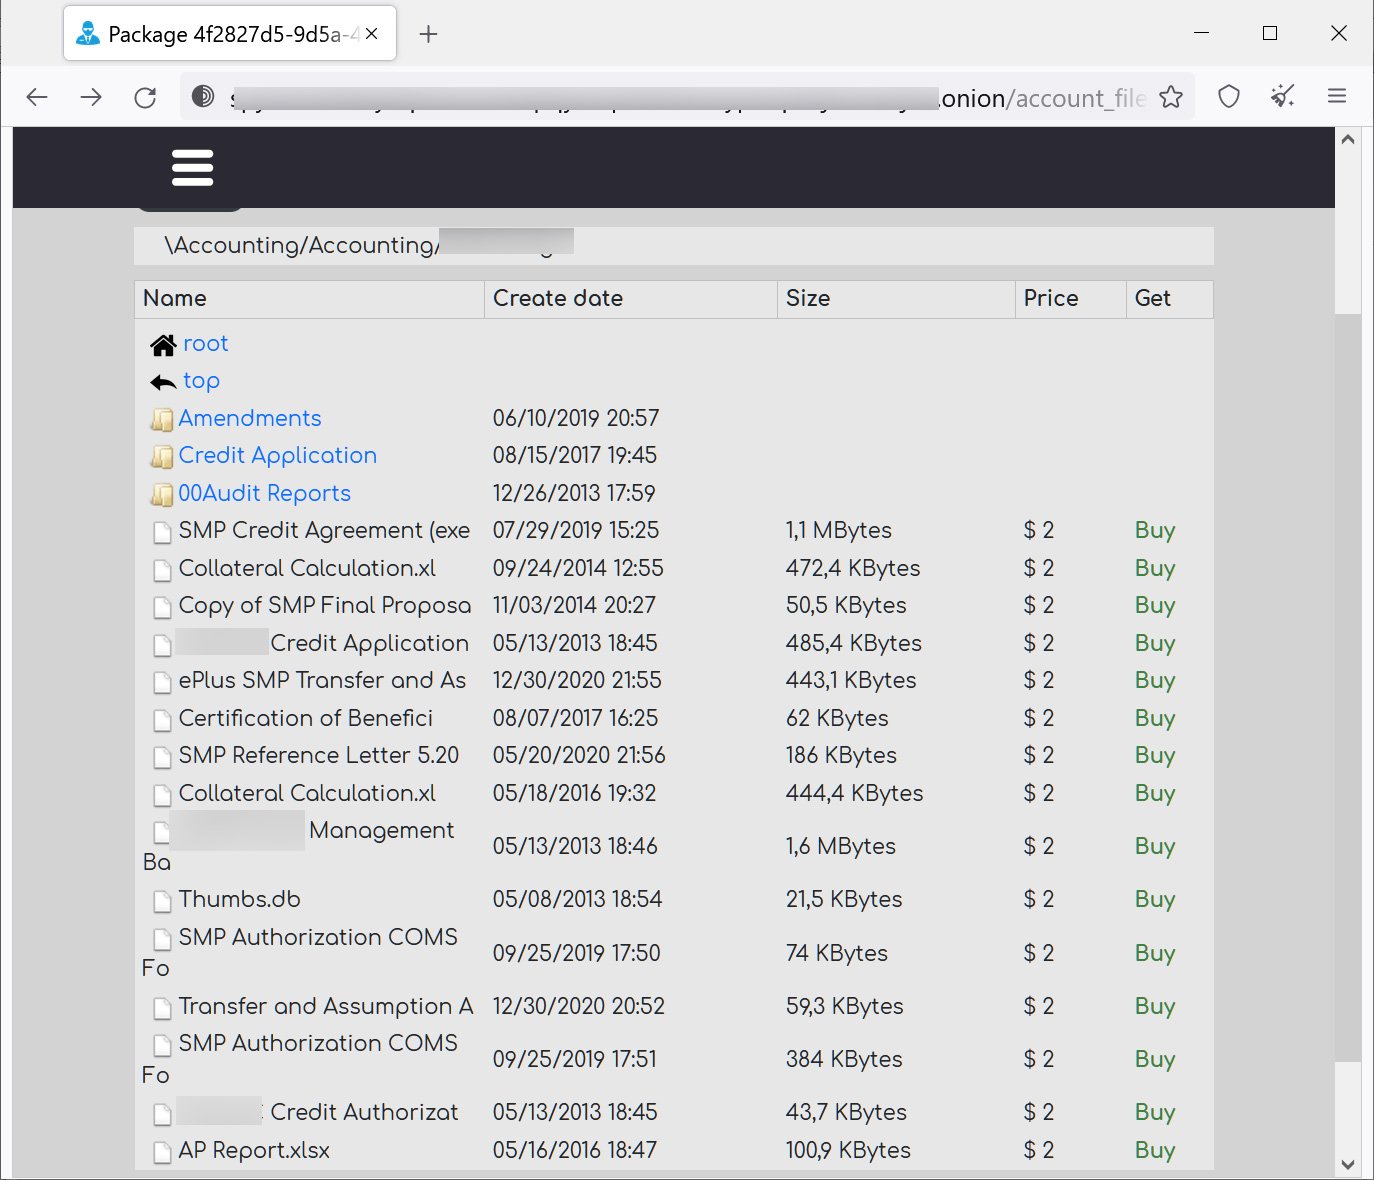
На Industrial Spy можно приобрести данные класса «premium», стоимость которых будет достигать миллионы долларов, однако там же можно купить и совсем недорогие сведения в виде отдельных файлов, каждый из которых стоит два доллара.

Например, в настоящий момент площадка продаёт внутренние данные одной индийской компании из категории «премиум». Цена — 1,4 млн долларов. За БД придётся заплатить в биткоинах.


Дешёвая информация, как уже отмечалось выше, продаётся в виде отдельных файлов, за каждый из которых надо выложить $2.


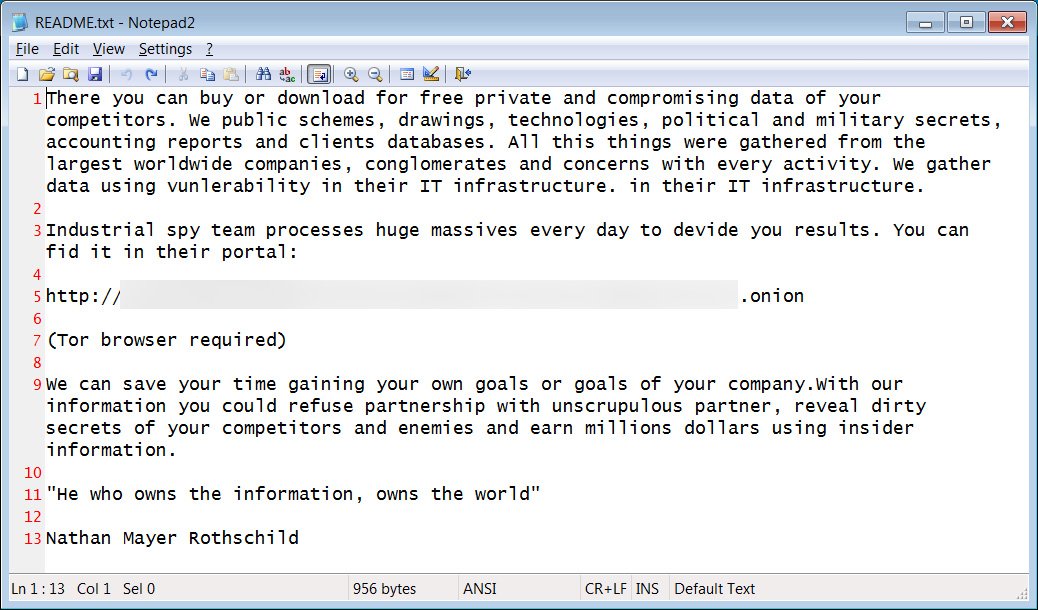
Команда MalwareHunterTeam впервые наткнулась на упоминание Industrial Spy после анализа вредоносной программы, оставляющей файл README.txt. Именно в этих текстовых файлах рекламировалась торговая площадка.


Позже выяснилось, что такие зловреды маскируются под кряки и рекламные программы.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru