



Инструмент для установки Google Play в Windows 11 подсовывал вредоносов

Инструмент для установки Google Play в Windows 11 подсовывал вредоносов

Инструмент для установки Google Play в Windows 11 подсовывал вредоносов

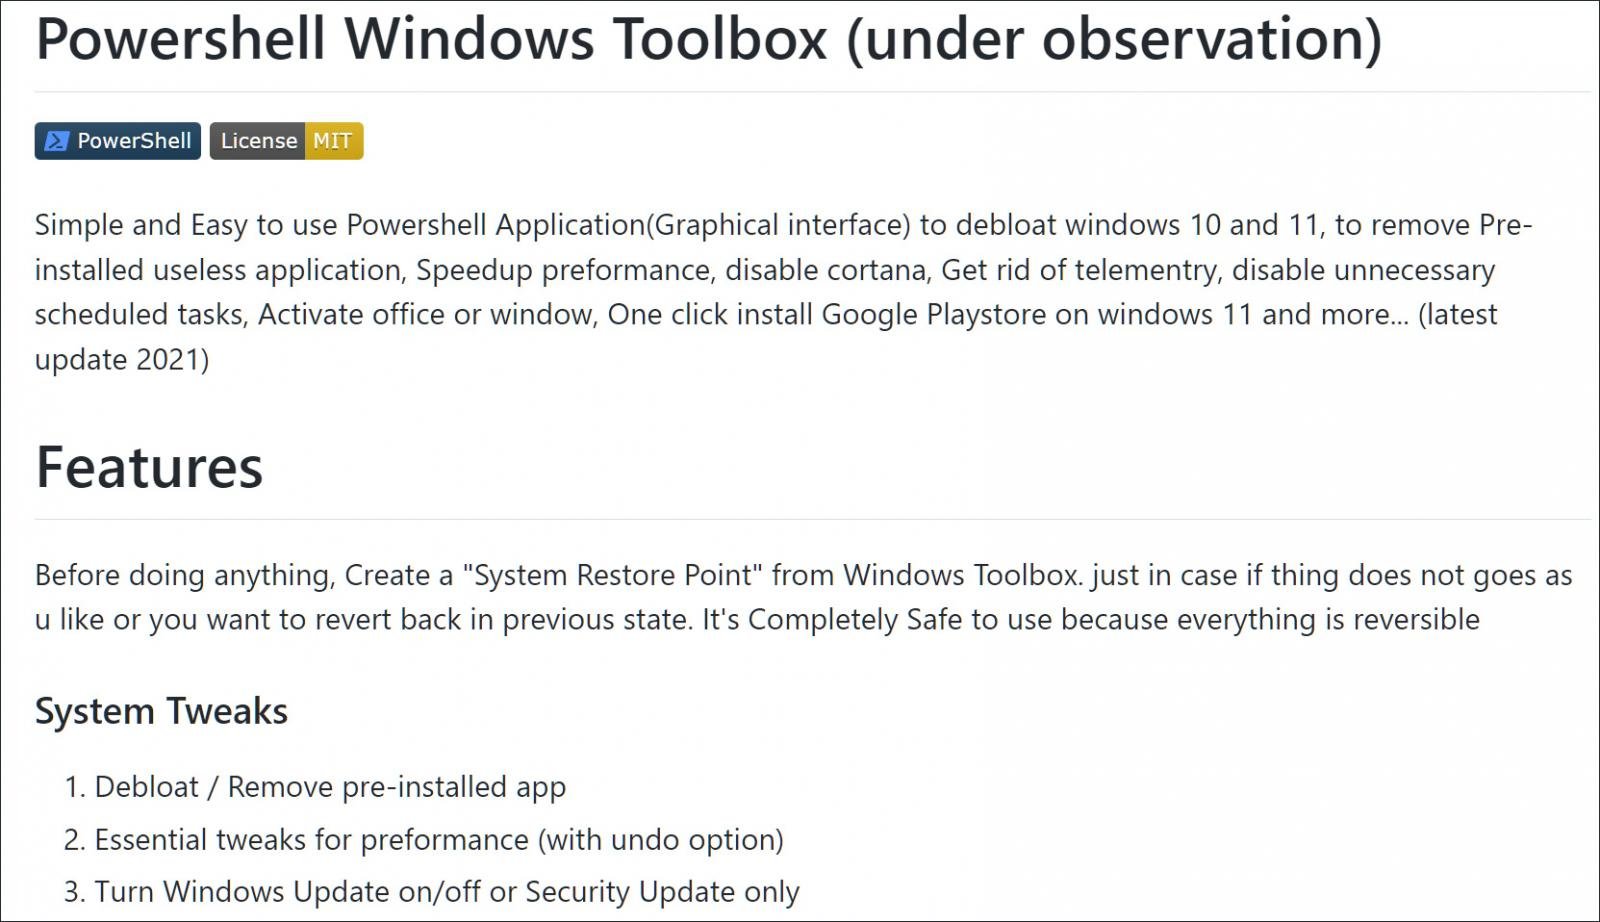
Популярный скрипт ToolBox для Windows 11, призванный добавить Google Play Store в подсистему Android (Android Subsystem), тайком заражал пользователей вредоносным кодом, Chrome-расширениями и, вероятно, другими видами вредоносных программ.

Напомним, что с выходом Windows 11 в октябре Microsoft представила интересную функциональность: пользователи теперь могут запускать «родные» Android-приложения прямо на десктопной ОС.

Это нововведение многим пришлось по вкусу, но и здесь не обошлось без недостатков. Например, некоторым пользователям не понравилось отсутствие официального магазина приложений Google Play, которым привыкли пользоваться владельцы Android-девайсов.

Само собой, люди стали искать обходные методы, позволяющие добавить Google Play Store в Windows 11. И тут очень кстати на GitHub появился инструмент под названием Windows Toolbox, который, согласно описанию, позволял установить Google Play Store для подсистемы Android.


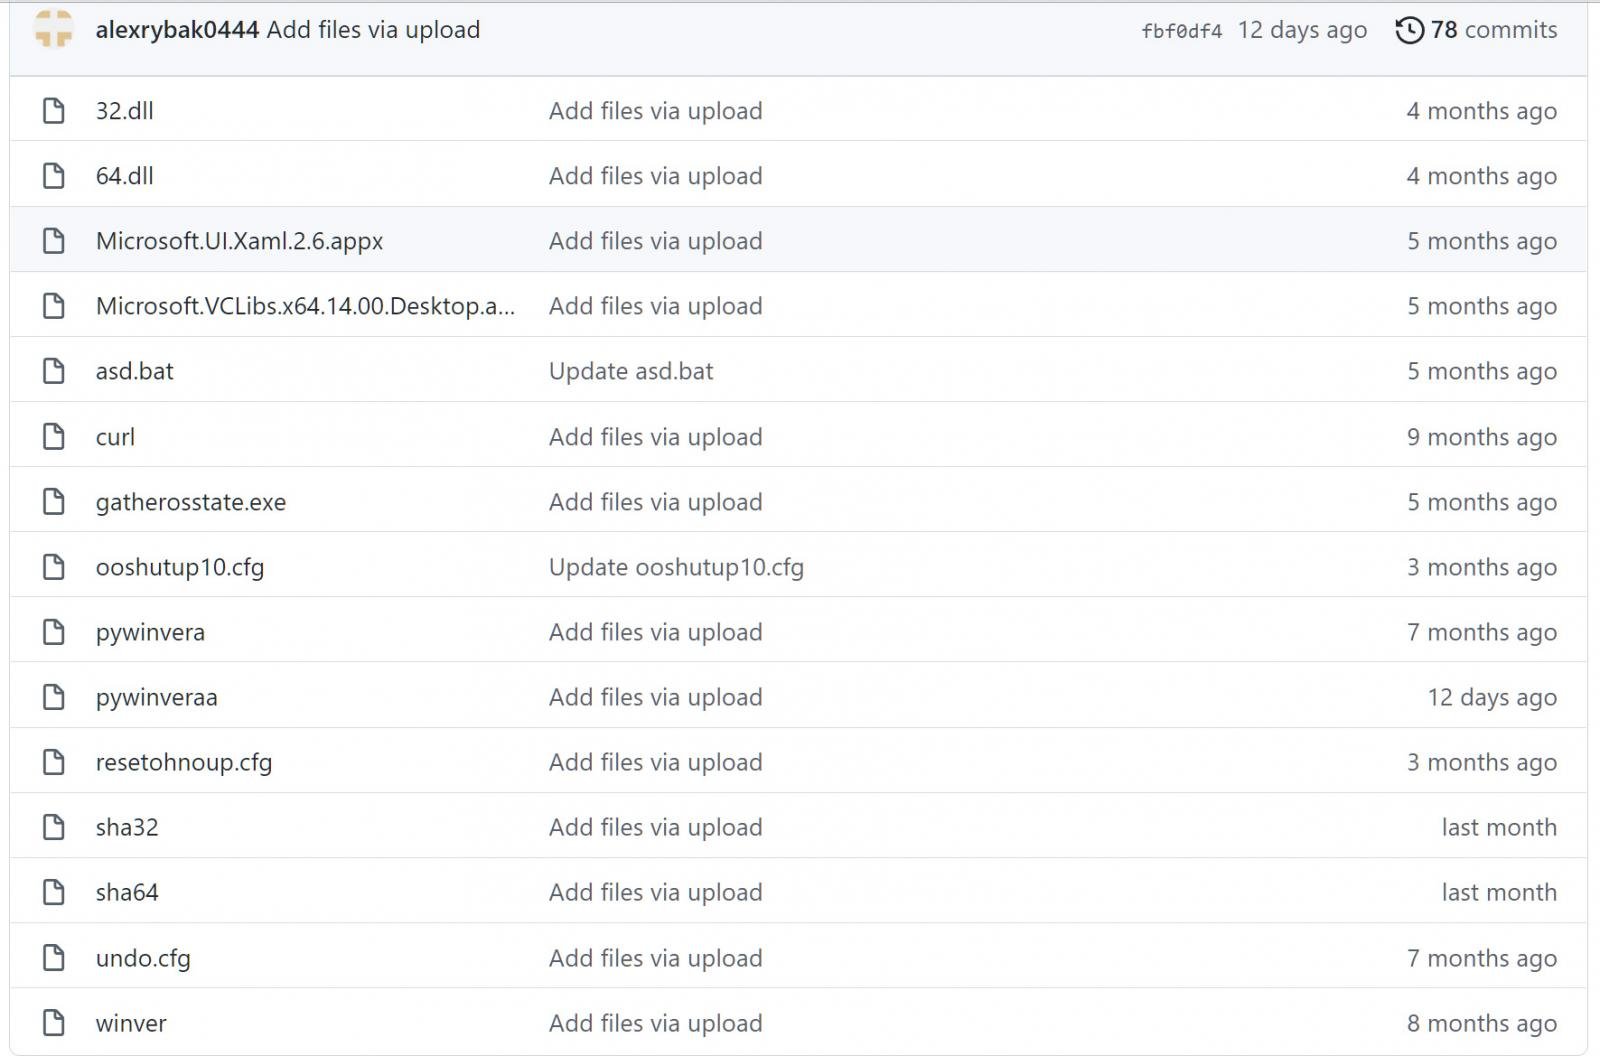
Узнавшие о Windows Toolbox пользователи установили инструмент, при этом не подозревая о его «особенностях». На деле Windows Toolbox оказался трояном, запускающим на компьютере жертвы ряд обфусцированных вредоносных PowerShell-скриптов. В результате пользователь получал на устройство кликер и другие зловредные программы.

Чтобы минимизировать риск детекта, киберпреступники использовали Cloudflare Workers для запуска команд и загрузки файлов на атакуемое устройство. После деобфускации кода исследователи увидели PowerShell-скрипт (1, 2, 3), загружающий вредоносный код.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru