



США и Европа ликвидировали хакерский маркетплейс RaidForums

США и Европа ликвидировали хакерский маркетплейс RaidForums

США и Европа ликвидировали хакерский маркетплейс RaidForums

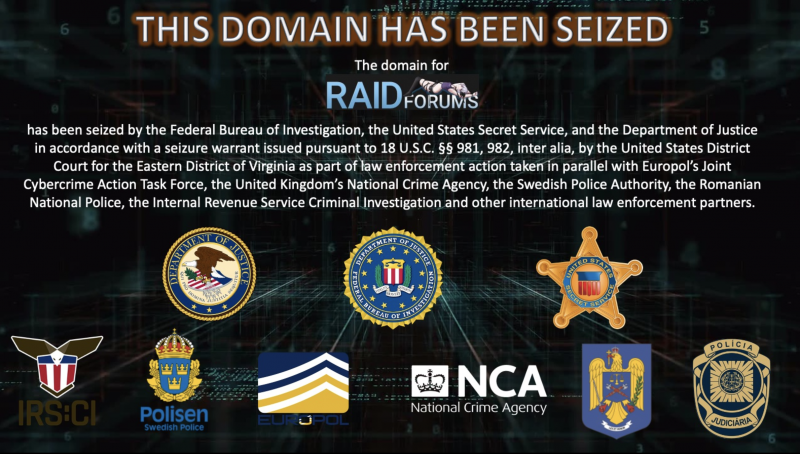
Правоохранители США и пяти европейских стран совместными усилиями закрыли сайт RaidForums, на котором осуществлялась купля-продажа краденых данных. Арестован также предполагаемый создатель и администратор торговой точки, популярной у киберкриминала, — 21-летний уроженец Португалии Дьогу Куэлью (Diogo Santos Coelho).

В рамках международной операции Tourniquet американские федералы с разрешения суда захватили три домена, открывавших доступ к торговой платформе.  Проживающего в Англии португальца задержали в конце января; его содержат под стражей в ожидании решения об экстрадиции в США. При обыске у подозреваемого изъяли £5000 наличными, удалось также выявить и заморозить принадлежащую ему криптовалюту на сумму 500 тыс. долларов.

По имеющимся данным, криминальный маркетплейс RaidForums был создан в 2015 году; к моменту закрытия его аудитория разрослась до 500 тыс. зарегистрированных пользователей. На сайте широко рекламировался хакерский инструментарий, там также можно было купить украденные и утекшие в Сеть базы учетных, персональных и финансовых данных пользователей интернет-сервисов, а также конфиденциальную переписку высокопоставленных организаций.

По оценкам американских властей, на RaidForums выставлялись на продажу сотни краденых баз данных совокупным объемом более 10 млрд записей. Операторы сайта (предположительно во главе с Куэлью) разрабатывали нужный софт, поддерживали нормальное функционирование инфраструктуры, устанавливали правила для пользователей, а также создавали и вели тематические разделы сайта, в том числе форум Leaks Market, на котором торговали слитыми базами данных.

Члены криминального торгового сообщества имели различный статус — в зависимости от размера взноса; наибольшим количеством привилегий обладали так называемые God — «боги». Юзеры также могли в индивидуальном порядке оплатить доступ к разделу сайта ограниченного пользования или выставленной на продажу базе данных.

На сайте работал платный сервис Official Middleman — доверенного посредника, в роли которого, по версии следствия, выступал Куэлью, использовавший юзернейм Omnipotent («всемогущий»). Такая возможность позволяла участникам сделок удостовериться в пригодности предложенного товара и надежности средств платежа.

Примечательно, что посредник и сам иногда подрабатывал торговлей крадеными данными на своей платформе. В США ему инкриминируют в основном деяния, связанные с функциями главного администратора RaidForums: преступный сговор, мошенничество с использованием средств доступа, кража личности с отягчающими обстоятельствами.

В расследовании по данному делу принимали участие спецслужбы США, эксперты Европола и британского Управления по борьбе с преступностью (NCA), полиция Германии, Швеции, Румынии и Португалии.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru