



Microsoft: Китайский вредонос использует баг Windows для маскировки заданий

Microsoft: Китайский вредонос использует баг Windows для маскировки заданий

Microsoft: Китайский вредонос использует баг Windows для маскировки заданий

Microsoft наткнулась на новую вредоносную программу, фигурирующую в атаках китайской кибергруппировки Hafnium. Закрепиться в скомпрометированной системе зловреду помогает создание и маскировка заданий в Планировщике Windows.

Hafnium известна своими шпионскими кампаниями против оборонки США и зарубежных исследователей. В прошлом году эти хакеры использовали 0-day дыры ProxyLogon, затрагивающие все поддерживаемые версии Microsoft Exchange.

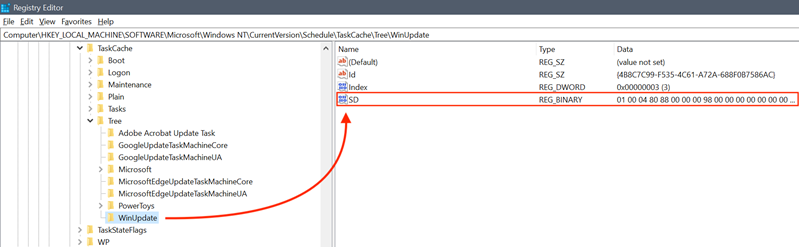
В этот раз команда Microsoft Detection and Response Team (DART) обнаружила один из инструментов Hafnium, который получил имя Tarrask. По словам специалистов, он используется для эксплуатации ранее неизвестного бага Windows, позволяющего злоумышленникам прятать вредоносные задачи в Планировщике.

Эти «спрятанные» задачи кибергруппировка использует для сохранения доступа к взломанному устройству в случае его перезагрузки, а также для повторного установления соединения с командным сервером (C2).


Найти замаскированные задачи можно только в случае аудита системного реестра Windows. Чтобы выявить присутствие хакеров, DART рекомендует системным администраторам включить логирование для «TaskOperational».

Подпишитесь на новости

Kaspersky Container Security прошёл сертификацию ФСТЭК России как антивирус

У Kaspersky Container Security появился новый аргумент для заказчиков, которым одних обещаний вендора недостаточно. Решение для защиты контейнерных сред получило сертификат ФСТЭК России № 5122 от 23 октября 2026 года. Продукт подтвердил соответствие требованиям регулятора как средство антивирусной защиты.

О решении и его возможностях «Лаборатория Касперского» рассказывает на странице продукта.

Сертификация охватывает требования по четвёртому уровню доверия, требования к средствам антивирусной защиты и профиль защиты типа Б четвёртого класса — ИТ.САВЗ.Б4.ПЗ.

По словам Kaspersky, сертификат открывает возможность применять KCS в государственных информационных системах, системах обработки персональных данных, на объектах критической информационной инфраструктуры и в АСУ ТП. Конкретное применение должно учитывать требования к системе и условия сертификации.

В первую очередь новость адресована госучреждениям, крупному бизнесу и промышленным предприятиям, которые используют контейнеризацию в регулируемых контурах.

Напомним, с 2023 года решение входит в реестр отечественного ПО Минцифры.

RSS: Новости на портале Anti-Malware.ru