



Новый банковский троян для Android открывает операторам удалённый доступ

Новый банковский троян для Android открывает операторам удалённый доступ

Новый банковский троян для Android открывает операторам удалённый доступ

Octo — новый банковский троян для Android-устройств, который недавно был замечен в реальных кибератаках. Вредонос предоставляет злоумышленникам удалённый доступ, с помощью которого они осуществляют мошеннические операции.

Судя по всему, авторы Octo при разработке трояна брали за основу зловред ExoCompact. Атаки операторов ExoCompact прекратились в 2018 году, тогда же исходный код программы утёк в Сеть.

Тем не менее Octo существенно отличается от ExoCompact качественно доработанным модулем, обеспечивающим удалённый доступ к заражённому устройству. Функция MediaProjection системы Android передаёт злоумышленникам то, что происходит на дисплее смартфона (обновляется каждую секунду), а знаменитая служба Accessibility Service для людей с ограниченными возможностями позволяет удалённо осуществлять действия на девайсе.

Для маскировки вредоносной активности Octo использует наложение в виде чёрного экрана, устанавливает минимальный уровень яркости дисплея и отключает все уведомления с помощью режима «не беспокоить».

Таким образом, пользователь будет думать, что мобильное устройство находится в спящем режиме, хотя на деле оно может выполнять отправленные киберпреступником команды. Оператор при этом может имитировать нажатия и жесты на дисплее, писать текст, изменять данные в буфере обмена и осуществлять скроллинг.

Также в распоряжении Octo есть мощный кейлогер, способный мониторить и записывать все действия владельца Android-смартфона. Среди интересных функций трояна специалисты отмечают следующие:

  • Блокировка уведомлений от конкретных приложений.
  • Перехват СМС-сообщений.
  • Отключение звука и блокировка экрана.
  • Запуск отдельных приложений.
  • Открытие / закрытие сессий удалённого доступа.
  • Обновление списка C2 (командный сервер).
  • Открытие URL.
  • Отправка СМС-сообщений на любой номер.

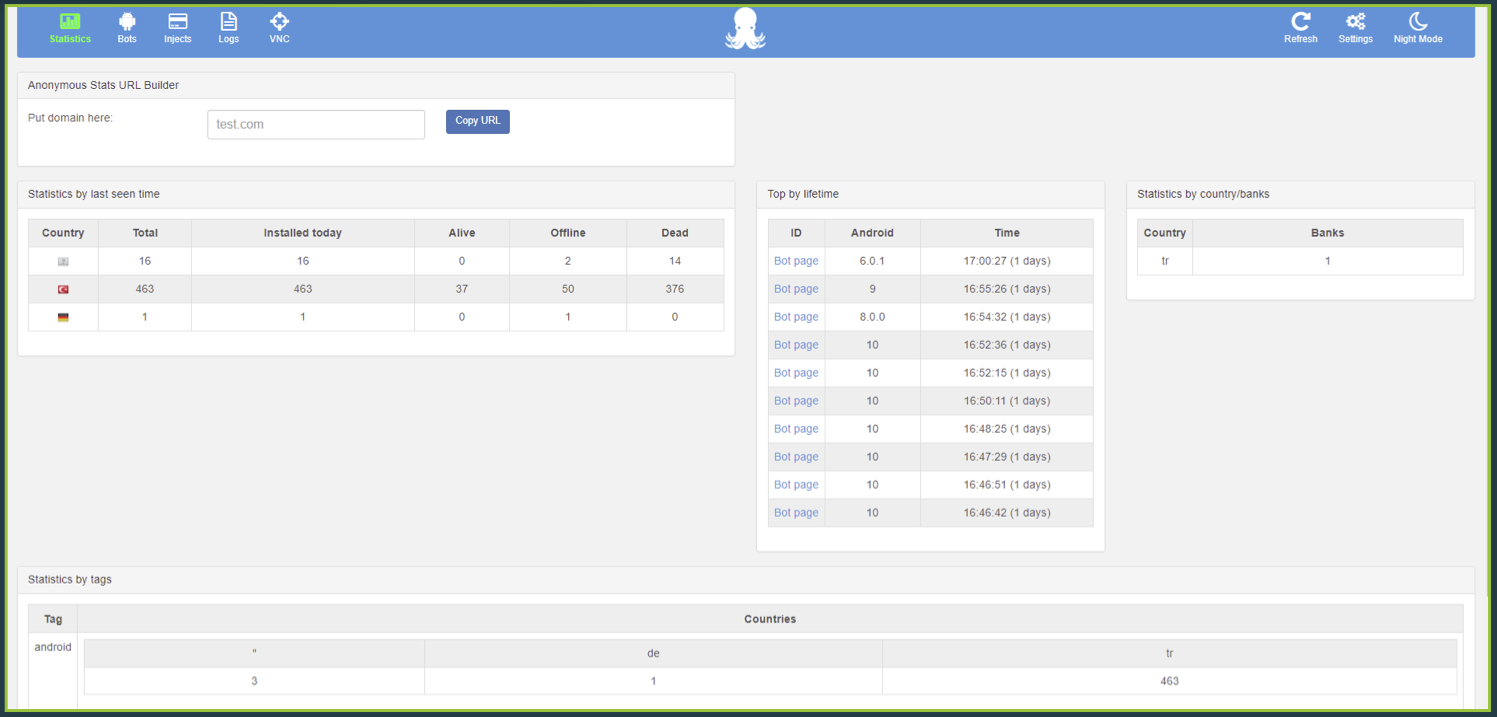
Панель управления Octo выглядит так:

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru