



GitLab устранила критическую уязвимость, позволяющую взломать аккаунты

GitLab устранила критическую уязвимость, позволяющую взломать аккаунты

GitLab устранила критическую уязвимость, позволяющую взломать аккаунты

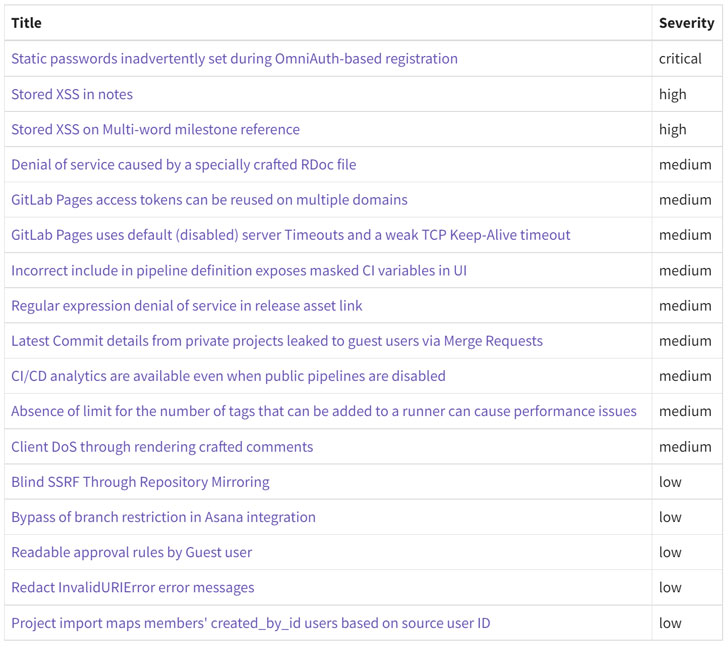
DevOps-платформа GitLab выпустила обновления софта, устраняющие критическую уязвимость, которая в случае успешной эксплуатации может позволить атакующим получить контроль над аккаунтами.

Проблема в безопасности отслеживается под идентификатором CVE-2022-1162, эксперты дали ей 9,1 балла по шкале CVSS. Брешь удалось обнаружить в ходе внутренней проверки командой GitLab.

«Для аккаунтов, зарегистрированных с помощью OmniAuth-провайдера (например, OAuth, LDAP, SAML), пароль устанавливался в жёстко запрограммированном виде, что позволяло получить контроль над затронутыми учётными записями. Уязвимости подвержены версии GitLab CE/EE 14.7 (до 14.7.7), 14,8 (до 14.8.5) и 14.9 (14.9.2)», — гласит официальное уведомление.

Представители GitLab также отметили, что им пришлось сбросить пароли ряда пользователей, чтобы предотвратить возможные киберинциденты. Внутреннее расследование показало отсутствие признаков компрометации аккаунтов.


Компания также опубликовала скрипт, который администраторы могут использовать для вычисления учётных записей, затронутых брешью CVE-2022-1162. Если такие аккаунты найдутся, администраторам следует сбросить их пароли, пишет команда GitLab.

Подпишитесь на новости

Камеры на работе: суд отказался восстановить заклеивавшую их сотрудницу

Первый кассационный суд общей юрисдикции признал законным увольнение ветеринарного врача из Брянска, которая заклеивала камеры в лечебнице. Сначала сотруднице объявили выговор. Она ознакомилась с приказом, но продолжила закрывать объективы, после этого работодатель её уволил.

Как рассказывает «Российская газета» со ссылкой на материалы суда, женщина объясняла свои действия защитой частной жизни: камеры якобы охватывали кабинет целиком и мешали переодеваться.

Однако при разбирательстве выяснилось, что для переодевания и приёма пищи было оборудовано отдельное помещение, которое в кадр не попадало. Камеры снимали входную дверь и рабочую зону. Аргумент о вмешательстве в частную жизнь суд не убедил.

Проверку провело и управление Роскомнадзора по Брянской области. Нарушений законодательства о персональных данных ведомство не обнаружило.

В лечебнице действовало положение, запрещавшее устанавливать камеры в туалетах, раздевалках, комнатах отдыха и столовой. Проверяющие установили, что эти ограничения соблюдаются.

Юрист Марина Воронцова пояснила изданию: видеонаблюдение на работе необходимо оформить локальным нормативным актом, а сотрудников ознакомить с ним под подпись. Работодатель также должен обеспечить хранение записей.

RSS: Новости на портале Anti-Malware.ru