



Группировка LAPSUS$ взломала ИТ-компанию Globant и украла 70 ГБ данных

Группировка LAPSUS$ взломала ИТ-компанию Globant и украла 70 ГБ данных

Группировка LAPSUS$ взломала ИТ-компанию Globant и украла 70 ГБ данных

Киберпреступная группировка LAPSUS$ снова вышла на связь и объявила о своей очередной жертве. На этот раз злоумышленники утверждают, что им удалось проникнуть в сеть и утащить внутренние данные ИТ-компании Globant.

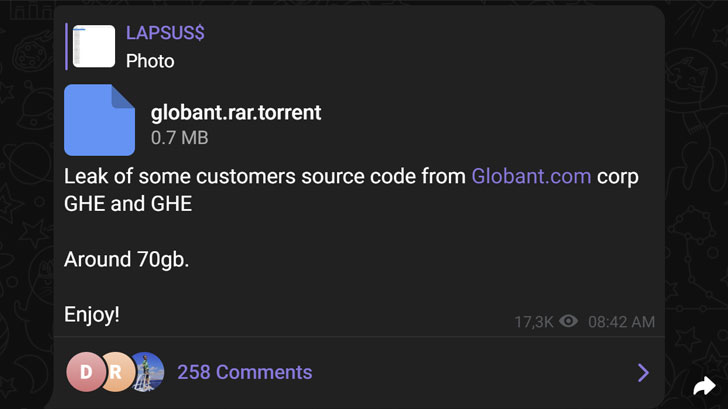
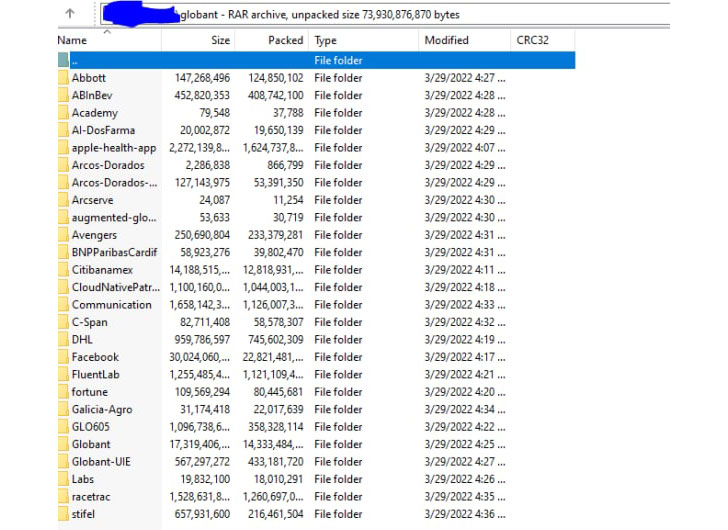
В своём Telegram-канале, насчитывающем около 54 тыс. подписчиков, кибергруппа опубликовала пост, в котором сообщила, что вернулась из отпуска. Дополнительно хакеры опубликовали скриншоты с якобы скомпрометированными данными, а также логинами и паролями, связанными с DevOps-инфраструктурой Globant.

На выложенных изображениях можно наблюдать torrent-файл, с помощью которого можно скачать RAR-архив весом около 70 ГБ. По словам LAPSUS$, в архив попал исходный код, а также пароли администраторов, связанные с Atlassian, Confluence и Jira.


Команда исследователей VX-Underground обратила внимание на достаточно слабые пароли, фигурирующие в утечке, а также на их повторное использование. Другими словами, у Globant достаточно сомнительные практики информационной безопасности.

Напомним, что недавно прошли задержания нескольких членов группировки LAPSUS$. Как сообщило издание Bloomberg, мозгом группы мог быть 16-летний подросток.

Подпишитесь на новости

В России ограничивают целые сети хостингов: соединение есть, данные не идут

Российские пользователи могут сталкиваться с ограничениями доступа не к отдельным сайтам, а к сетям зарубежных хостинг-провайдеров. К такому выводу пришёл автор под ником msinakaev: он проверил 435 тестовых точек у 154 компаний. Характерный симптом — соединение устанавливается, передаёт немного данных и зависает.

Методику и результаты автор опубликовал на Хабре. Сначала исследователь проверил доступность файлов из Европы, затем повторил тесты из России.

Через домашнее подключение загрузка прошла у 87% точек. Зависшие адреса, по его подсчётам, сгруппировались в 14 сетей, включая OVH, Hetzner, DigitalOcean, Vultr и Scaleway.


Стоит отметить, что небольшой хостинг может арендовать инфраструктуру крупного провайдера и попадать под ограничения вместе с его сетью. У одного бренда разные площадки поэтому могут работать по-разному.


Дополнительные эксперименты привели автора к выводу, что порог зависит от количества пакетов в TCP-соединении, а не от фиксированного объёма данных. После его достижения обмен зависал в обе стороны. Проверенные UDP-подключения в этих опытах продолжали работать.


Исследователь связывает поведение с ТСПУ, но доступа к оборудованию и правилам фильтрации у него нет.

Тем не менее масштаб выводов стоит держать в узде: основные замеры сделаны 5-6 ноября одним человеком на двух подключениях в одном городе, МТС проверялся на небольшой выборке. AWS и Azure в исследование не вошли.

RSS: Новости на портале Anti-Malware.ru