



Группировка LAPSUS$ взломала ИТ-компанию Globant и украла 70 ГБ данных

Группировка LAPSUS$ взломала ИТ-компанию Globant и украла 70 ГБ данных

Группировка LAPSUS$ взломала ИТ-компанию Globant и украла 70 ГБ данных

Киберпреступная группировка LAPSUS$ снова вышла на связь и объявила о своей очередной жертве. На этот раз злоумышленники утверждают, что им удалось проникнуть в сеть и утащить внутренние данные ИТ-компании Globant.

В своём Telegram-канале, насчитывающем около 54 тыс. подписчиков, кибергруппа опубликовала пост, в котором сообщила, что вернулась из отпуска. Дополнительно хакеры опубликовали скриншоты с якобы скомпрометированными данными, а также логинами и паролями, связанными с DevOps-инфраструктурой Globant.

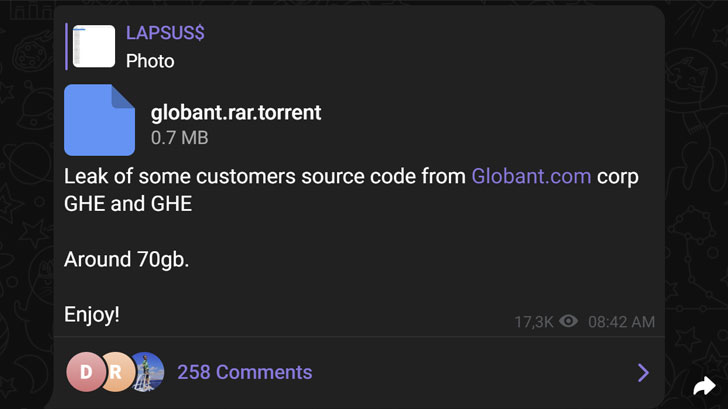
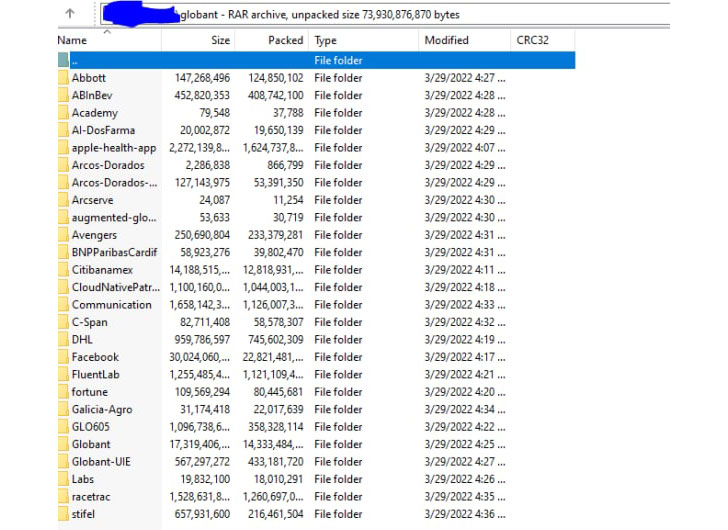
На выложенных изображениях можно наблюдать torrent-файл, с помощью которого можно скачать RAR-архив весом около 70 ГБ. По словам LAPSUS$, в архив попал исходный код, а также пароли администраторов, связанные с Atlassian, Confluence и Jira.


Команда исследователей VX-Underground обратила внимание на достаточно слабые пароли, фигурирующие в утечке, а также на их повторное использование. Другими словами, у Globant достаточно сомнительные практики информационной безопасности.

Напомним, что недавно прошли задержания нескольких членов группировки LAPSUS$. Как сообщило издание Bloomberg, мозгом группы мог быть 16-летний подросток.

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru