



URL-рендеринг позволяет фишить пользователей WhatsApp, iMessage, Instagram

URL-рендеринг позволяет фишить пользователей WhatsApp, iMessage, Instagram

URL-рендеринг позволяет фишить пользователей WhatsApp, iMessage, Instagram

Определённая техника рендеринга, по словам специалистов, позволяет киберпреступникам создавать фишинговые сообщения, которые выглядят безобидно. Проблема затрагивает сервисы обмена сообщениями, используемые в Instagram, iMessage, WhatsApp, Signal и Facebook Messenger.

Такой вектор атаки существует из-за багов, приводящих к некорректному отображению URL, которые внедряют управляющие символы Юникода методом коррекции справа налево (Right-To-Left Override, RTLO). Так появляется возможность URI-спуфинга.

Метод RTLO подразумевает, что браузер или мессенджер будет отображать URL-адреса не слева направо, как это обычно бывает, а справа налево. Например, такой подход используется в случае с арабским языком и ивритом.

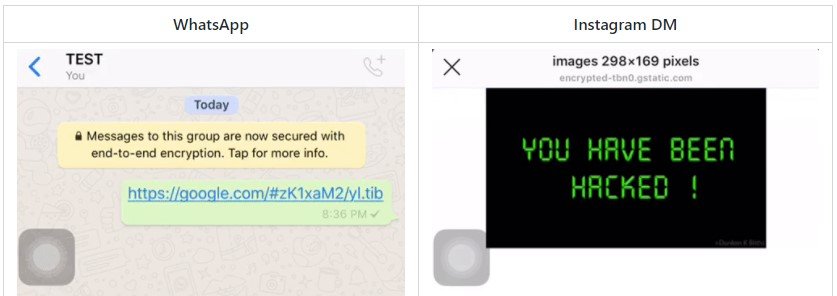
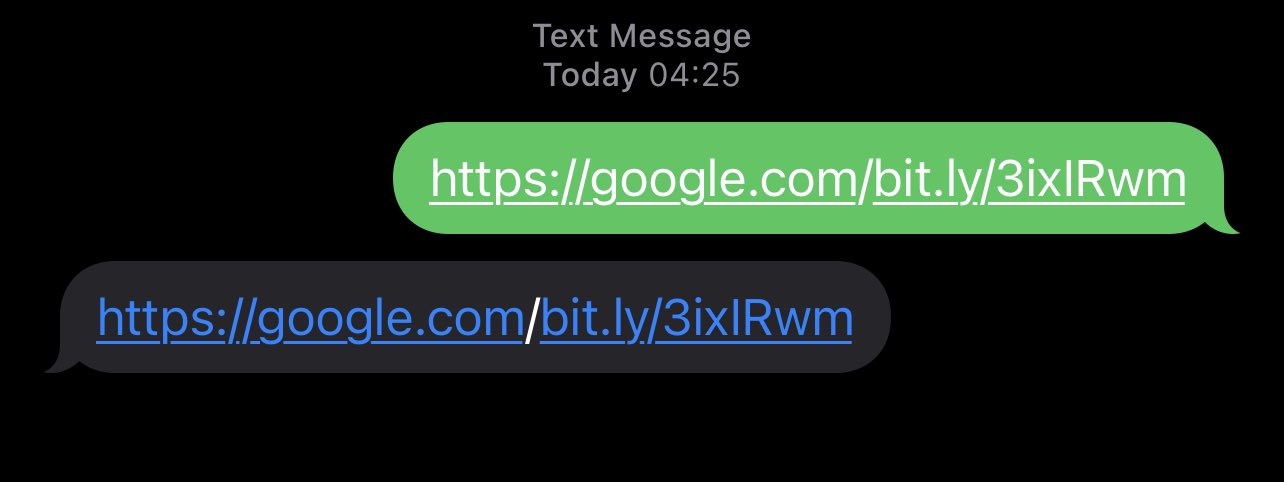
С помощью этой техники киберпреступники могут подделать ссылки на доверенные и известные домены в сообщениях, отправленных пользователям WhatsApp, iMessage, Instagram, Facebook Messenger и Signal. Например, фишеры могут выдать вредоносные URL за поддомены apple.com или google.com.


Соответствующие уязвимости в мессенджерах получили следующие идентификаторы:

  • CVE-2020-20093 – Facebook Messenger 227.0 и более ранние версии для iOS и 228.1.0.10.116 и более ранние для Android.
  • CVE-2020-20094 – Instagram 106.0 и более ранние версии для iOS и 107.0.0.11 и более ранние для Android
  • CVE-2020-20095 – iMessage 14.3 и более поздние версии для iOS.
  • CVE-2020-20096 – WhatsApp 2.19.80 и более ранние версии для iOS и 2.19.222 и более ранние для Android.

В примере, который показали авторы демонстрационного эксплойта (PoC), google.com используется для маскировки потенциально вредоносного URL:

Подпишитесь на новости

Google Play Store готовит отдельный раздел для приложений, созданных ИИ

Google, похоже, решила превратить вайб-кодинг из развлечения для энтузиастов в полноценный конвейер Android-приложений. В коде Play Store обнаружили новый раздел Your creations, где пользователи смогут находить проекты, созданные с помощью Google AI Studio.

Следы функции появились в версии Google Play 53.2.23-34. Новый пункт размещён на экране Manage apps & device и ведёт к персональной коллекции ИИ-приложений. Пока кнопка Try it now просто открывает мобильную версию AI Studio в браузере.

О находке сообщает Android Authority, изучившая код приложения. Авторы предполагают, что позднее ссылка может вести в Gemini: Google ранее отказалась от отдельного мобильного клиента AI Studio и решила встроить его инструменты создания приложений прямо в своего ИИ-ассистента.



Сейчас разработанный в AI Studio проект можно выгрузить и установить вручную либо отправить в Google Play через Play Console. Второй путь требует регистрации разработчика, тестирования и прохождения стандартной процедуры публикации. Your creations может стать промежуточным вариантом — аккуратным каталогом личных экспериментов.

Интерфейс также упоминает возможность поделиться со всеми. Вот здесь начинается самое интересное: пока непонятно, смогут ли другие пользователи устанавливать такие приложения и придётся ли ИИ-самоделкам проходить обычную проверку Play Store.

Если Google действительно упростит публичное распространение, компании придётся разобраться с разрешениями, вредоносным кодом, копированием чужих проектов и авторами, которые понятия не имеют, что именно сгенерировала нейросеть.

Функция пока не запущена, а Google её официально не анонсировала. APK-разбор показывает лишь экспериментальный интерфейс, который может измениться или исчезнуть.

RSS: Новости на портале Anti-Malware.ru