



URL-рендеринг позволяет фишить пользователей WhatsApp, iMessage, Instagram

URL-рендеринг позволяет фишить пользователей WhatsApp, iMessage, Instagram

URL-рендеринг позволяет фишить пользователей WhatsApp, iMessage, Instagram

Определённая техника рендеринга, по словам специалистов, позволяет киберпреступникам создавать фишинговые сообщения, которые выглядят безобидно. Проблема затрагивает сервисы обмена сообщениями, используемые в Instagram, iMessage, WhatsApp, Signal и Facebook Messenger.

Такой вектор атаки существует из-за багов, приводящих к некорректному отображению URL, которые внедряют управляющие символы Юникода методом коррекции справа налево (Right-To-Left Override, RTLO). Так появляется возможность URI-спуфинга.

Метод RTLO подразумевает, что браузер или мессенджер будет отображать URL-адреса не слева направо, как это обычно бывает, а справа налево. Например, такой подход используется в случае с арабским языком и ивритом.

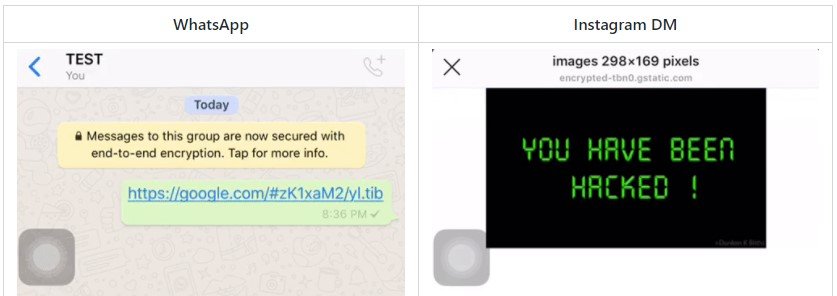
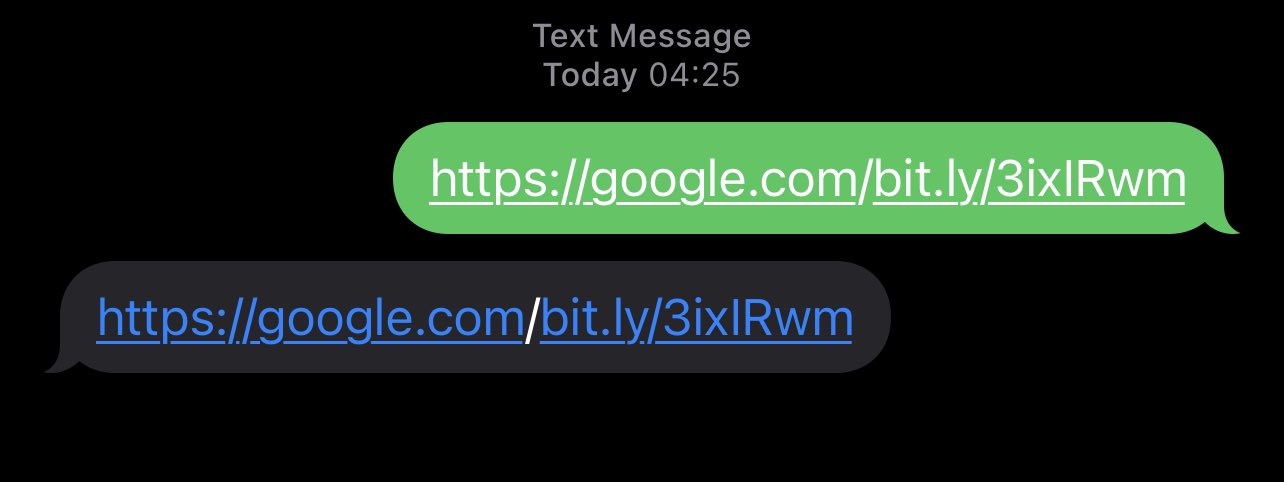
С помощью этой техники киберпреступники могут подделать ссылки на доверенные и известные домены в сообщениях, отправленных пользователям WhatsApp, iMessage, Instagram, Facebook Messenger и Signal. Например, фишеры могут выдать вредоносные URL за поддомены apple.com или google.com.


Соответствующие уязвимости в мессенджерах получили следующие идентификаторы:

  • CVE-2020-20093 – Facebook Messenger 227.0 и более ранние версии для iOS и 228.1.0.10.116 и более ранние для Android.
  • CVE-2020-20094 – Instagram 106.0 и более ранние версии для iOS и 107.0.0.11 и более ранние для Android
  • CVE-2020-20095 – iMessage 14.3 и более поздние версии для iOS.
  • CVE-2020-20096 – WhatsApp 2.19.80 и более ранние версии для iOS и 2.19.222 и более ранние для Android.

В примере, который показали авторы демонстрационного эксплойта (PoC), google.com используется для маскировки потенциально вредоносного URL:

Подпишитесь на новости

ShinyHunters заявила о взломе ФБР и краже данных агентов

Кибергруппировка ShinyHunters утверждает, что взломала системы ФБР и вытащила оттуда несколько терабайт персональных данных сотрудников и соискателей. Заявление пока не подтверждено официально, однако журналистам удалось проверить часть переданной хакерами информации.

По результатам расследования 404 Media, группировка предоставила образец с данными примерно 5000 человек.

В нём якобы содержались имена агентов, домашние адреса, телефоны, даты рождения и сведения о супругах. Некоторые номера журналисты сопоставили с указанными людьми и сотрудниками Министерства юстиции США.

ShinyHunters заявляет, что получила доступ к Oracle PeopleSoft — платформе, используемой для кадровых процессов и хранения анкет соискателей. Затем злоумышленники якобы проникли в правительственное облако на инфраструктуре Amazon. Общий объём похищенной информации группировка оценивает в 2-3 Тбайт.

Хакеры также сообщили о доступе к кадровым, медицинским и другим системам ФБР. В заявках на работу могли храниться сведения об образовании, предыдущей госслужбе, состоянии здоровья и употреблении наркотиков.

Если масштаб утечки подтвердится, получится не просто неприятная табличка с телефонами, а готовый набор для шантажа, слежки и контрразведывательных операций.

По сообщениям СМИ, злоумышленники временно подменили страницу портала FBI Jobs фальшивым уведомлением о захвате. После инцидента сайт подачи заявок и портал кандидатов в специальные агенты оказались недоступны.

Деньги ShinyHunters якобы не требует. Группировка дала ФБР семь дней на удаление майского отчёта, в котором ведомство обвинило её в преувеличении масштабов взломов, угрозах родственникам жертв и других методах давления. Что случится после истечения ультиматума, хакеры предусмотрительно не уточнили. ФБР сообщило, что проводит расследование.

RSS: Новости на портале Anti-Malware.ru