



Новый фишинговый набор позволяет создавать фейковые окна Chrome

Новый фишинговый набор позволяет создавать фейковые окна Chrome

Новый фишинговый набор позволяет создавать фейковые окна Chrome

В Сети появился новый фишинговый набор, который позволяет пентестерам и киберпреступникам создавать формы для ввода учётных данных с помощью поддельных окон браузера Google Chrome (в Windows и macOS).

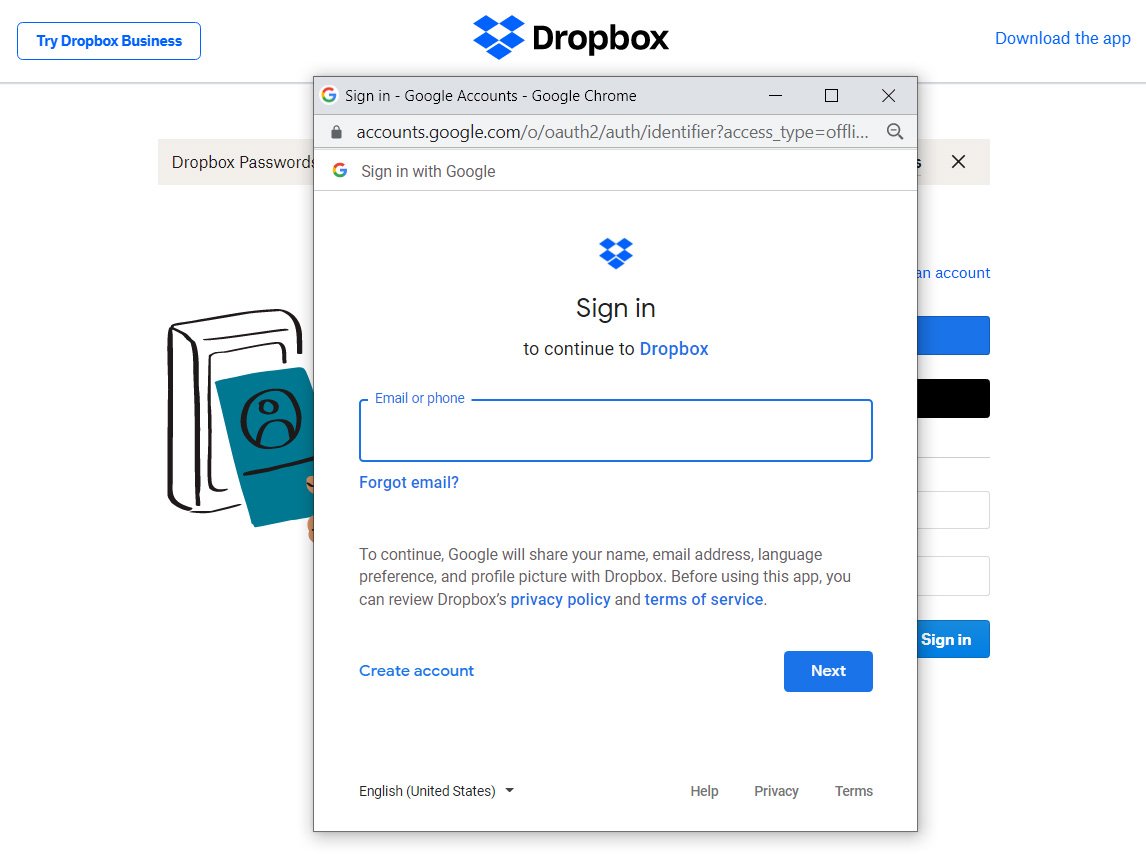
Пользователи уже привыкли, что многие веб-сайты позволяют войти в систему, используя аккаунт сторонней площадки: Google, Microsoft, Apple, Twitter и даже Steam. Например, та же форма аутентификации на DropBox допускает использовать учётные записи Apple и Google для входа.

Как правило, при попытке аутентифицироваться таким способом посетитель видит всплывающее окно, где его просят ввести логин и пароль от того аккаунта, который он хочет использовать для входа.


Как видно на скриншоте, пользователь может убедиться в легитимности всплывающей формы, посмотрев на URL. Ранее киберпреступники уже пытались подделывать такие окна с помощью HTML, CSS и JavaScript, однако они выглядели подозрительно.

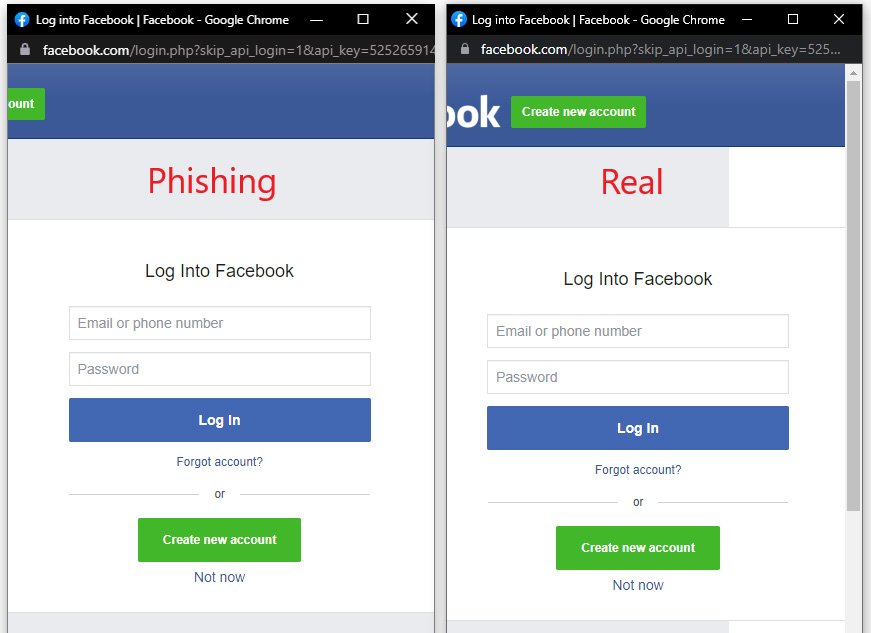
Новый набор под названием «Browser in the Browser (BitB) Attack» значительно улучшает качество фейковых окон Chrome, включая кастомные URL и заголовки. По словам специалистов, злоумышленники теперь могут с большей долей вероятности обвести пользователей вокруг пальца.

За созданием тулкита стоит эксперт mr.d0x, который выложил своё детище на GitHub. Согласно описанию, фишинговый набор способен имитировать Google Chrome в системах Windows и macOS и даже позволяет подстраивать окна под светлую и тёмную темы.


Как отметил создатель «Browser in the Browser (BitB) Attack», схожую технику использовали злоумышленники в реальных атаках, когда пытались выкрасть учётные данные от аккаунтов в Steam.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru