



Новый фишинговый набор позволяет создавать фейковые окна Chrome

Новый фишинговый набор позволяет создавать фейковые окна Chrome

Новый фишинговый набор позволяет создавать фейковые окна Chrome

В Сети появился новый фишинговый набор, который позволяет пентестерам и киберпреступникам создавать формы для ввода учётных данных с помощью поддельных окон браузера Google Chrome (в Windows и macOS).

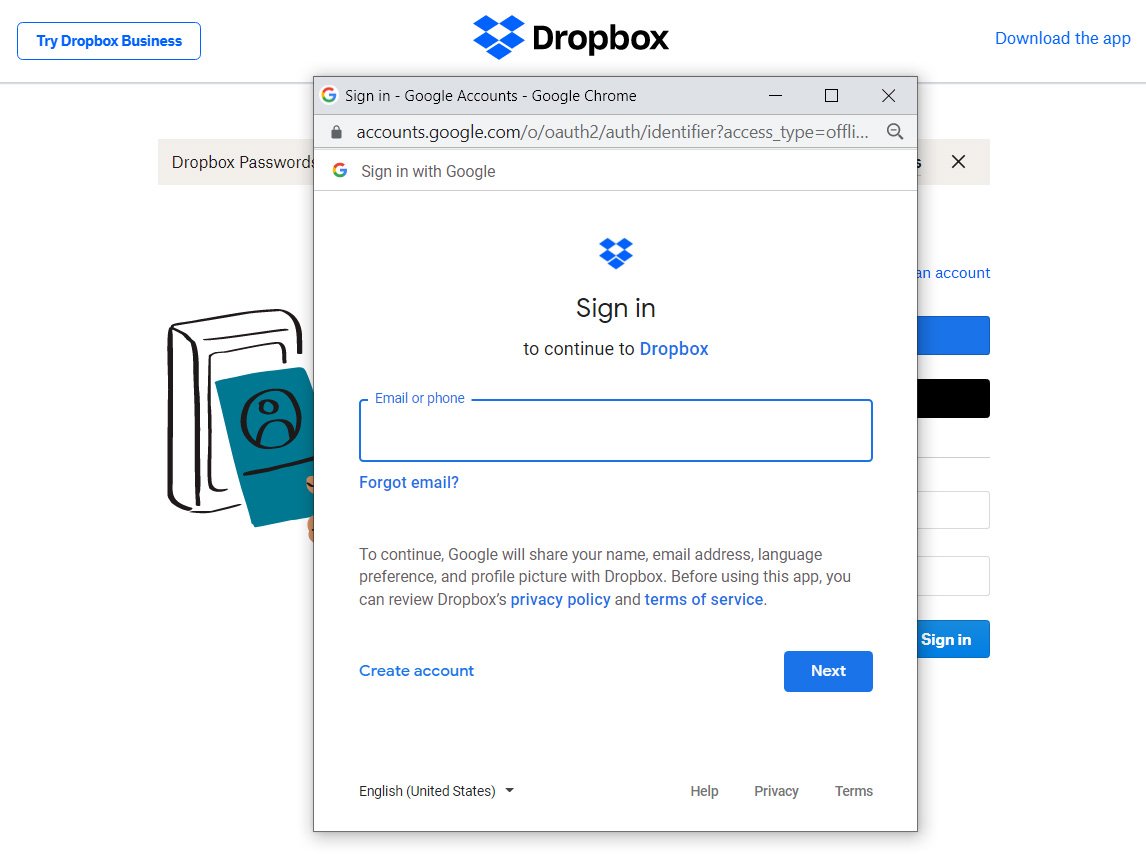
Пользователи уже привыкли, что многие веб-сайты позволяют войти в систему, используя аккаунт сторонней площадки: Google, Microsoft, Apple, Twitter и даже Steam. Например, та же форма аутентификации на DropBox допускает использовать учётные записи Apple и Google для входа.

Как правило, при попытке аутентифицироваться таким способом посетитель видит всплывающее окно, где его просят ввести логин и пароль от того аккаунта, который он хочет использовать для входа.


Как видно на скриншоте, пользователь может убедиться в легитимности всплывающей формы, посмотрев на URL. Ранее киберпреступники уже пытались подделывать такие окна с помощью HTML, CSS и JavaScript, однако они выглядели подозрительно.

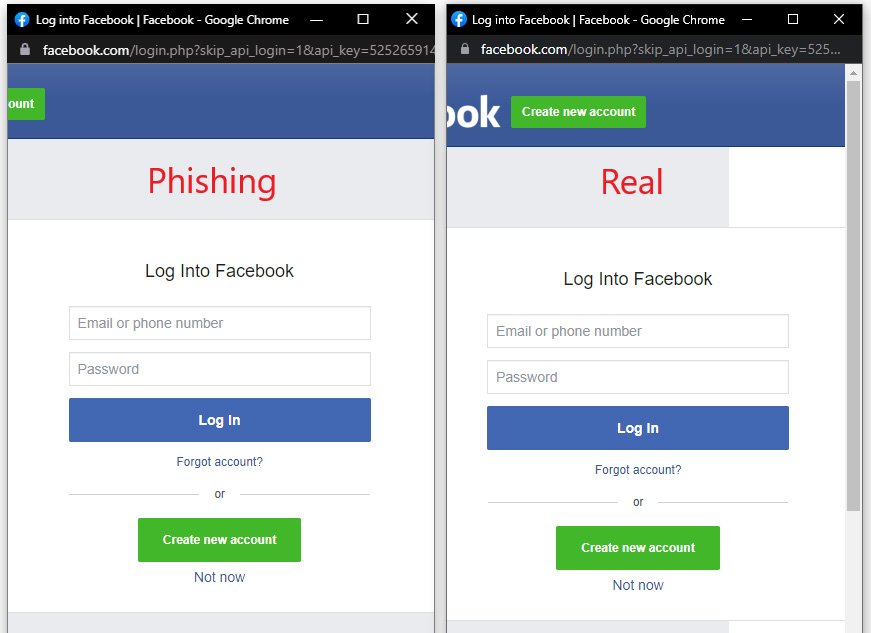
Новый набор под названием «Browser in the Browser (BitB) Attack» значительно улучшает качество фейковых окон Chrome, включая кастомные URL и заголовки. По словам специалистов, злоумышленники теперь могут с большей долей вероятности обвести пользователей вокруг пальца.

За созданием тулкита стоит эксперт mr.d0x, который выложил своё детище на GitHub. Согласно описанию, фишинговый набор способен имитировать Google Chrome в системах Windows и macOS и даже позволяет подстраивать окна под светлую и тёмную темы.


Как отметил создатель «Browser in the Browser (BitB) Attack», схожую технику использовали злоумышленники в реальных атаках, когда пытались выкрасть учётные данные от аккаунтов в Steam.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru