



Киберпреступники взломали официальный сайт МЧС России

Киберпреступники взломали официальный сайт МЧС России

Киберпреступники взломали официальный сайт МЧС России

Некий хакер или киберпреступная группировка взломали официальный сайт МЧС России, что привело к выводу из строя ресурсов всех главков министерства в регионах страны. Ряд пользователей увидели в атаке украинский след.

В частности, посетители указали на изменение телефона доверия главной страницы веб-сайта: с российского он поменялся на украинский.

Администраторы ресурса вывели его в офлайн, повесив объявление о проведении технических работ. Тем не менее пользователей заверили, что сервис «Обращения граждан» действует в штатном режиме.

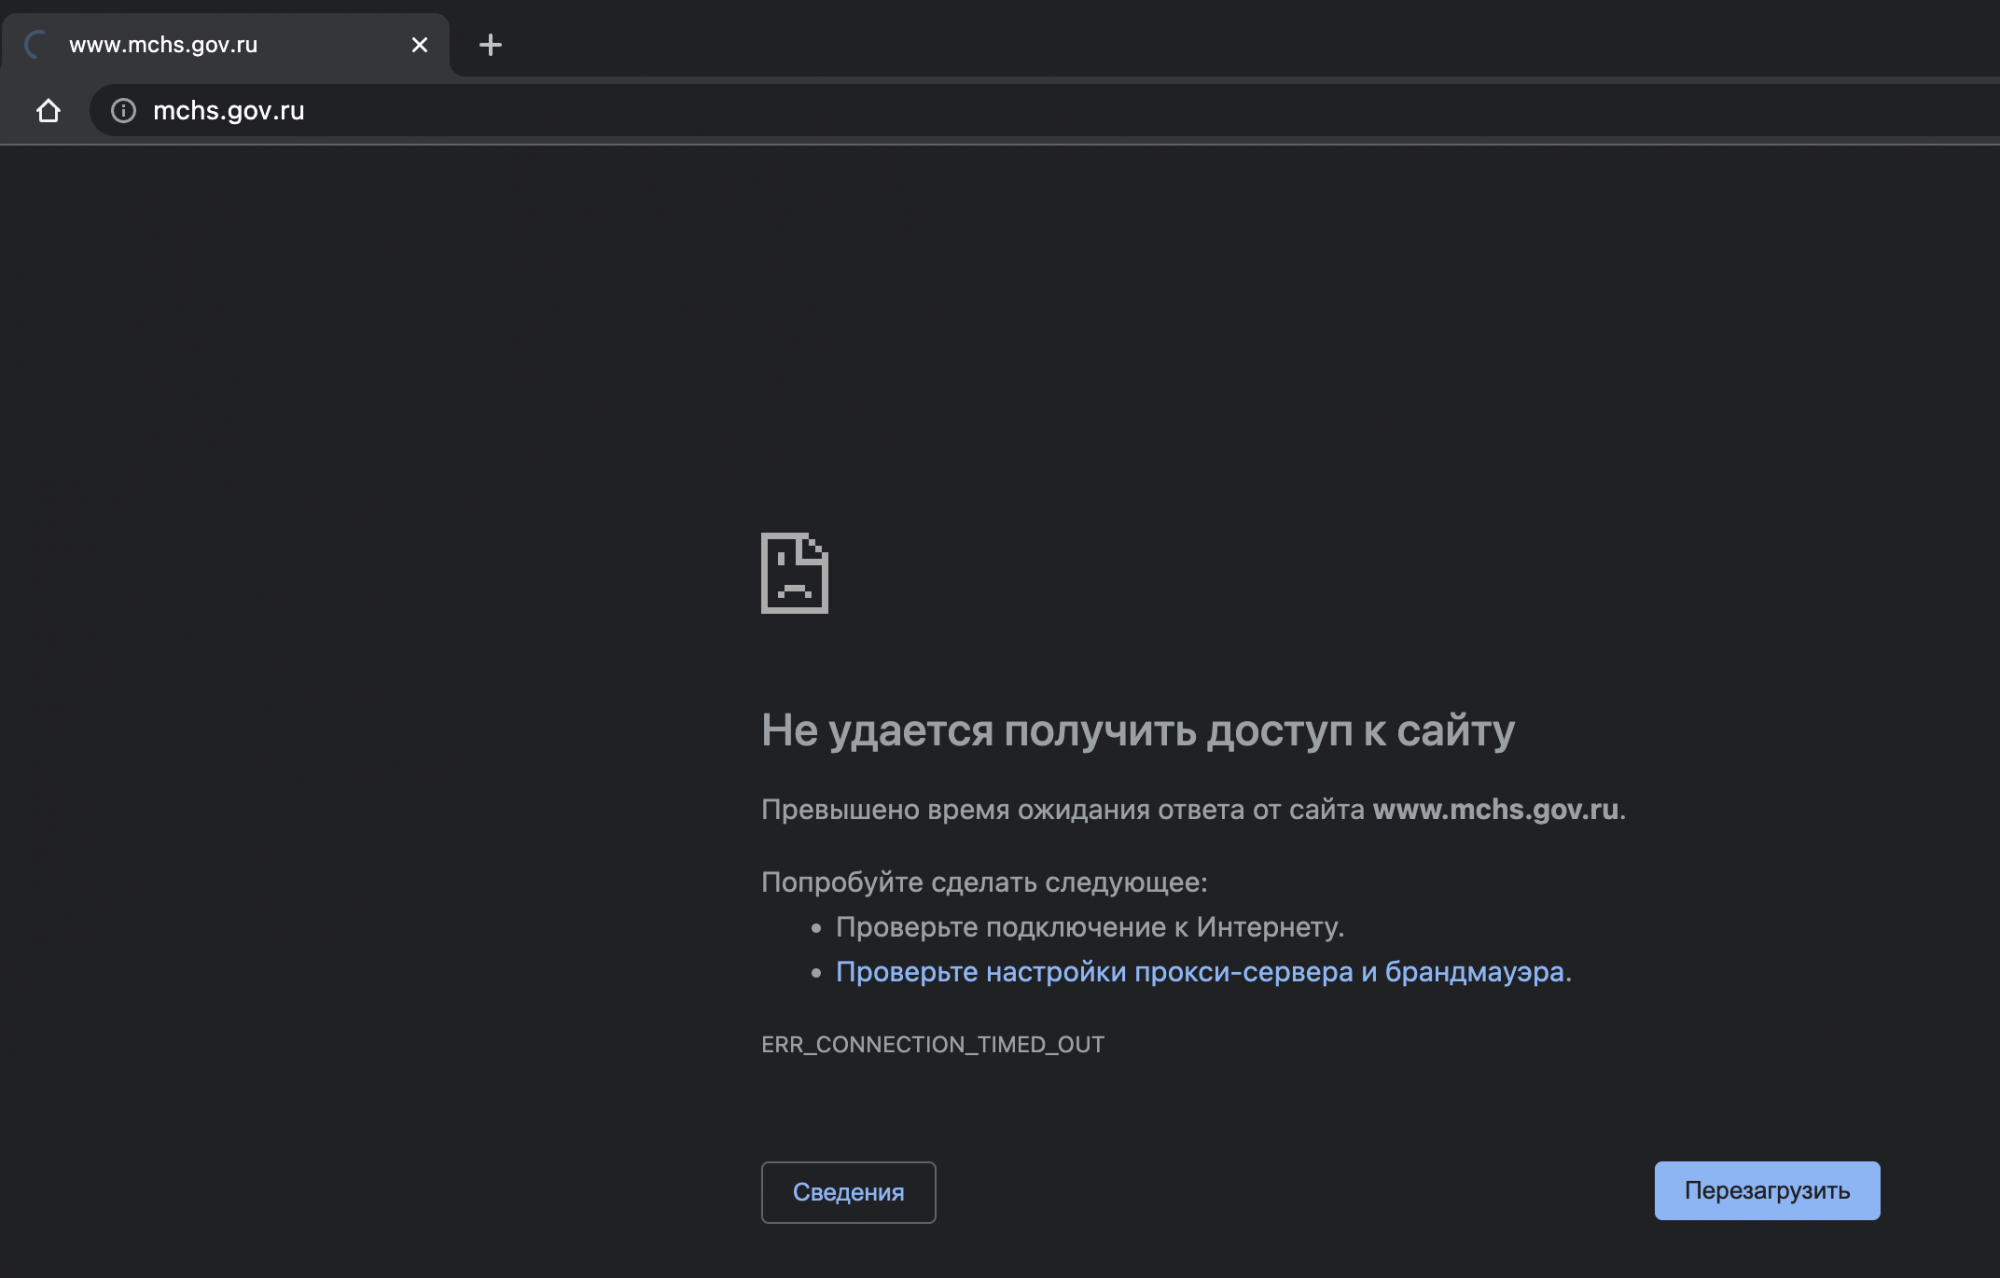
На момент написания материала, официальный ресурс МЧС России остаётся недоступным. При попытке посетить его браузер выдаёт ошибку «ERR_CONNECTION_TIMED_OUT».


Руководитель группы защиты инфраструктурных ИТ компании «Газинформсервис» Сергей Полунин рассказал, как бороться с киберугрозами:

«Подобных атак мы увидим еще немало, просто потому что веб-сайты — самая очевидная и понятная цель для хакера. При этом на их безопасность обычно не тратится слишком много средств, так как размещены они зачастую где-то далеко от корпоративных сетей. Ущерб будет, как правило, репутационный, а считать его умеют далеко не все.

Если не брать инсайдеров, то для защиты от внешних угроз для веб-сайтов существуют межсетевые экраны уровня приложений, которые как раз и позволяют бороться с такими угрозами. Они, как правило, довольно сложны в настройке, но в итоге позволяют добиться желаемого результата».

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru