



Киберпреступники взломали официальный сайт МЧС России

Киберпреступники взломали официальный сайт МЧС России

Киберпреступники взломали официальный сайт МЧС России

Некий хакер или киберпреступная группировка взломали официальный сайт МЧС России, что привело к выводу из строя ресурсов всех главков министерства в регионах страны. Ряд пользователей увидели в атаке украинский след.

В частности, посетители указали на изменение телефона доверия главной страницы веб-сайта: с российского он поменялся на украинский.

Администраторы ресурса вывели его в офлайн, повесив объявление о проведении технических работ. Тем не менее пользователей заверили, что сервис «Обращения граждан» действует в штатном режиме.

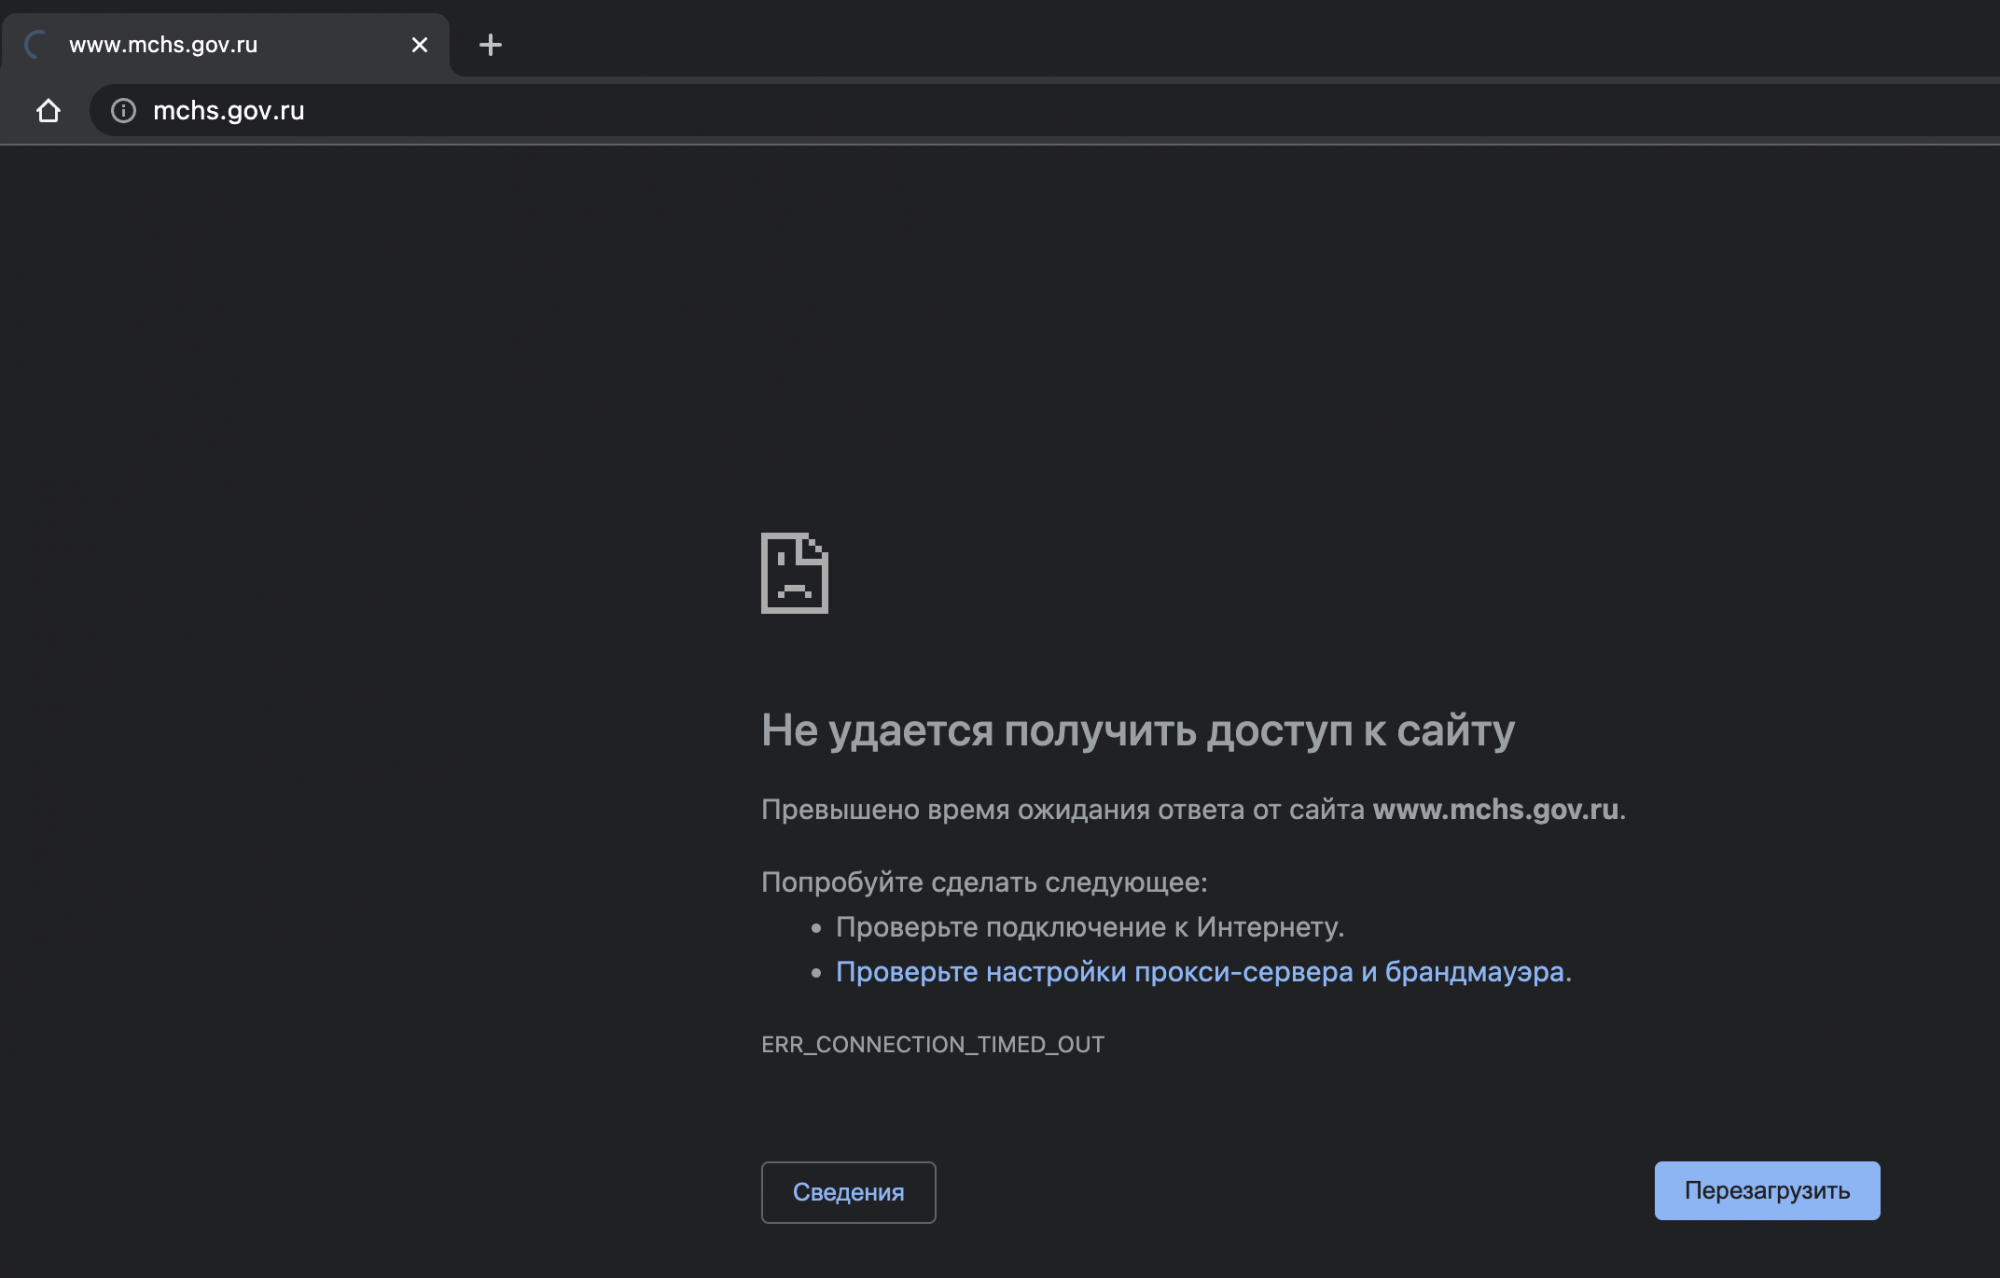
На момент написания материала, официальный ресурс МЧС России остаётся недоступным. При попытке посетить его браузер выдаёт ошибку «ERR_CONNECTION_TIMED_OUT».


Руководитель группы защиты инфраструктурных ИТ компании «Газинформсервис» Сергей Полунин рассказал, как бороться с киберугрозами:

«Подобных атак мы увидим еще немало, просто потому что веб-сайты — самая очевидная и понятная цель для хакера. При этом на их безопасность обычно не тратится слишком много средств, так как размещены они зачастую где-то далеко от корпоративных сетей. Ущерб будет, как правило, репутационный, а считать его умеют далеко не все.

Если не брать инсайдеров, то для защиты от внешних угроз для веб-сайтов существуют межсетевые экраны уровня приложений, которые как раз и позволяют бороться с такими угрозами. Они, как правило, довольно сложны в настройке, но в итоге позволяют добиться желаемого результата».

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru