



Новый Linux-бэкдор приходит через дыру в Log4J и прокладывает DNS-туннель

Новый Linux-бэкдор приходит через дыру в Log4J и прокладывает DNS-туннель

Новый Linux-бэкдор приходит через дыру в Log4J и прокладывает DNS-туннель

В начале февраля в сетевую ловушку Qihoo 360 попал вредоносный ELF-файл, который система опознала как незнакомца. Анализ нового семпла показал, что это бот с функциями бэкдора, способный также открывать SOCKS5-прокси и устанавливать руткит.

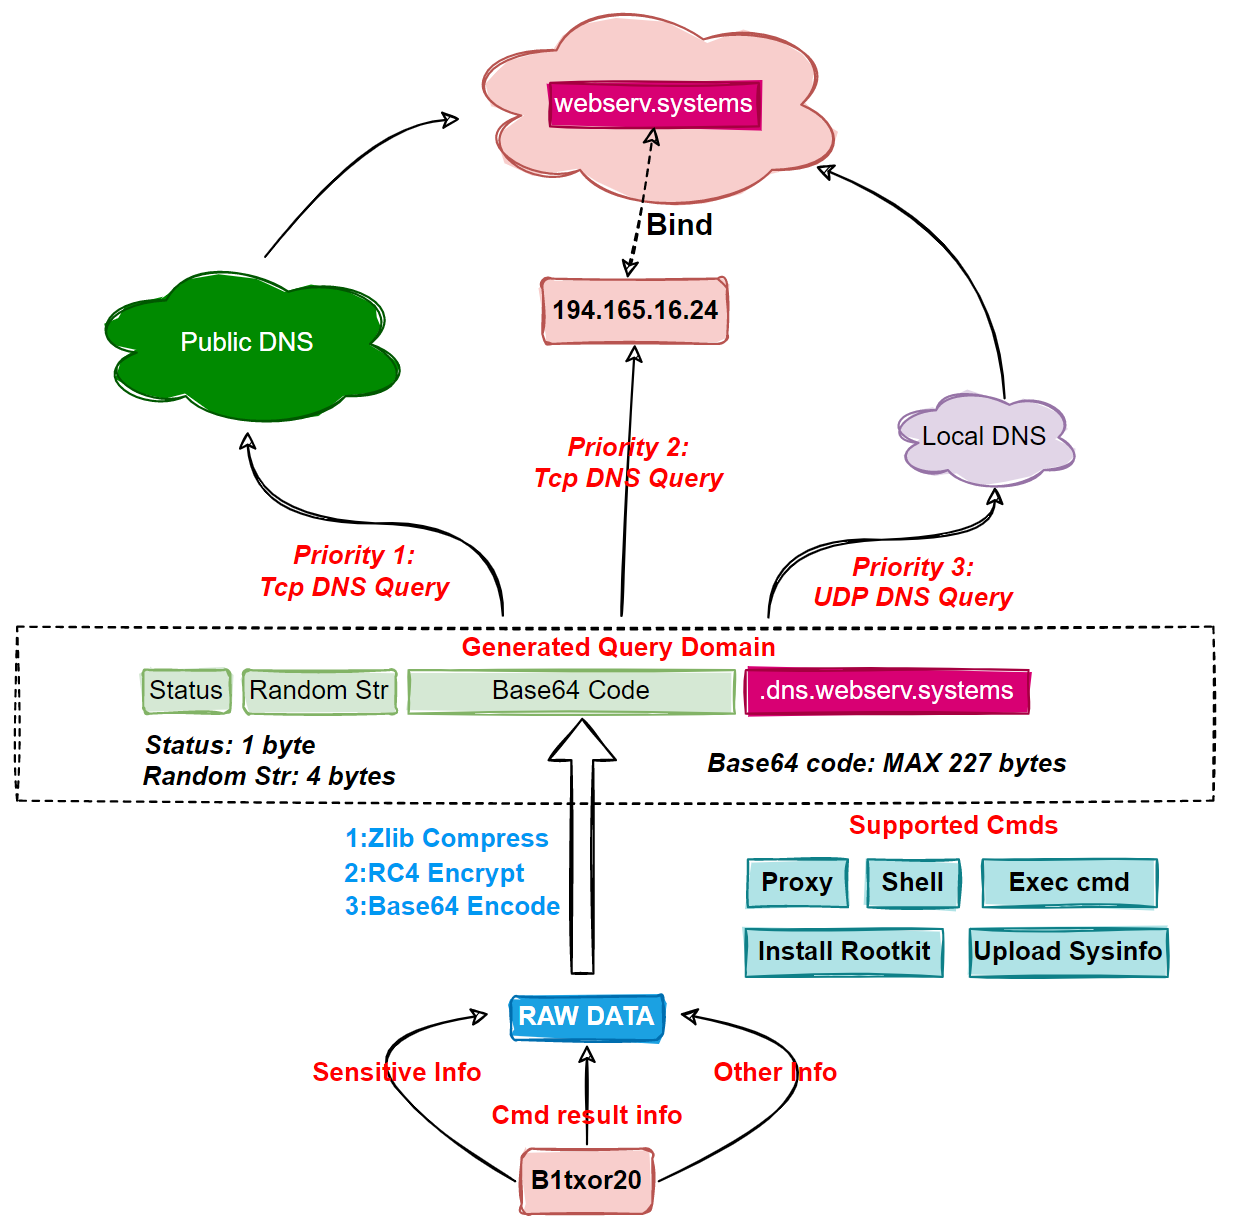
Новобранец, которого эксперты нарекли B1txor20, распространяется через эксплойт Log4Shell (CVE-2021-44228) и примечателен тем, что для маскировки коммуникаций с C2 использует DNS-туннелирование. Наличие большого количества неиспользуемых функций, а также багов в реализации некоторых механизмов позволило аналитикам заключить, что данный Linux-бот находится в стадии активной разработки.

Троян нацелен в основном на устройства с CPU-архитектурой ARM или х86 64-бит. На настоящий момент обнаружено четыре образца B1txor20 с почти одинаковым набором функций. Из основных исследователи назвали следующие:

  • создание сокета для обеспечения шелл-доступа;
  • создание и запуск прокси-сервиса;
  • выполнение произвольных системных команд (поддерживаются полтора десятка);
  • установка руткита;
  • загрузка информации о системе на удаленный сервер.

В зараженной системе зловред выдает себя за процесс netns. При исполнении он генерирует свой ID и расшифровывает (XOR) доменное имя для связи с C2 через DNS-туннель (webserv.systems, зарегистрировано на шесть лет), а также секретный ключ RC4 для шифрования трафика.

После этого B1txor20 проверяет доступность DNS-сервера и по результатам теста выбирает вариант связи (прямой или релейный) для регистрации на C2-сервере и приема команд. Для защиты своего трафика вредонос использует не только RC4-шифрование, но также сжатие данных с помощью ZLIB и кодирование по base64.

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru