



Новый Linux-бэкдор приходит через дыру в Log4J и прокладывает DNS-туннель

Новый Linux-бэкдор приходит через дыру в Log4J и прокладывает DNS-туннель

Новый Linux-бэкдор приходит через дыру в Log4J и прокладывает DNS-туннель

В начале февраля в сетевую ловушку Qihoo 360 попал вредоносный ELF-файл, который система опознала как незнакомца. Анализ нового семпла показал, что это бот с функциями бэкдора, способный также открывать SOCKS5-прокси и устанавливать руткит.

Новобранец, которого эксперты нарекли B1txor20, распространяется через эксплойт Log4Shell (CVE-2021-44228) и примечателен тем, что для маскировки коммуникаций с C2 использует DNS-туннелирование. Наличие большого количества неиспользуемых функций, а также багов в реализации некоторых механизмов позволило аналитикам заключить, что данный Linux-бот находится в стадии активной разработки.

Троян нацелен в основном на устройства с CPU-архитектурой ARM или х86 64-бит. На настоящий момент обнаружено четыре образца B1txor20 с почти одинаковым набором функций. Из основных исследователи назвали следующие:

  • создание сокета для обеспечения шелл-доступа;
  • создание и запуск прокси-сервиса;
  • выполнение произвольных системных команд (поддерживаются полтора десятка);
  • установка руткита;
  • загрузка информации о системе на удаленный сервер.

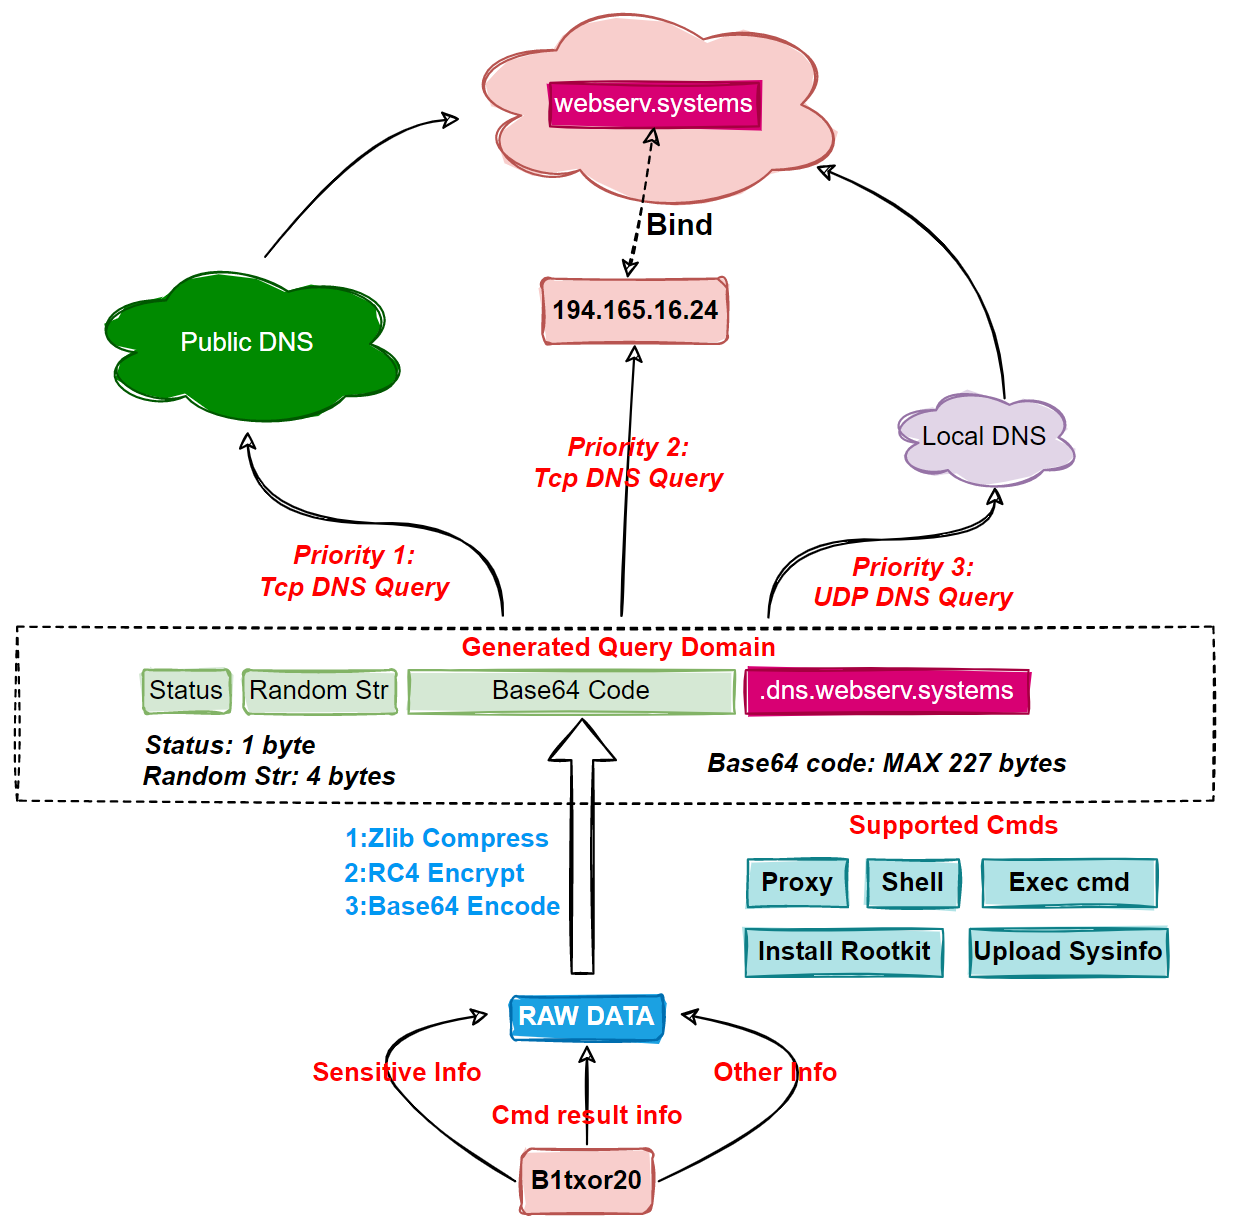
В зараженной системе зловред выдает себя за процесс netns. При исполнении он генерирует свой ID и расшифровывает (XOR) доменное имя для связи с C2 через DNS-туннель (webserv.systems, зарегистрировано на шесть лет), а также секретный ключ RC4 для шифрования трафика.

После этого B1txor20 проверяет доступность DNS-сервера и по результатам теста выбирает вариант связи (прямой или релейный) для регистрации на C2-сервере и приема команд. Для защиты своего трафика вредонос использует не только RC4-шифрование, но также сжатие данных с помощью ZLIB и кодирование по base64.

Подпишитесь на новости

Женщина в США перекрыла дорогу роботу-доставщику и оказалась в полиции

В Филадельфии задержали женщину, которая перекрывала дорогу роботу-доставщику Uber в знак протеста против замены людей машинами. Кэролин Марвин считает, что такие устройства отбирают работу у курьеров. Свой аргумент она решила предъявить буквально: встала перед роботом и не давала ему ехать.

Как сообщает ABC13, полиция прибыла к рынку Reading Terminal Market после сообщений о конфликтной ситуации.

По версии полицейских, Марвин неоднократно блокировала устройство и игнорировала требования отойти. Ей предъявили обвинение в нарушении общественного порядка.


Сама женщина считает свои действия формой выражения позиции, защищённой свободой слова. И это не первая её встреча с доставщиками на колёсах: раньше она уже останавливала роботов, в том числе во время сентябрьского эпизода, который разошёлся по соцсетям.


Одна из свидетельниц рассказала, что сначала решила, будто робот сбил Марвин. Но та объяснила: она намеренно мешает ему двигаться, поскольку выступает против распространения таких машин.

После задержания отступать протестующая не собирается. Она заявила, что продолжит акции и надеется привлечь внимание к роли роботов и ИИ в повседневной жизни.

RSS: Новости на портале Anti-Malware.ru