



Новый Linux-бэкдор приходит через дыру в Log4J и прокладывает DNS-туннель

Новый Linux-бэкдор приходит через дыру в Log4J и прокладывает DNS-туннель

Новый Linux-бэкдор приходит через дыру в Log4J и прокладывает DNS-туннель

В начале февраля в сетевую ловушку Qihoo 360 попал вредоносный ELF-файл, который система опознала как незнакомца. Анализ нового семпла показал, что это бот с функциями бэкдора, способный также открывать SOCKS5-прокси и устанавливать руткит.

Новобранец, которого эксперты нарекли B1txor20, распространяется через эксплойт Log4Shell (CVE-2021-44228) и примечателен тем, что для маскировки коммуникаций с C2 использует DNS-туннелирование. Наличие большого количества неиспользуемых функций, а также багов в реализации некоторых механизмов позволило аналитикам заключить, что данный Linux-бот находится в стадии активной разработки.

Троян нацелен в основном на устройства с CPU-архитектурой ARM или х86 64-бит. На настоящий момент обнаружено четыре образца B1txor20 с почти одинаковым набором функций. Из основных исследователи назвали следующие:

  • создание сокета для обеспечения шелл-доступа;
  • создание и запуск прокси-сервиса;
  • выполнение произвольных системных команд (поддерживаются полтора десятка);
  • установка руткита;
  • загрузка информации о системе на удаленный сервер.

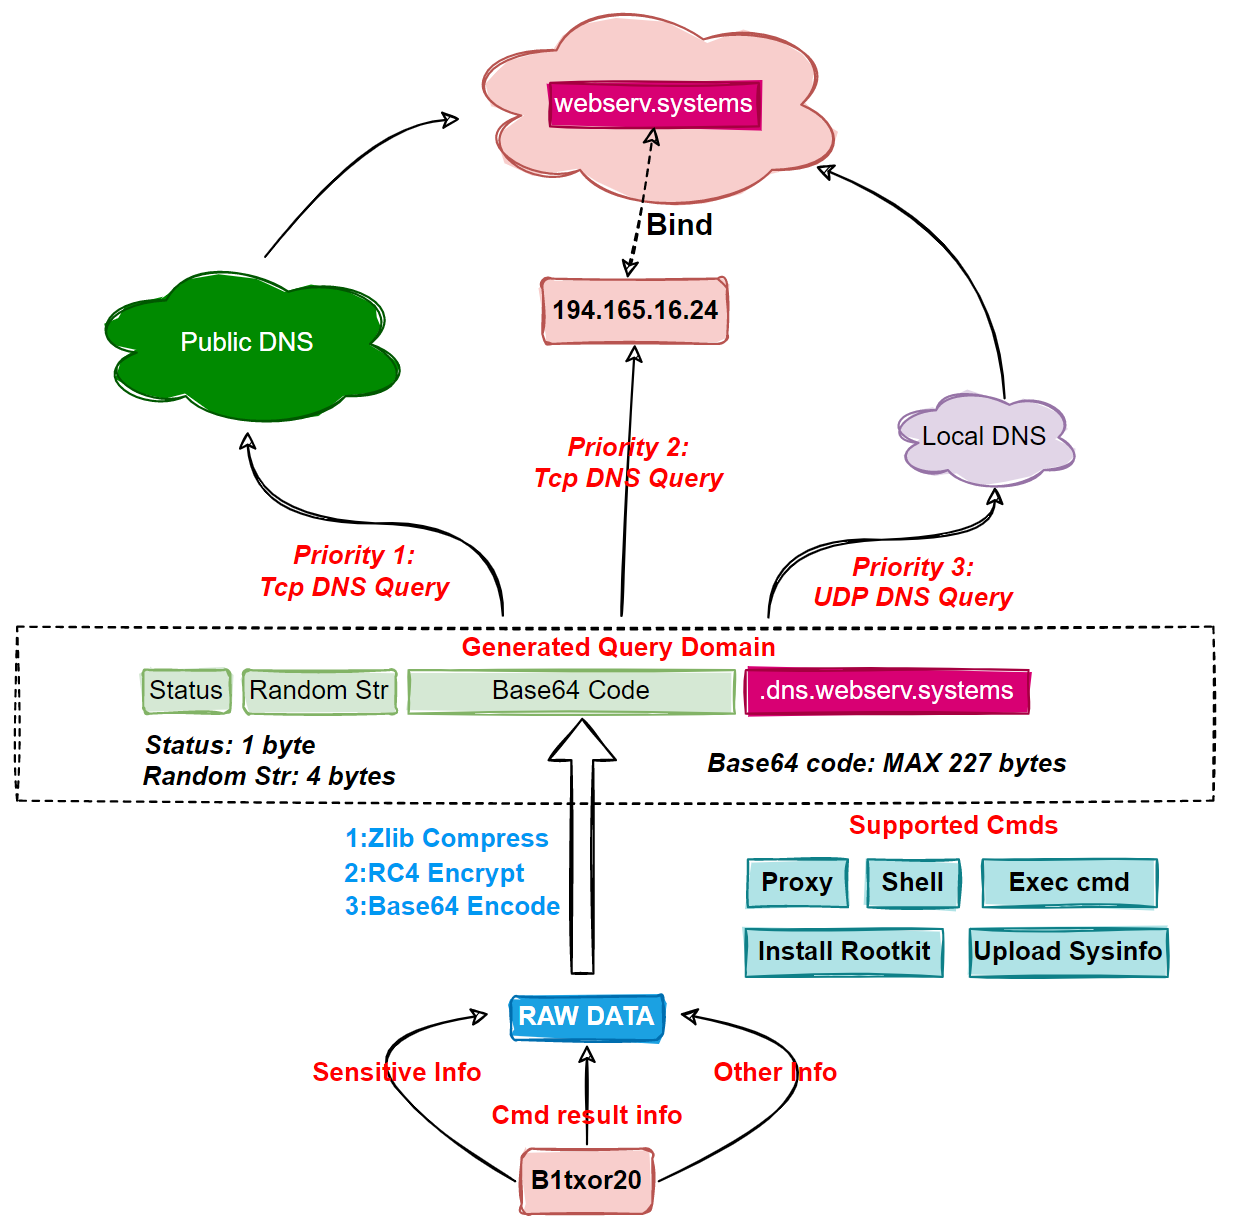
В зараженной системе зловред выдает себя за процесс netns. При исполнении он генерирует свой ID и расшифровывает (XOR) доменное имя для связи с C2 через DNS-туннель (webserv.systems, зарегистрировано на шесть лет), а также секретный ключ RC4 для шифрования трафика.

После этого B1txor20 проверяет доступность DNS-сервера и по результатам теста выбирает вариант связи (прямой или релейный) для регистрации на C2-сервере и приема команд. Для защиты своего трафика вредонос использует не только RC4-шифрование, но также сжатие данных с помощью ZLIB и кодирование по base64.

Подпишитесь на новости

1,8 ТБ и вагон ошибок: как выгрузка с Яндекс Диска превратилась в квест

Пользователь «Яндекс Диска» решил сделать резервную копию 1,8 ТБ файлов, а также примерно 160 ГБ фотографий и получил приключение с ошибками API, зависшими загрузками и собственными скриптами.

По его словам, после октябрьских проблем с дата-центрами привычное скачивание папок через веб-интерфейс стало недоступно.

Подробности инженер Сергей Терёхин, известный как KenGuru66, описал  в собственном разборе на Хабре.

План был такой: rclone, сервер в Нидерландах, копия в Google Drive. Но стандартная аутентификация позволяла получить сведения о диске, а обращения к файлам возвращали ошибку 410. Доступ удалось наладить с другим OAuth-токеном.

Фотографии из безлимитной автозагрузки добавили веселья: для копирования через выбранный API их пришлось переместить в обычную папку. После этого они начали занимать место в тарифе. Более 30 тысяч снимков переносились около шести часов.

В выборке из 300 случайных файлов автор смог получить начало только 146. По важной папке с документами он скопировал и проверил по MD5 2315 файлов; ещё 3079 на момент публикации оставались недоступны.

Потерю данных автор не утверждает, он продолжает повторные загрузки. Скрипты опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru