



Новый Linux-бэкдор приходит через дыру в Log4J и прокладывает DNS-туннель

Новый Linux-бэкдор приходит через дыру в Log4J и прокладывает DNS-туннель

Новый Linux-бэкдор приходит через дыру в Log4J и прокладывает DNS-туннель

В начале февраля в сетевую ловушку Qihoo 360 попал вредоносный ELF-файл, который система опознала как незнакомца. Анализ нового семпла показал, что это бот с функциями бэкдора, способный также открывать SOCKS5-прокси и устанавливать руткит.

Новобранец, которого эксперты нарекли B1txor20, распространяется через эксплойт Log4Shell (CVE-2021-44228) и примечателен тем, что для маскировки коммуникаций с C2 использует DNS-туннелирование. Наличие большого количества неиспользуемых функций, а также багов в реализации некоторых механизмов позволило аналитикам заключить, что данный Linux-бот находится в стадии активной разработки.

Троян нацелен в основном на устройства с CPU-архитектурой ARM или х86 64-бит. На настоящий момент обнаружено четыре образца B1txor20 с почти одинаковым набором функций. Из основных исследователи назвали следующие:

  • создание сокета для обеспечения шелл-доступа;
  • создание и запуск прокси-сервиса;
  • выполнение произвольных системных команд (поддерживаются полтора десятка);
  • установка руткита;
  • загрузка информации о системе на удаленный сервер.

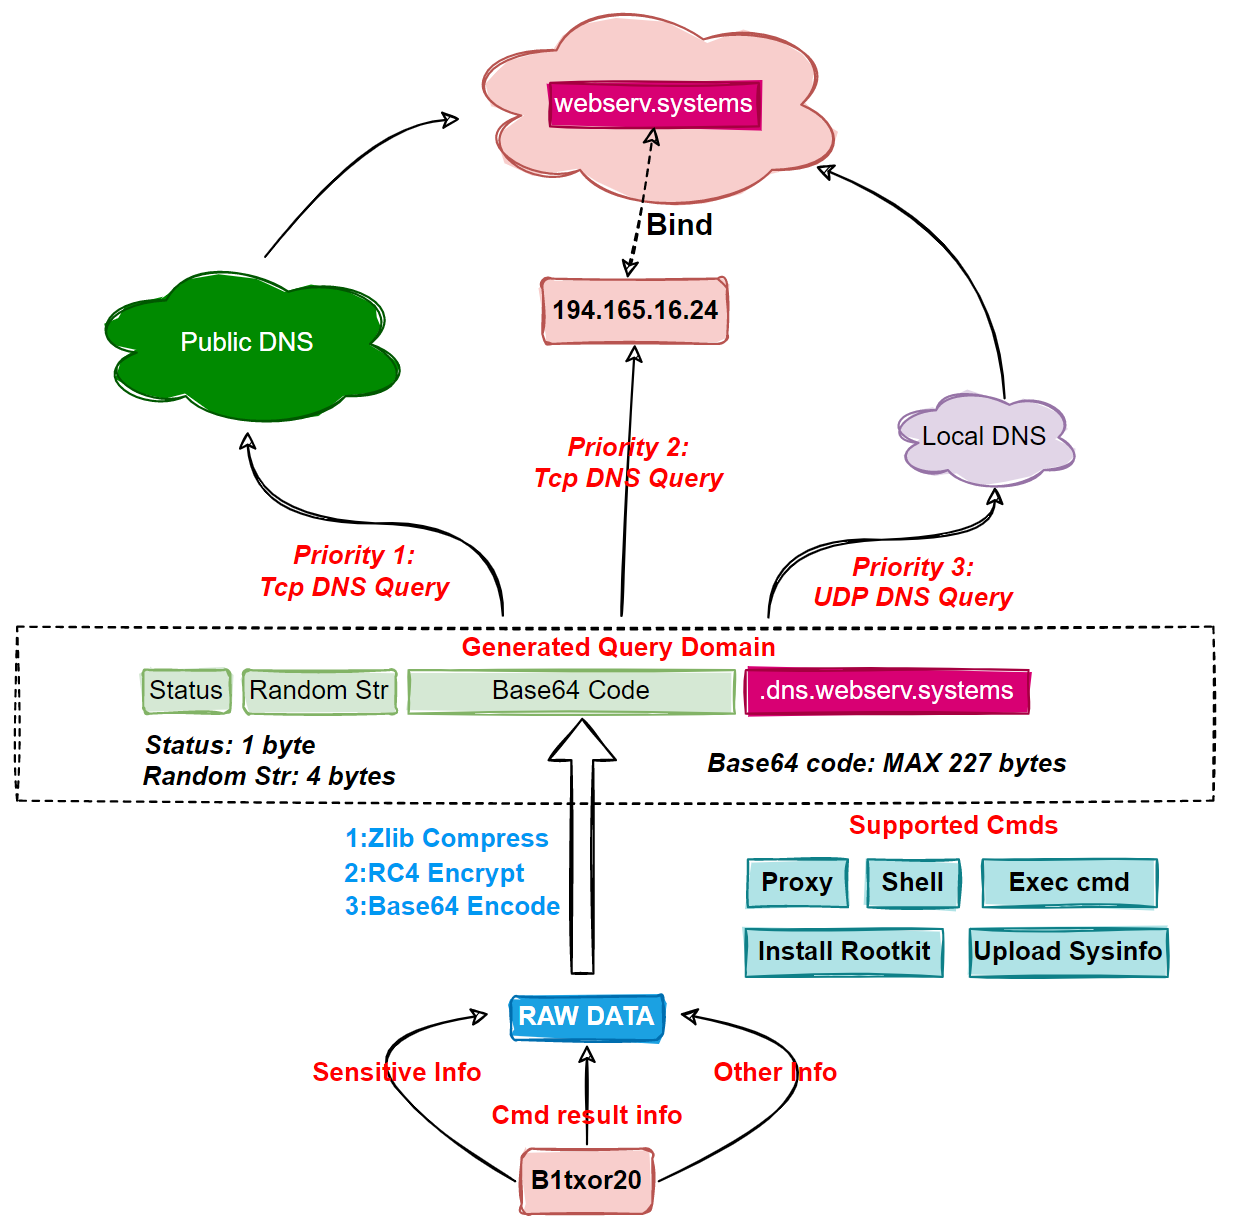
В зараженной системе зловред выдает себя за процесс netns. При исполнении он генерирует свой ID и расшифровывает (XOR) доменное имя для связи с C2 через DNS-туннель (webserv.systems, зарегистрировано на шесть лет), а также секретный ключ RC4 для шифрования трафика.

После этого B1txor20 проверяет доступность DNS-сервера и по результатам теста выбирает вариант связи (прямой или релейный) для регистрации на C2-сервере и приема команд. Для защиты своего трафика вредонос использует не только RC4-шифрование, но также сжатие данных с помощью ZLIB и кодирование по base64.

Подпишитесь на новости

5G на словах: ФАС признала рекламу МегаФона недостоверной

МегаФон предложил абонентам включить режим 5G, но у ФАС возник вопрос: а где, собственно, сам 5G? Служба признала рекламу услуги недостоверной, на момент показа ролика коммерческого внедрения технологии в России ещё не было.

Согласно сообщению ФАС, рекламу транслировали на федеральных телеканалах с апреля по май 2026 года. Зрителей призывали активировать «5G режим» в приложении оператора.

Ведомство считает, что такая подача могла создать ложное впечатление: нажал кнопку и пользуешься связью пятого поколения. Теперь служба рассмотрит вопрос о привлечении компании к административной ответственности. О назначенном штрафе пока речи нет.

МегаФон решением удивлён. Оператор объяснил, что предлагал увеличить скорость интернета до значений, сопоставимых со скоростями в его сетях 5G.

По версии компании, реклама соответствовала сути услуги. Дальнейшие действия там определят после получения мотивировочной части решения.

Вся интрига в разнице между формулировкой «скорость как у 5G» и собственно подключением к 5G. Для рекламного ролика формулировки, возможно, выглядят близкими.

Для абонента, который ждёт новую технологию после одного нажатия, разница вполне ощутимая. ФАС такой маркетинговый разгон не оценила.

RSS: Новости на портале Anti-Malware.ru