



В Solar inRights 3.1 реализовали модель управления рисками

В Solar inRights 3.1 реализовали модель управления рисками

В Solar inRights 3.1 реализовали модель управления рисками

Вышла новая версия системы управления правами доступа на предприятии — Solar inRights 3.1. Компания «Ростелеком-Солар», разрабатывающая эту платформу, ввела модель рисков и добавила хранение истории всех изменений учётных данных и аккаунтов сотрудников.

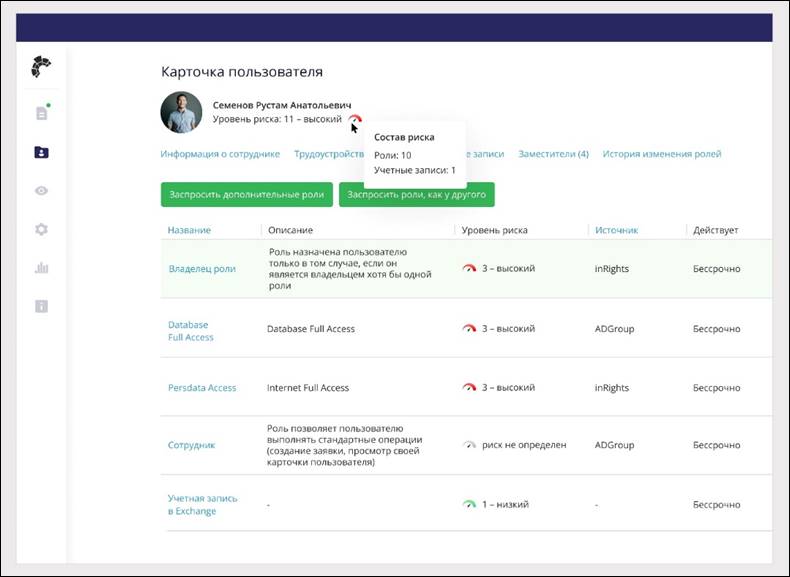
Первое нововведение поможет руководству организации управлять уровнями риска сотрудников, имеющих доступ к тем или иным ИТ-ресурсам. Это крайне полезно, учитывая, что в любой компании есть работники, в силу квалификации имеющие права администратора и способные менять конфигурацию ИТ-ресурсов.

«Сотрудники, у которых есть права на редактирование финансовых данных и проведение операций по счетам и договорам, несут для организаций большие риски безопасности. Реализованный в Solar inRights 3.1 функциональный модуль "Модель рисков" поможет выделить работников, с доступом которых связаны повышенные риски», — объясняет Дмитрий Бондарь, директор Центра компетенций управления доступом Solar inRights.


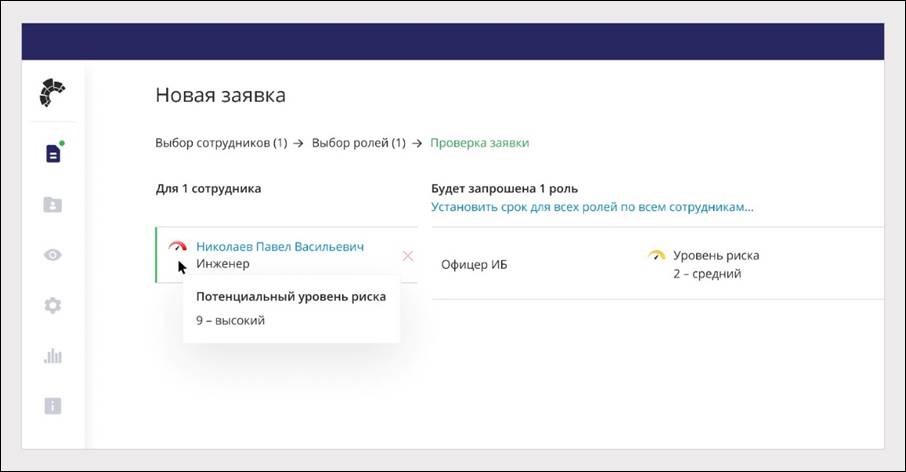
Таким образом, руководитель или другое уполномоченное лицо может присвоить определённое числовое значение риска каждому ресурсу организации, к которому получает доступ пользователь. В совокупности эти значения помогут рассчитать интегральный уровень риска для каждого работника.

Если же такой уровень превысит заданную политикой безопасности величину, система поместит сотрудника в список высокого риска. Для этой категории руководство может настроить собственные сценарии реагирования.


Помимо этого, в Solar inRights 3.1 добавили возможность хранения исторических данных учетных записей пользователей. Новая версия может сохранять в архиве все изменения наименований аккаунтов работников. Это особенно пригодится при расследовании киберинцидентов, в которых след оставила только учётная запись, от имени которой совершались подозрительные действия.

Подпишитесь на новости

1,8 ТБ и вагон ошибок: как выгрузка с Яндекс Диска превратилась в квест

Пользователь «Яндекс Диска» решил сделать резервную копию 1,8 ТБ файлов, а также примерно 160 ГБ фотографий и получил приключение с ошибками API, зависшими загрузками и собственными скриптами.

По его словам, после октябрьских проблем с дата-центрами привычное скачивание папок через веб-интерфейс стало недоступно.

Подробности инженер Сергей Терёхин, известный как KenGuru66, описал  в собственном разборе на Хабре.

План был такой: rclone, сервер в Нидерландах, копия в Google Drive. Но стандартная аутентификация позволяла получить сведения о диске, а обращения к файлам возвращали ошибку 410. Доступ удалось наладить с другим OAuth-токеном.

Фотографии из безлимитной автозагрузки добавили веселья: для копирования через выбранный API их пришлось переместить в обычную папку. После этого они начали занимать место в тарифе. Более 30 тысяч снимков переносились около шести часов.

В выборке из 300 случайных файлов автор смог получить начало только 146. По важной папке с документами он скопировал и проверил по MD5 2315 файлов; ещё 3079 на момент публикации оставались недоступны.

Потерю данных автор не утверждает, он продолжает повторные загрузки. Скрипты опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru