



На YouTube раздают инфостилера RedLine — под видом чита для Valorant

На YouTube раздают инфостилера RedLine — под видом чита для Valorant

На YouTube раздают инфостилера RedLine — под видом чита для Valorant

Специалисты AhnLab по реагированию на киберинциденты выявили новую вредоносную кампанию на YouTube. Злоумышленники предлагают бесплатно скачать читерский аддон для шутера Valorant, а на самом деле — копию мощного инфостилера RedLine.

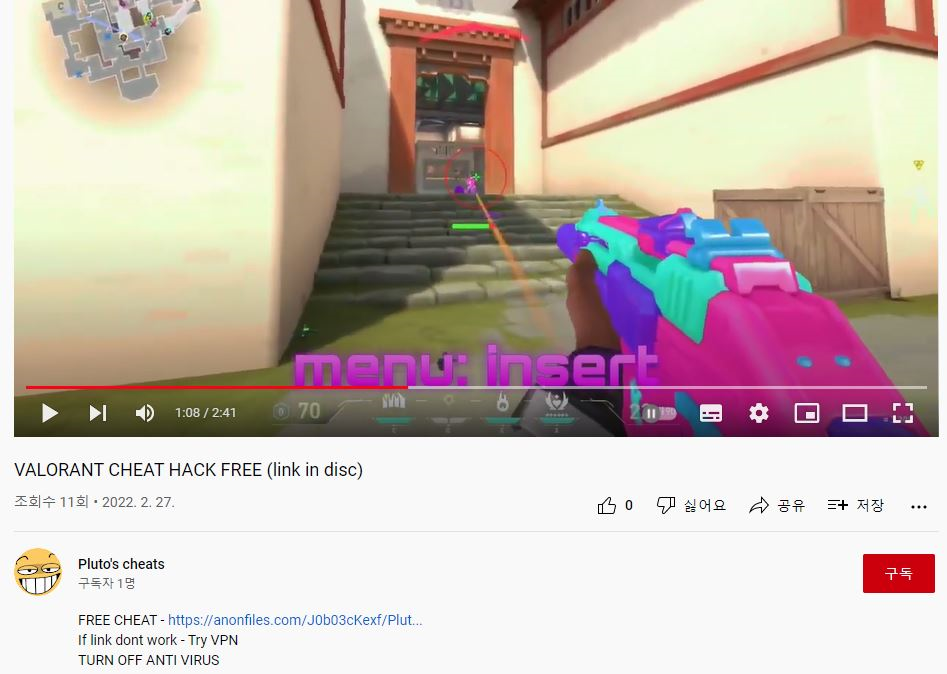
Судя по картинке, приведенной корейскими экспертами, зловреда в данном случае выдают за аимбот — чит, который автоматически наводит прицел, позволяя неумелому игроку с легкостью зарабатывать очки. Вредоносная ссылка вставлена в описание деморолика, вместе с рекомендацией отключить антивирус.


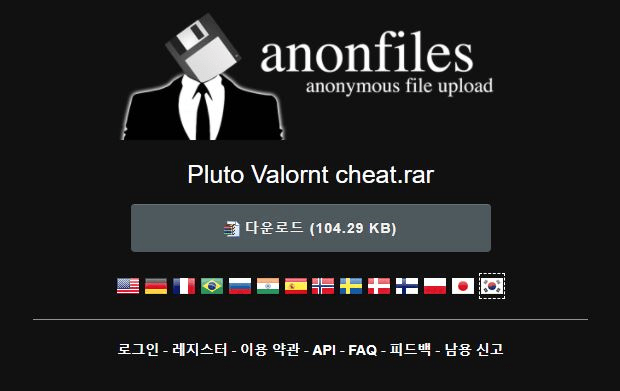
Фейковый чит размещен на файлообменнике AnonFiles в виде архивного файла. Анализ показал, что в этот .RAR заключен исполняемый файл Cheat installer.exe, который при запуске начинает собирать информацию из различных программ и отсылать ее на свой сервер.


Подвергнутый анализу образец RedLine умел воровать учетные данные и куки из браузеров (Chrome, Edge, Firefox), пароли из клиентов FTP (FileZilla) и VPN, токены Discord, ключи от криптокошельков, данные о сессиях Steam и Telegram. Собранную информацию вредонос запаковывал в ZIP-файл и пытался передать оператору, используя вебхук Discord.

Это далеко не первая атака RedLine на пользователей популярного видеохостинга. Минувшей осенью, например, его вместе с другими инфостилерами активно распространяли через спам-рассылки на адреса владельцев YouTube-каналов. Авторы вредоносной имейл-кампании пытались с помощью зловредов угнать чужие аккаунты, чтобы их можно было использовать для реализации мошеннических схем или выставить на продажу.

Подпишитесь на новости

PS5 вскрыли через браузер: эксплойт Relapse появился на GitHub

Закрытая экосистема Sony получила очередную трещину. Разработчик Натан Фарго опубликовал Relapse — открытую цепочку эксплойтов для бреши в PlayStation 5. Проект поддерживает прошивки от 7.00 до 13.60 и позволяет читать и изменять память ядра консоли. Входной дверью стал системный браузер.

Сначала Relapse использует ошибки в JavaScriptCore и механизме копирования объектов, чтобы получить доступ к памяти браузерного процесса.

Затем подключаются утечка адресов и уязвимость use-after-free в ядре: система продолжает обращаться к памяти, которую уже освободила. Результат — доступ на чтение и запись к ядру PS5.

После успешного запуска становится доступен ELF-загрузчик. Через него на консоль можно передавать пользовательские программы, инструменты отладки и другие модули. Для энтузиастов homebrew это новые возможности поработать с приставкой за пределами штатного меню.

Но превращать PS5 в полностью перепрошитую машину рано. Relapse не устанавливает альтернативную прошивку, а после перезагрузки цепочку нужно запускать заново. На версию 14.00 заявленная поддержка не распространяется.

Стабильность тоже без магии: автор предупреждает, что браузерный этап может потребовать нескольких попыток, а эксплуатация ядра закончиться зависанием или аварийным сбоем консоли. Возможны потеря данных и блокировка аккаунта.

Исходники открыты, а сам разработчик позиционирует Relapse как инструмент для исследований на собственных устройствах, а не как приглашение к пиратству.

RSS: Новости на портале Anti-Malware.ru