



Банковский Android-троян SharkBot проник в Play Store под видом антивирусов

Банковский Android-троян SharkBot проник в Play Store под видом антивирусов

Банковский Android-троян SharkBot проник в Play Store под видом антивирусов

Авторам банковского Android-трояна SharkBot удалось обойти защитные механизмы официального магазина Google Play Store, замаскировав своё детище под антивирусное приложение. Пользователям стоит быть начеку, поскольку SharkBot способен обходить механизмы мультифакторной аутентификации.

Задача этого банковского трояна — извлечь учётные данные клиентов кредитных организаций, а после этого осуществить несанкционированные переводы денежных средств. Впервые SharkBot заявил о себе в ноябре 2021 года, тогда специалисты Cleafy предупреждали об интересе вредоноса к банковским приложениям и криптовалютным кошелькам пользователей.

SharkBot отличается умением проводить транзакции с помощью автоматизированных систем (Automatic Transfer Systems, ATS). Его «коллега» TeaBot, например, взаимодействует с заражённым устройством только через оператора.

«Использование ATS помогает зловреду получать список событий для симуляции. Поскольку эти функции позволяют имитировать прикосновения к дисплею и клики по кнопкам, SharkBot может не только переводить денежные средства, но и устанавливать другие вредоносные программы», — гласит отчёт NCC Group, посвящённый SharkBot.


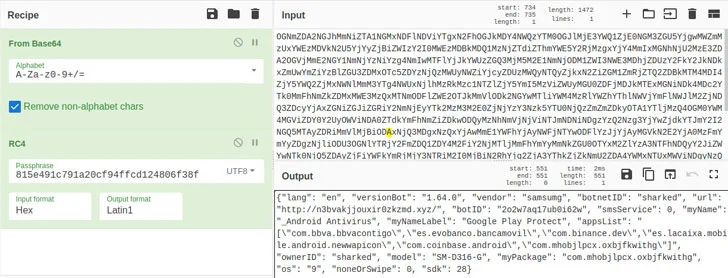
Последняя на данный момент версия вредоноса, которую обнаружили в Google Play Store 28 февраля, задействует функциональность Android Direct Reply для распространения на другие устройства, что уже можно назвать червеобразными атаками.

В общей сложности SharkBot установили около 57 тысяч пользователей. Специалисты привели список приложений, под которые злоумышленники маскируют свой троян:

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru