



Киберпреступники начали использовать сетевые мидлбоксы для усиления DDoS

Киберпреступники начали использовать сетевые мидлбоксы для усиления DDoS

Киберпреступники начали использовать сетевые мидлбоксы для усиления DDoS

Киберпреступники, специализирующиеся на DDoS, начали использовать сетевые мидлбоксы (middlebox), преобразующие и фильтрующие трафик, для усиления свои кибератак. Подобные кампании зафиксировали специалисты Akamai.

Вопрос использования некорректно сконфигурированных сетевых устройств обсуждался ещё летом прошлого года экспертами Мэрилендского и Колорадского университетов на симпозиуме USENIX Security.

Как отмечали специалисты, проблема кроется в большом количестве мидлбоксов, с помощью которых злоумышленники могут добиться амплификации DDoS. Более того, у атакующих есть возможность задействовать файрволы, а также системы предотвращения вторжений (Intrusion Prevention System, IPS) и проверки сетевых пакетов (Deep Packet Inspection, DPI).

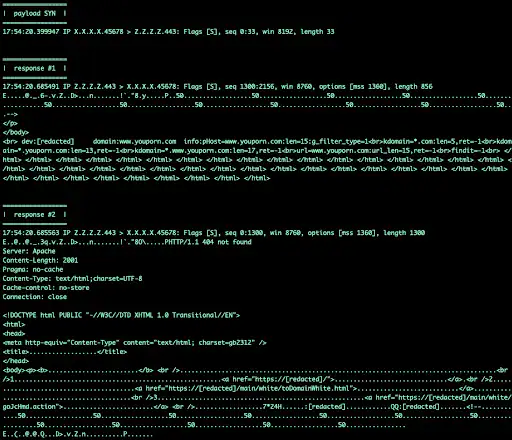
В отчёте Akamai специалисты указывают на использование специально подготовленных последовательностей TCP-пакетов, которые злоумышленники направляют мидлбоксам. Если заголовки HTTP-запросов содержат имя домена, сетевое устройство отвечает своими заголовками или целыми HTML-страницами.


Кроме того, атакующие подставляют IP предполагаемой жертвы, чтобы мидлбоксы направляли трафик именно на эти адреса. Такой метод позволяет добиться «существенного усиления» DDoS-атак, объяснили в Akamai.

Поскольку в Сети работают сотни тысяч уязвимых мидлбоксов, киберпреступникам больше не нужен доступ к большому числу скомпрометированных систем. Бороться с такими атаками достаточно легко, считают эксперты. Надо учитывать, что SYN-пакеты обычно используются для TCP-хендшейка, а не для передачи данных. Другими словами, любой пакет тяжелее 0 байтов должен вызвать подозрения и спровоцировать срабатывание защитных механизмов.

Напомним, что рекордно мощную на данный момент DDoS отразила Microsoft. По словам корпорации, эта атака доходила до 3,47 терабит в секунду (Tbps).

Подпишитесь на новости

GrayKey обещает полиции доступ к данным iPhone в обход автоперезагрузки

Apple усложнила доступ к заблокированным iPhone, а производитель инструментов для полиции нашёл ответ. Magnet Forensics заявляет, что научилась сохранять смартфоны в состоянии, удобном для извлечения данных. Речь о GrayKey Preserve и функции Evidence Preservation Mode для обычных устройств GrayKey.

Как сообщает 404 Media, получившее закрытое видео компании, инструменты нацелены на обход inactivity reboot. Эта функция перезагружает iPhone после 72 часов без разблокировки и затрудняет доступ к конфиденциальным данным.

По заявлениям Magnet, инструменты сохраняют состояние After First Unlock — после первой разблокировки. Причём даже при последующей перезагрузке устройства. Это должно дать специалистам больше времени на работу с изъятым телефоном.

Компания также обещает остановить автоматическое удаление отдельных данных: кешированных геопозиций, недавно удалённых фотографий и сообщений iMessage. Фактически — поставить их срок хранения на паузу.

Как именно это устроено, неизвестно. Исследовательница в области безопасности iPhone Йиска Классен предполагает манипуляции с часами устройства или отключение задач, отвечающих за истечение срока хранения данных. Но по одному видео подтвердить механизм нельзя.

Apple и Magnet не ответили на запросы издания. Независимой проверки заявленных возможностей в публикации нет, как и подтверждения, что инструменты работают с любым iPhone.

RSS: Новости на портале Anti-Malware.ru