



Банковский Android-троян TeaBot опять пробрался в Google Play Store

Банковский Android-троян TeaBot опять пробрался в Google Play Store

Банковский Android-троян TeaBot опять пробрался в Google Play Store

Банковский троян TeaBot, заточенный под работу на Android-устройствах, в очередной раз пробрался на площадку официального магазина приложений Google Play Store. За короткое время вредоносу удалось заразить более десяти тысяч девайсов благодаря маскировке под сканер QR-кодов.

Авторы трояна использовали для распространения старый трюк, который эксперты уже наблюдали в январе. Несмотря на то что Google якобы закрыла эти лазейки, зловред доказал, что всё ещё может пробраться в Google Play Store.

Специалисты Cleafy проанализировали новую кампанию операторов TeaBot и пришли к выводу, что размещённые в официальном магазине приложения работают в качестве дропперов. Авторы не встраивают в них никакого вредоносного кода и запрашивают самый минимум разрешений в системе. Именно такой подход серьёзно затрудняет работу анализаторов Google.

Помимо этого, разработчики позаботились о том, чтобы размещённый софт полностью обеспечивал заявленные функциональные возможности, поэтому оценки и комментарии были в большей степени положительные.


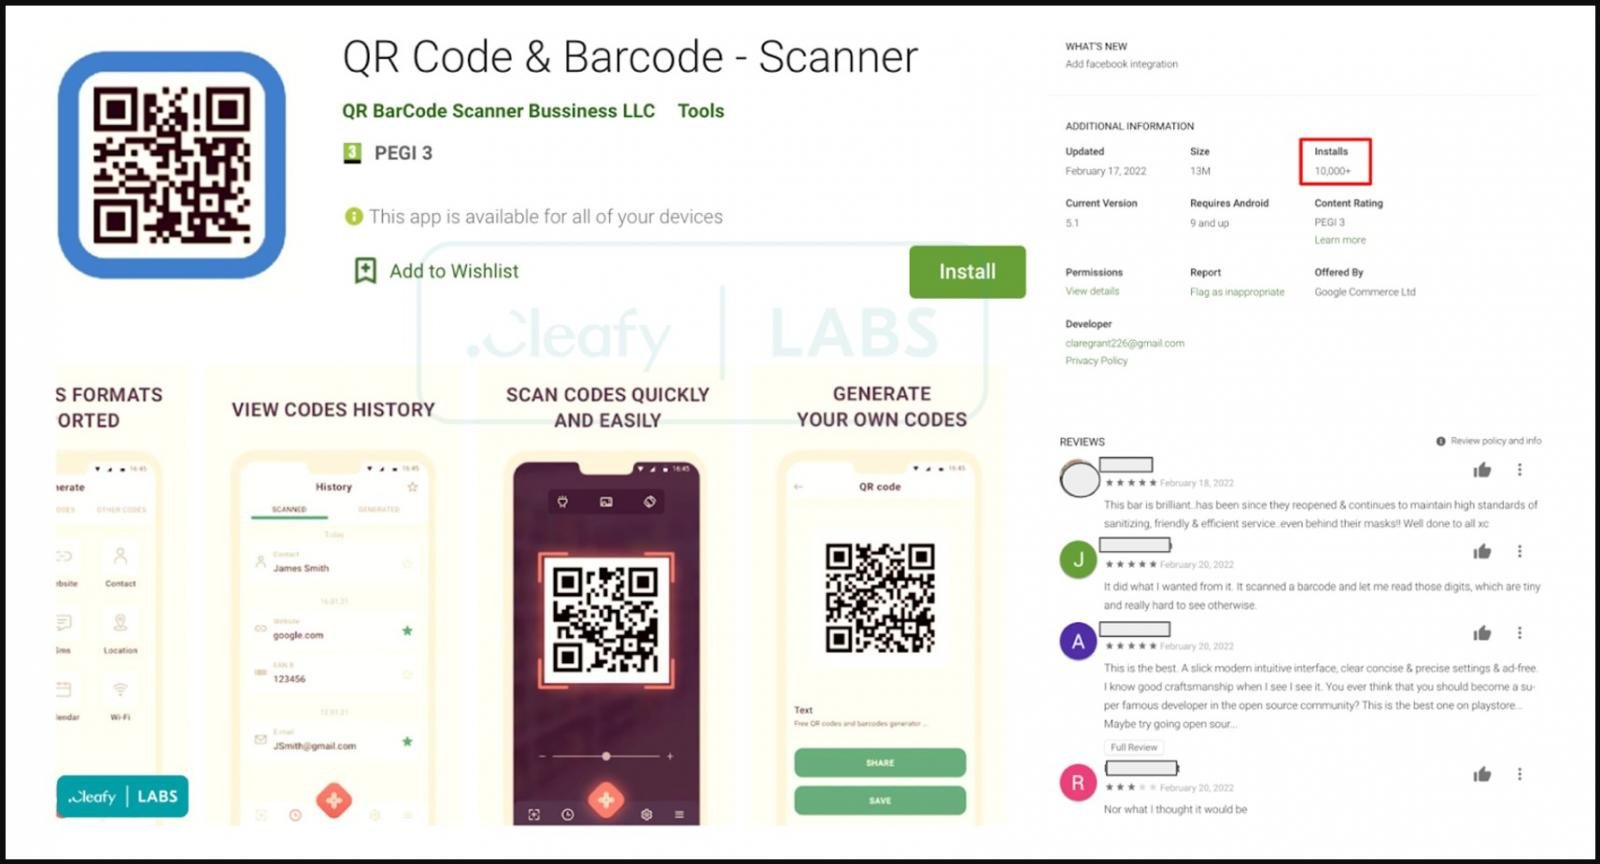
Как выяснили исследователи, в феврале операторы TeaBot опубликовали приложение “QR Code & Barcode – Scanner”, которое на деле является легитимным сканером QR-кодов. После установки на устройстве пользователя программа запрашивает обновление через всплывающее уведомление. Этот апдейт «прилетает» из стороннего источника, не из Google Play Store.

Эксперты Cleafy вычислили источник — два репозитория GitHub, принадлежащие одному пользователю под ником feleanicusor. В этих хранилищах исследователи нашли множество семплов TeaBot. После процедуры «обновления» троян запрашивает дополнительные разрешения в системе и выполняет следующие функции:

  • Снимает скриншоты, на которые могут попасть учётные данные, коды двухфакторной аутентификации (2FA), содержимое СМС-сообщений и т. п.
  • Получать дополнительные разрешения без взаимодействия с жертвой.
Подпишитесь на новости

Apple ужесточит выдачу полного доступа к диску на Mac из-за ИИ-агентов

Кнопка «разрешить» может открыть приложению гораздо больше, чем кажется. Apple готовит дополнительные меры контроля полного доступа к диску в macOS — разрешения, которое даёт широкий доступ к личным данным. Чем самостоятельнее становятся ИИ-агенты, тем опаснее выдавать им такие полномочия на автомате.

В заявлении на сайте Apple Developer компания напоминает: полный доступ к диску нужен, в частности, для корректной работы программ резервного копирования. Ради этого он позволяет обходить значительную часть обычных механизмов защиты приватности.

Но некоторые разработчики используют разрешение так, что пользователи могут не осознавать масштаб последствий. По предупреждению Apple, под угрозой оказываются файлы, почта, сообщения и история браузера.

В случае приложений для общения вопрос касается ещё и данных собеседников, они-то доступ чужой программе не выдавали.

Apple обещает добавить меры контроля, чтобы предоставление таких полномочий требовало явно выраженного действия пользователя. Перед этим человек должен понимать, чем рискует. Как именно изменится процедура, в какой версии macOS и когда появятся нововведения, компания пока не раскрывает.

Отдельно Apple связывает необходимость изменений с развитием всё более способных и автономных ИИ-агентов. Удобный помощник с доступом к личной переписке и документам получает серьёзные возможности, и цена ошибки растёт вместе с ними.

RSS: Новости на портале Anti-Malware.ru