



Банковский Android-троян TeaBot опять пробрался в Google Play Store

Банковский Android-троян TeaBot опять пробрался в Google Play Store

Банковский Android-троян TeaBot опять пробрался в Google Play Store

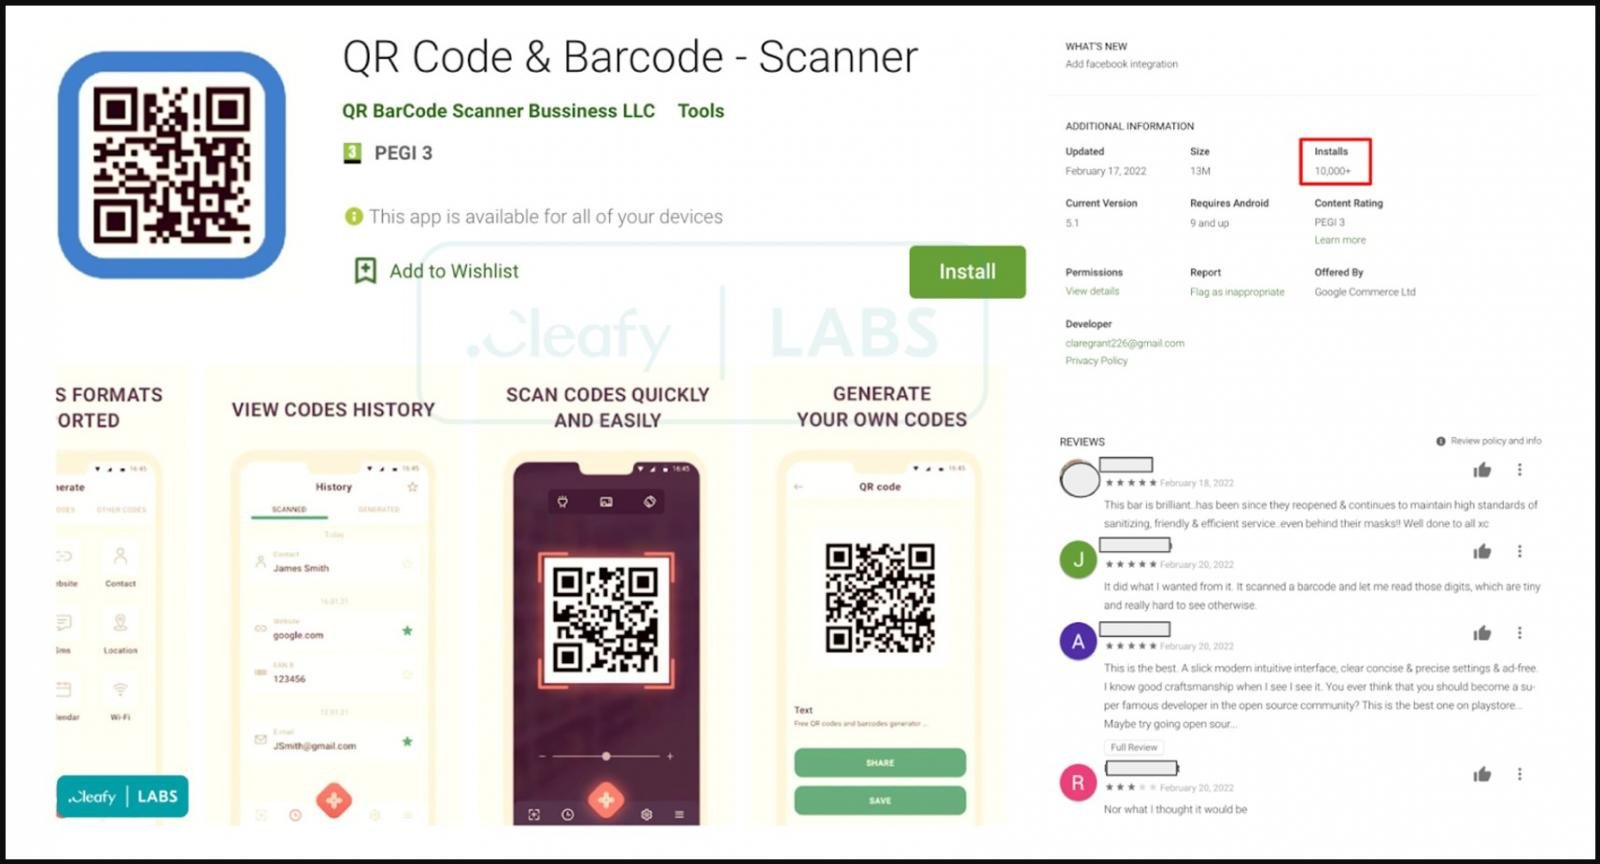
Банковский троян TeaBot, заточенный под работу на Android-устройствах, в очередной раз пробрался на площадку официального магазина приложений Google Play Store. За короткое время вредоносу удалось заразить более десяти тысяч девайсов благодаря маскировке под сканер QR-кодов.

Авторы трояна использовали для распространения старый трюк, который эксперты уже наблюдали в январе. Несмотря на то что Google якобы закрыла эти лазейки, зловред доказал, что всё ещё может пробраться в Google Play Store.

Специалисты Cleafy проанализировали новую кампанию операторов TeaBot и пришли к выводу, что размещённые в официальном магазине приложения работают в качестве дропперов. Авторы не встраивают в них никакого вредоносного кода и запрашивают самый минимум разрешений в системе. Именно такой подход серьёзно затрудняет работу анализаторов Google.

Помимо этого, разработчики позаботились о том, чтобы размещённый софт полностью обеспечивал заявленные функциональные возможности, поэтому оценки и комментарии были в большей степени положительные.


Как выяснили исследователи, в феврале операторы TeaBot опубликовали приложение “QR Code & Barcode – Scanner”, которое на деле является легитимным сканером QR-кодов. После установки на устройстве пользователя программа запрашивает обновление через всплывающее уведомление. Этот апдейт «прилетает» из стороннего источника, не из Google Play Store.

Эксперты Cleafy вычислили источник — два репозитория GitHub, принадлежащие одному пользователю под ником feleanicusor. В этих хранилищах исследователи нашли множество семплов TeaBot. После процедуры «обновления» троян запрашивает дополнительные разрешения в системе и выполняет следующие функции:

  • Снимает скриншоты, на которые могут попасть учётные данные, коды двухфакторной аутентификации (2FA), содержимое СМС-сообщений и т. п.
  • Получать дополнительные разрешения без взаимодействия с жертвой.
Подпишитесь на новости

Поток ИИ-слопа вынудил arXiv ввести лимит на новые статьи

Научный конвейер притормозили: с 1 октября arXiv разрешает каждому пользователю отправлять только две новые статьи за календарный месяц. Лимит общий для всех категорий, а отклонённая работа тоже расходует попытку. Написать текст за пару минут теперь недостаточно, придётся выбирать, что отправлять.

В блоге arXiv команда объясняет решение перегрузкой. В сентябре 2026 года репозиторий получил около 40 тысяч статей — вдвое больше, чем двумя годами ранее. Число обращений к сотрудникам и модераторам за месяц приблизилось к 9 тысячам.

Одной из причин называют генеративный ИИ. Он помогает раздувать небольшой результат до полноценной статьи или нарезать одно исследование на несколько публикаций (ту самую тактику салями). Новых выводов немного, зато повторяющегося текста хоть отбавляй.


Использование нейросетей не запрещено: о существенном применении нужно сообщать модераторам, а ответственность остаётся на авторах. Лимит касается всех отправителей, независимо от того, кто набирал текст.


Мера временная, она должна дать модераторам-добровольцам передышку, пока площадка обновляет правила и инструменты. При этом arXiv не проводит полноценное научное рецензирование.

RSS: Новости на портале Anti-Malware.ru