



Американскую оборонку атакует бесфайловый бэкдор SockDetour

Американскую оборонку атакует бесфайловый бэкдор SockDetour

Американскую оборонку атакует бесфайловый бэкдор SockDetour

При разборе летних атак в рамках APT-кампании с кодовым именем TiltedTemple эксперты Palo Alto Network выявили новый бэкдор, используемый в качестве резерва. Зловреда SockDetour трудно обнаружить: он работает только в памяти, а для связи с C2 использует сокеты легитимных процессов.

По данным Palo Alto, кастомный вредонос используется в целевых атаках как минимум с июля 2019 года и ни разу не обновлялся. Подвергнутый анализу образец (64-битный PE) был обнаружен на Windows-сервере местного подрядчика Минобороны США. Как потом выяснилось, те же злоумышленники пытались атаковать трех других военных подрядчиков в этой стране.

В целевую систему SockDetour попадает через эксплойт (CVE-2021-40539 или CVE-2021-44077 для продуктов Zoho ManageEngine). Загрузка бэкдора осуществляется с внешнего FTP-сервера — взломанного хранилища QNAP NAS, уязвимости которого любят использовать операторы шифровальщиков.

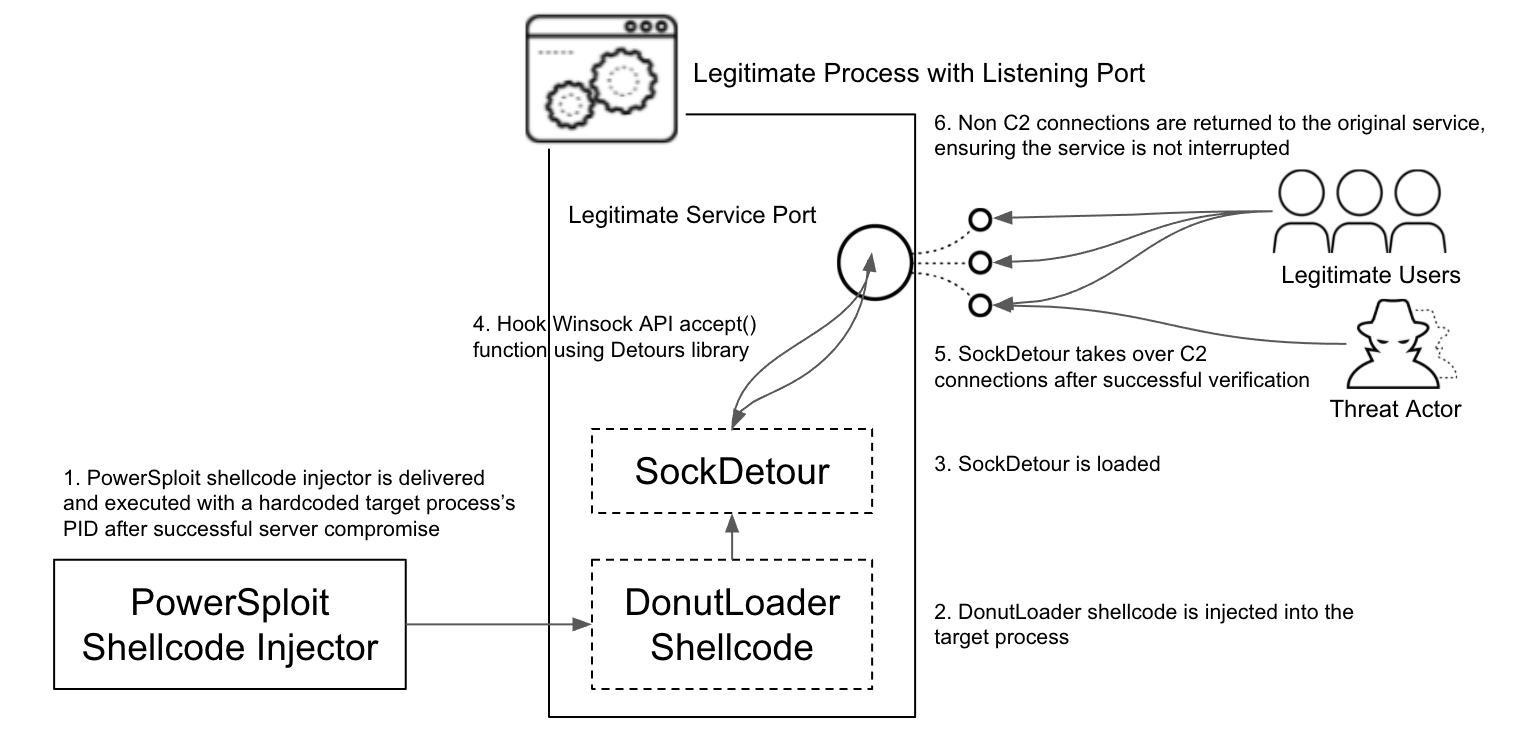
Чтобы его не заметили, зловред внедряется в память запущенного легитимного процесса (для конвертации в шелл-код используется рамочный opensource-генератор Donut). Процесс-донор, видимо, задается оператором SockDetour: в обнаруженных сэмплах ID были жестко прописаны в коде.

Канал шифрованной связи с C2 вредонос организует, используя уже открытые сокетные соединения — ставит хук на функцию Winsock accept() с помощью библиотеки Microsoft Detours (позволяет перехватывать вызовы API-функций в Windows).


Единственной задачей SockDetour, насколько удалось определить, является загрузка DLL подключаемого модуля. Этот пейлоад весом не более 5 Мбайт тоже не оставляет на машине никаких следов в виде файлов и незаметно общается со своим сервером, угоняя сокет донорского процесса. Образцов плагина аналитики не нашли, и его назначение пока неизвестно.

Подпишитесь на новости

Штат Яндекса уменьшился на 5% на фоне роста выручки и прибыли

Общая численность сотрудников Яндекса снизилась до 90,6 тыс. человек — примерно на 5% относительно прошлогодних 95 тыс. Компания объясняет изменения пересмотром процессов в поддержке, разметке данных, логистике и бэк-офисе. Основной состав, насчитывающий около 31 тыс. человек, по её словам, не сократился.

Об этом Яндекс рассказал «Коммерсанту» после публикации результатов за третий квартал и девять месяцев 2026 года.

Таком образом, общий показатель включает и операционный персонал: представлять его как сокращение каждого двадцатого разработчика было бы ошибкой.

Финансовые результаты при этом выросли. За январь-сентябрь выручка увеличилась на 16%, до 1,17 трлн рублей, скорректированная чистая прибыль — на 46%, до 128,1 млрд. Но темпы роста выручки замедлились: годом ранее прирост за девять месяцев составлял 33%.

В компании указывают на охлаждение потребительского спроса и рекламного рынка, а также высокую базу сравнения. ИИ и автономные технологии остаются стратегическими направлениями.

Отдельный фактор — октябрьские атаки на дата-центры. Они произошли после окончания отчётного периода, поэтому их влияние в этих результатах ещё не отражено.

После атак Яндекс отозвал прогнозы по выручке и скорректированной EBITDA на 2026 год. Возобновить их публикацию компания рассмотрит со следующего квартала.

RSS: Новости на портале Anti-Malware.ru