



Бэкдор Electron Bot проник в Microsoft Store под видом популярных игр

Бэкдор Electron Bot проник в Microsoft Store под видом популярных игр

Бэкдор Electron Bot проник в Microsoft Store под видом популярных игр

Вредоносная программа под именем Electron Bot сумела пробраться в официальный магазин Microsoft Store, прикрывшись клонами популярных игр Subway Surfer и Temple Run. В результате зловреду удалось заразить около пяти тысяч компьютеров.

Активность Electron Bot зафиксировали исследователи из компании Check Point, которые также уточнили, что это — бэкдор, позволяющий злоумышленникам получить полный контроль над атакованными машинами. При этом вредонос поддерживает взаимодействие с оператором в режиме реального времени и удалённый запуск команд.

Цель киберпреступников, стоящих за распространением Electron Bot, — кликфрод и продвижение в соцсетях. Вредоносная программа может контролировать аккаунты в Facebook, Google, YouTube и Sound Cloud, а также поддерживает регистрацию учётной записи, комментирование и простановку лайков на перечисленных платформах.

Впервые на площадке Microsoft Store бэкдор появился в 2018 году под именем “Album by Google Photos” и был опубликован якобы от лица корпорации Google. С тех пор авторы Electron Bot добавили несколько новых функций и динамическую загрузку скриптов для защиты от детектирования.

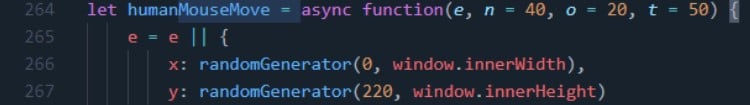
Бэкдор написан на Electron, потому и получил такое имя. Он может эмулировать поведение веб-браузера и осуществлять на сайтах определённые действия, которые бы сделал сам пользователь. Обосновавшись в системе, Electron Bot открывает новое скрытое окно браузера и запускает HTML-страницу. После этого зловред начинает движения мышью, скроллинг, а также эмулирует клики и ввод на клавиатуре.


Согласно отчёту Check Point, можно выделить четыре основные цели Electron Bot:

  • Продвижение вредоносных сайтов в поисковой выдаче Google.
  • Клики по рекламным объявлениям, для чего бэкдор подключается в фоновом режиме к нужному сайту.
  • Продвижение аккаунтов в социальных сетях.
  • Продвижение онлайн-продуктов.

Поскольку операторы Electron Bot маскируют его под игры, будет полезно знать имена этих псевдоигр:

  • Lupy games
  • Crazy 4 games
  • Jeuxjeuxkeux games
  • Akshi games
  • Goo Games
  • Bizzon Case
Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru