



Бэкдор Electron Bot проник в Microsoft Store под видом популярных игр

Бэкдор Electron Bot проник в Microsoft Store под видом популярных игр

Бэкдор Electron Bot проник в Microsoft Store под видом популярных игр

Вредоносная программа под именем Electron Bot сумела пробраться в официальный магазин Microsoft Store, прикрывшись клонами популярных игр Subway Surfer и Temple Run. В результате зловреду удалось заразить около пяти тысяч компьютеров.

Активность Electron Bot зафиксировали исследователи из компании Check Point, которые также уточнили, что это — бэкдор, позволяющий злоумышленникам получить полный контроль над атакованными машинами. При этом вредонос поддерживает взаимодействие с оператором в режиме реального времени и удалённый запуск команд.

Цель киберпреступников, стоящих за распространением Electron Bot, — кликфрод и продвижение в соцсетях. Вредоносная программа может контролировать аккаунты в Facebook, Google, YouTube и Sound Cloud, а также поддерживает регистрацию учётной записи, комментирование и простановку лайков на перечисленных платформах.

Впервые на площадке Microsoft Store бэкдор появился в 2018 году под именем “Album by Google Photos” и был опубликован якобы от лица корпорации Google. С тех пор авторы Electron Bot добавили несколько новых функций и динамическую загрузку скриптов для защиты от детектирования.

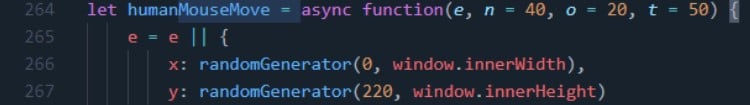
Бэкдор написан на Electron, потому и получил такое имя. Он может эмулировать поведение веб-браузера и осуществлять на сайтах определённые действия, которые бы сделал сам пользователь. Обосновавшись в системе, Electron Bot открывает новое скрытое окно браузера и запускает HTML-страницу. После этого зловред начинает движения мышью, скроллинг, а также эмулирует клики и ввод на клавиатуре.


Согласно отчёту Check Point, можно выделить четыре основные цели Electron Bot:

  • Продвижение вредоносных сайтов в поисковой выдаче Google.
  • Клики по рекламным объявлениям, для чего бэкдор подключается в фоновом режиме к нужному сайту.
  • Продвижение аккаунтов в социальных сетях.
  • Продвижение онлайн-продуктов.

Поскольку операторы Electron Bot маскируют его под игры, будет полезно знать имена этих псевдоигр:

  • Lupy games
  • Crazy 4 games
  • Jeuxjeuxkeux games
  • Akshi games
  • Goo Games
  • Bizzon Case
Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru