



ESET: Россия входит в тройку стран с наибольшей активностью Android-шпионов

ESET: Россия входит в тройку стран с наибольшей активностью Android-шпионов

ESET: Россия входит в тройку стран с наибольшей активностью Android-шпионов

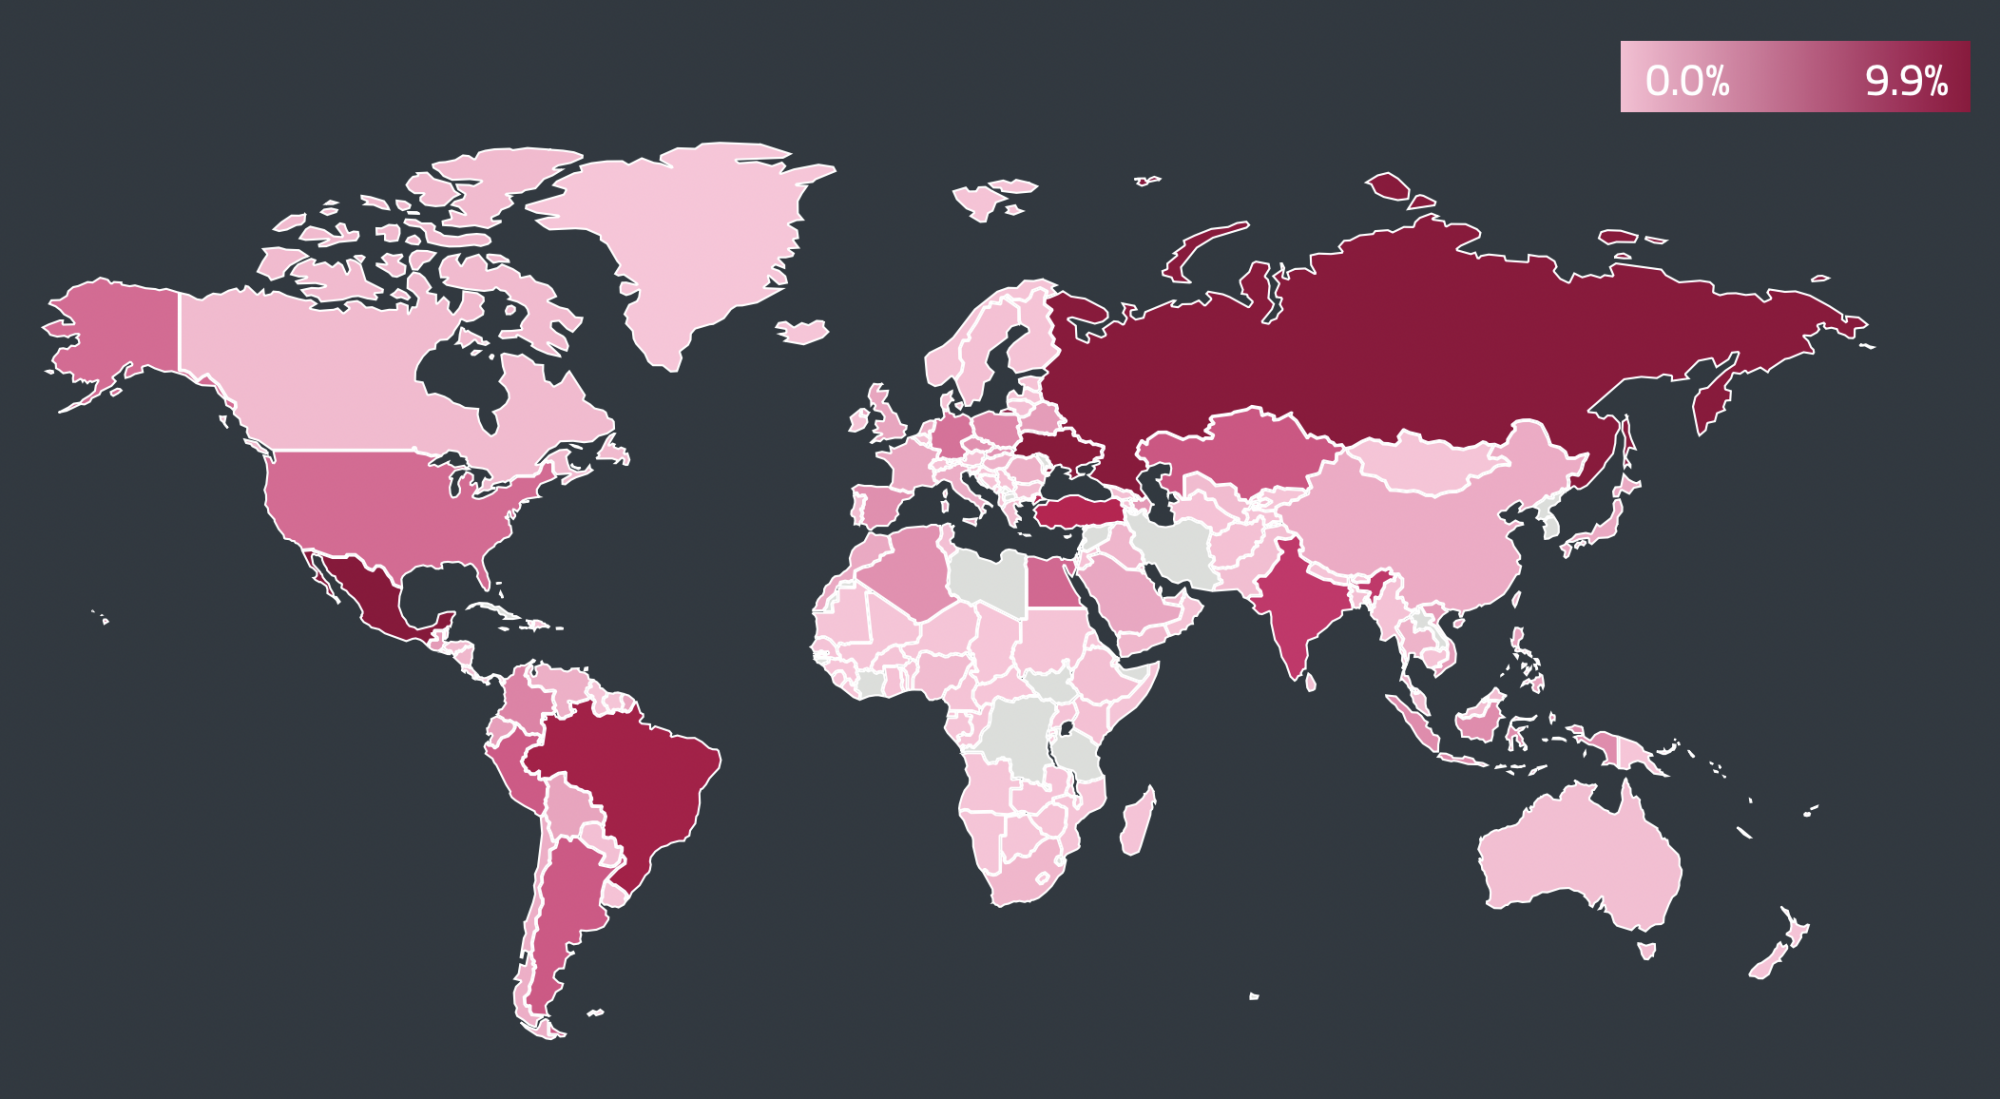
Специалисты антивирусной компании ESET проанализировали активность шпионских программ для мобильной операционной системы Android. В тройку стран, где граждане больше всего пострадали от этих вредоносов, вошли Мексика, Украина и Россия.

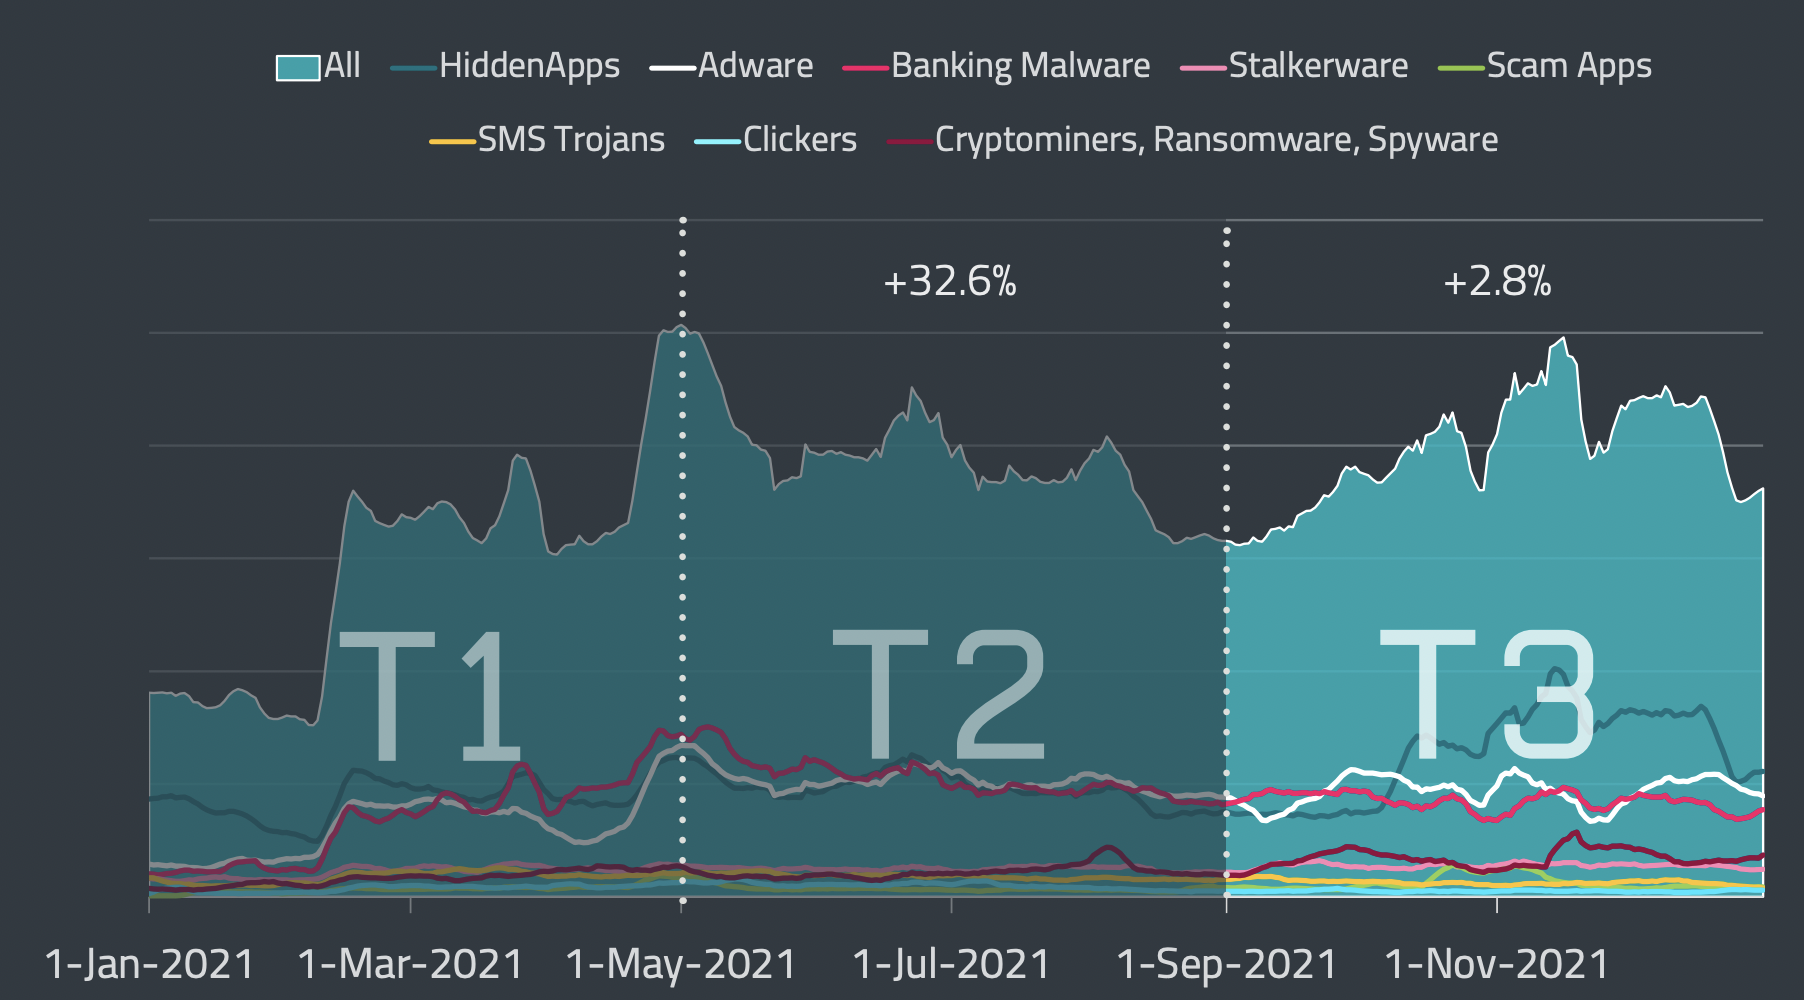
В целом исследование ESET показало, что с сентября по декабрь 2021 года активность шпионского софта продемонстрировала рост на 23,2%. Каждая десятая атака киберсталкеров и шпионов поразила пользователей Android из России.


В качестве яркого представителя шпионской программы специалисты назвали вредонос, маскирующийся под мессенджеры и другие сервисы обмена сообщениями. Атакуя пользователей в Южной Корее, этот зловред передаёт злоумышленникам телефонные номера, геолокацию устройств, текстовые сообщения и списки контактов.

ESET детектирует этот шпионский софт под именем "Android/TrojanDropper.Agent", за последние несколько месяцев 2021 года эта киберугроза стала одной из самых детектируемых на Android-девайсах.

При этом активность программ класса stalkerware выросла на 9,3% и была зафиксирована преимущественно в России, Украине, Польше и США. С этим видом зловредов часто возникает спорная ситуация, затрудняющая конкретную классификацию в качестве вредоносных программ.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru