



ESET: Россия входит в тройку стран с наибольшей активностью Android-шпионов

ESET: Россия входит в тройку стран с наибольшей активностью Android-шпионов

ESET: Россия входит в тройку стран с наибольшей активностью Android-шпионов

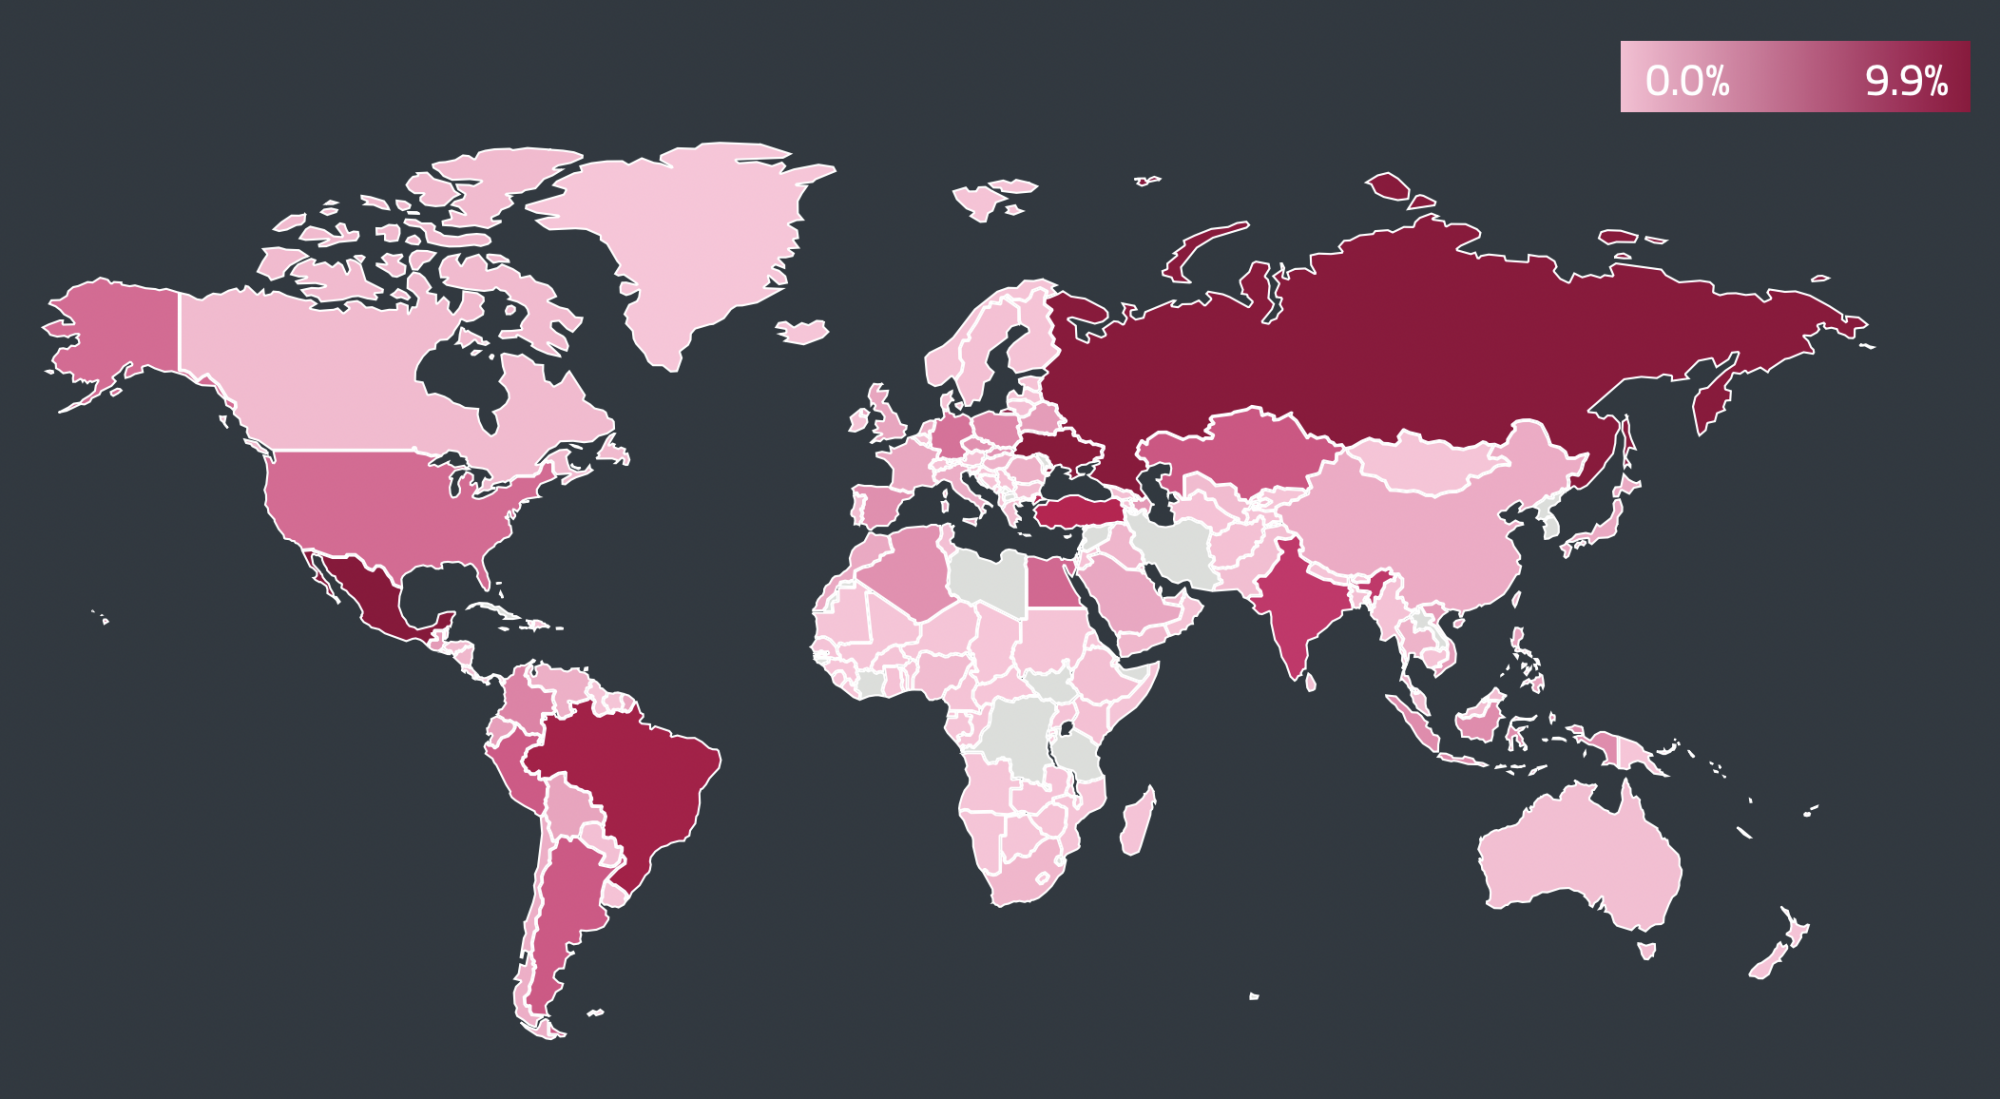
Специалисты антивирусной компании ESET проанализировали активность шпионских программ для мобильной операционной системы Android. В тройку стран, где граждане больше всего пострадали от этих вредоносов, вошли Мексика, Украина и Россия.

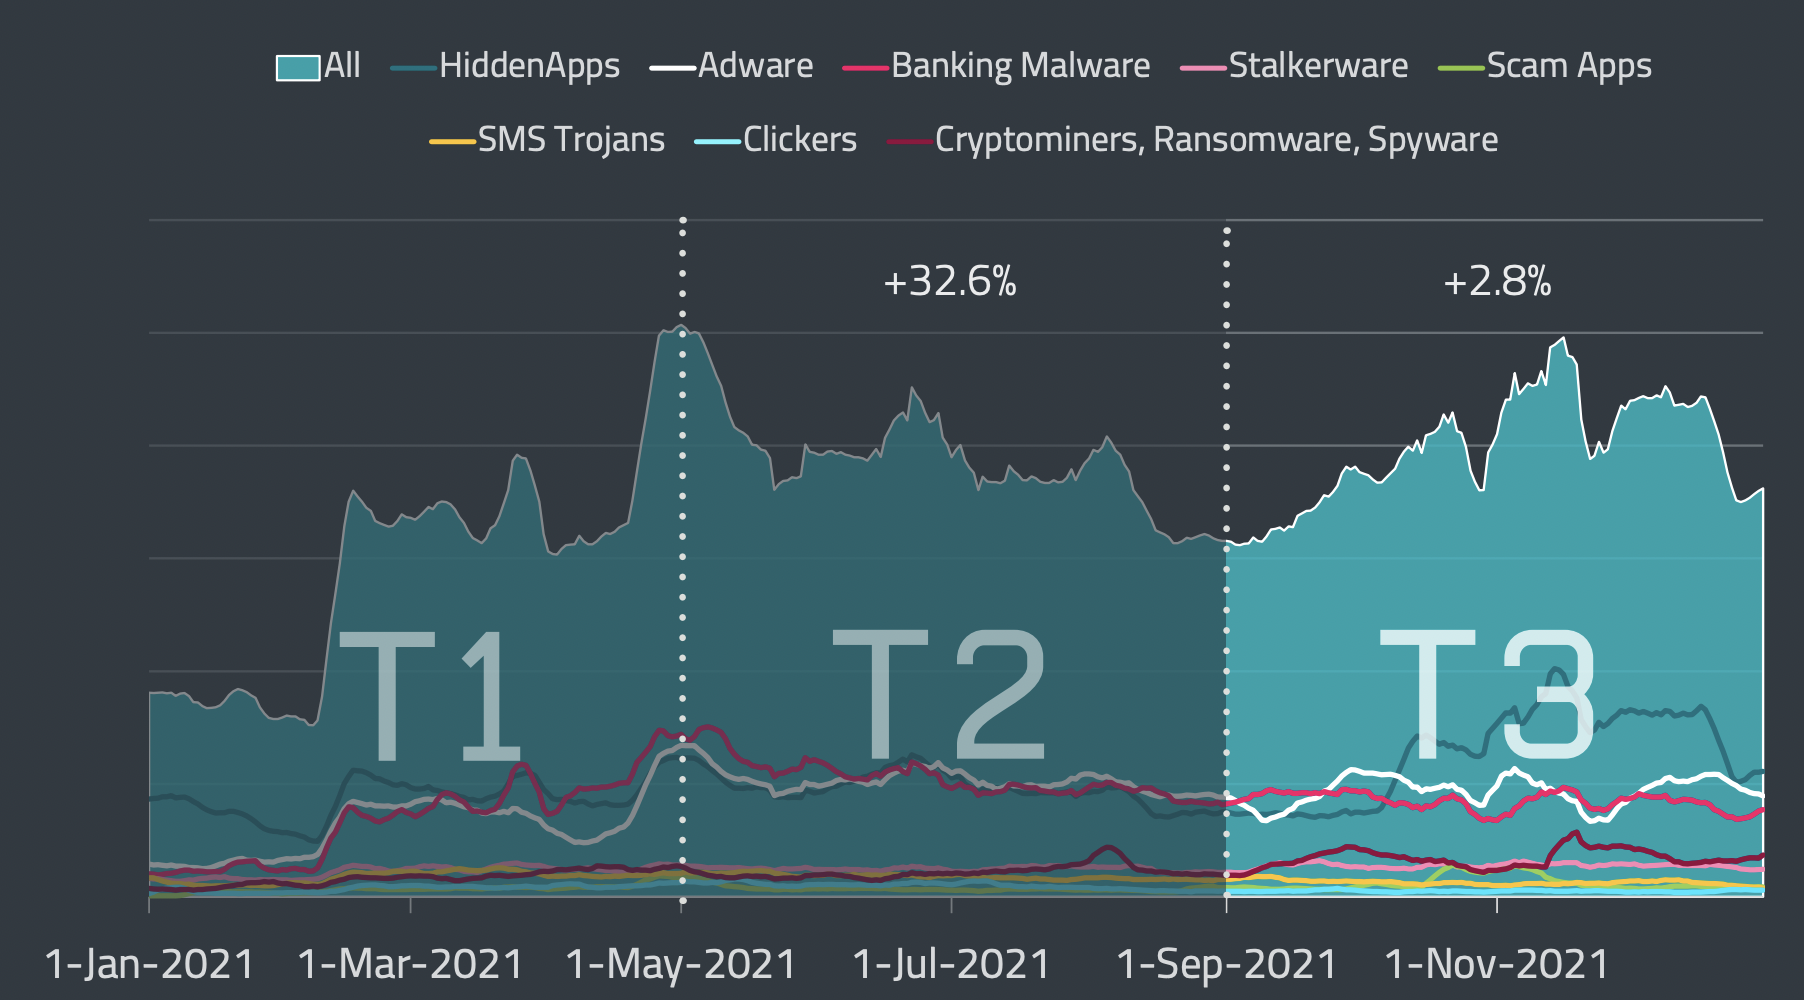
В целом исследование ESET показало, что с сентября по декабрь 2021 года активность шпионского софта продемонстрировала рост на 23,2%. Каждая десятая атака киберсталкеров и шпионов поразила пользователей Android из России.


В качестве яркого представителя шпионской программы специалисты назвали вредонос, маскирующийся под мессенджеры и другие сервисы обмена сообщениями. Атакуя пользователей в Южной Корее, этот зловред передаёт злоумышленникам телефонные номера, геолокацию устройств, текстовые сообщения и списки контактов.

ESET детектирует этот шпионский софт под именем "Android/TrojanDropper.Agent", за последние несколько месяцев 2021 года эта киберугроза стала одной из самых детектируемых на Android-девайсах.

При этом активность программ класса stalkerware выросла на 9,3% и была зафиксирована преимущественно в России, Украине, Польше и США. С этим видом зловредов часто возникает спорная ситуация, затрудняющая конкретную классификацию в качестве вредоносных программ.

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru