



Новый вредонос Xenomorph заразил уже более 50 тыс. устройств на Android

Новый вредонос Xenomorph заразил уже более 50 тыс. устройств на Android

Новый вредонос Xenomorph заразил уже более 50 тыс. устройств на Android

Очередной опасный Android-вредонос, получивший имя Xenomorph, распространяется через официальный магазин Google Play Store. Согласно данным аналитиков, зловред уже заразил более 50 тысяч мобильных устройств, на которых он ищет в первую очередь финансовую информацию.

На сегодняшний день Xenomorph всё ещё находится на начальных этапах разработки, однако при этом уже достаточно успешно атакует клиентов кредитных организаций в Испании, Португалии, Италии и Бельгии.

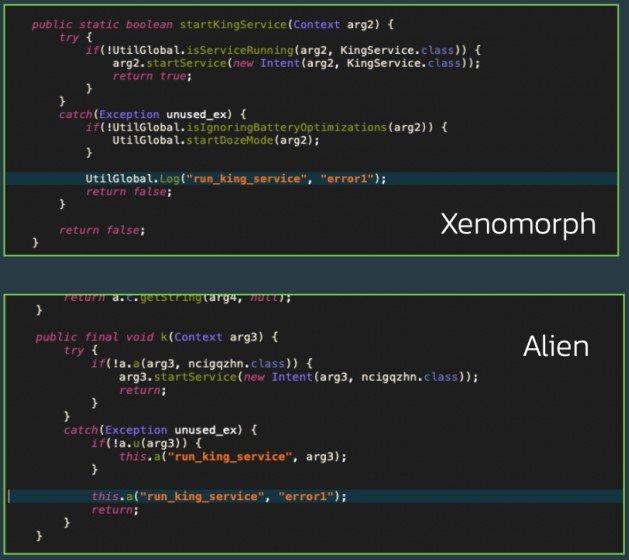
Специалисты компании ThreatFabric, уже успевшие изучить образец зловреда, отметили схожесть кода Xenomorph с кодом другого банковского трояна — Alien. Это привело исследователей к выводу, что либо Xenomorph является преемником Alien, либо разработчик работает над двумя этими вредоносами одновременно.


Попав на устройство жертвы, Xenomorph пытается добраться до важной финансовой информации, получить контроль над аккаунтами жертвы и осуществлять несанкционированные транзакции. Все собранные сведения операторы зловреда потом продают заинтересованным лицам.

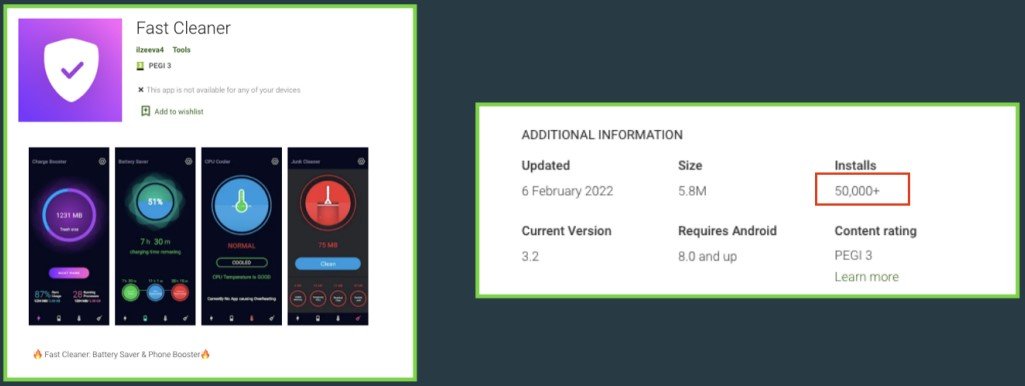
Разместиться в магазине Google Play Store вредоносу помогла маскировка под легитимное приложение «Fast Cleaner», которое на данный момент насчитывает 50 тысяч установок. Кстати, банковский троян Alien пользуется тем же методом проникновения на площадку Google.


Поскольку Xenomorph всё ещё дорабатывается и совершенствуется, исследователи пока затрудняются перечислить все функциональные возможности вредоносного приложения. Тем не менее известно, что троян может перехватывать уведомления, логировать СМС-сообщения и использовать технику инъекции для наложения своих окон на окна других приложений.

В отчёте ThreatFabric описываются команды Xenomorph, которые уже есть в коде, но пока не используются в реальных атаках: функциональность кейлоггера, сбор данных о поведении пользователя.

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru