



Новая система сканирования кода на GitHub выявит больше уязвимостей

Новая система сканирования кода на GitHub выявит больше уязвимостей

Новая система сканирования кода на GitHub выявит больше уязвимостей

Крупнейший хостер ИТ-проектов GitHub запустил новую систему анализа кода, основанную на машинном обучении. Эта система, по словам разработчиков, будет автоматически выявлять большее число уязвимостей до того, как они попадут в конечный продукт.

Пока нововведение находится в стадии открытого бета-тестирования, на сегодняшний день оно доступно для репозиториев JavaScript и TypeScript. Пока сам GitHub называет новую систему сканирования экспериментальной.

«С новыми функциональными возможностями система сможет выдать разработчикам больше предупреждений о четырёх типичных проблемах в безопасности: межсайтовый скриптинг (XSS), внедрение пути, NoSQL- и SQL-инъекции», — пишут представители хостера.

«Эти четыре класса дыр можно назвать основными в экосистеме JavaScript / TypeScript. Мы считаем усовершенствованную систему сканирования ключом к написанию более безопасного кода. Детектирование большего числа уязвимостей поможет разработчикам сделать свой софт более безопасным».

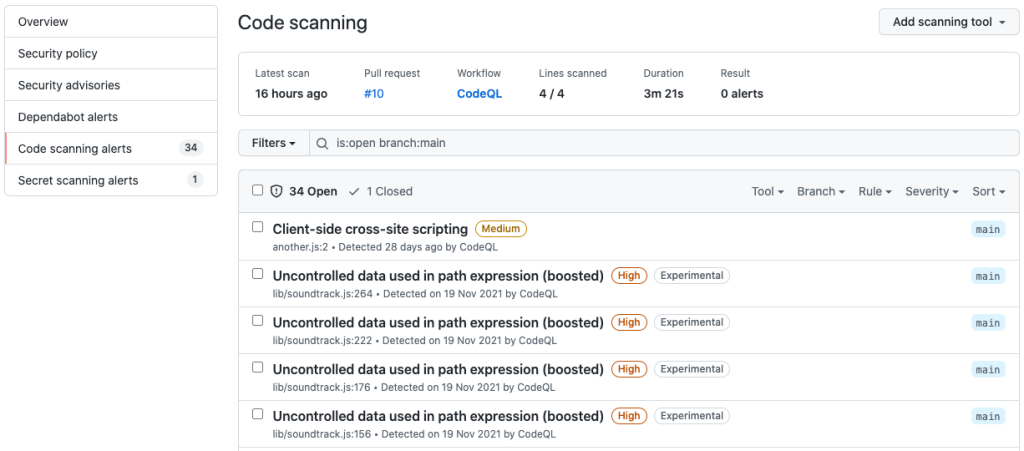
Все выявленные новой системой бреши будут отображаться во вкладке репозиториев «Security». Пока функция проходит фазу тестирования, обнаруженные ей проблемы будут помечаться  флагом "Experimental":

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru