



DLP-система СёрчИнформ КИБ научилась распознавать пользователей по лицам

DLP-система СёрчИнформ КИБ научилась распознавать пользователей по лицам

DLP-система СёрчИнформ КИБ научилась распознавать пользователей по лицам

В «СёрчИнформ КИБ» появилась возможность решать две критически важные задачи для бизнеса: детектировать попытки фотографирования экрана и распознавать лицо пользователя за компьютером.

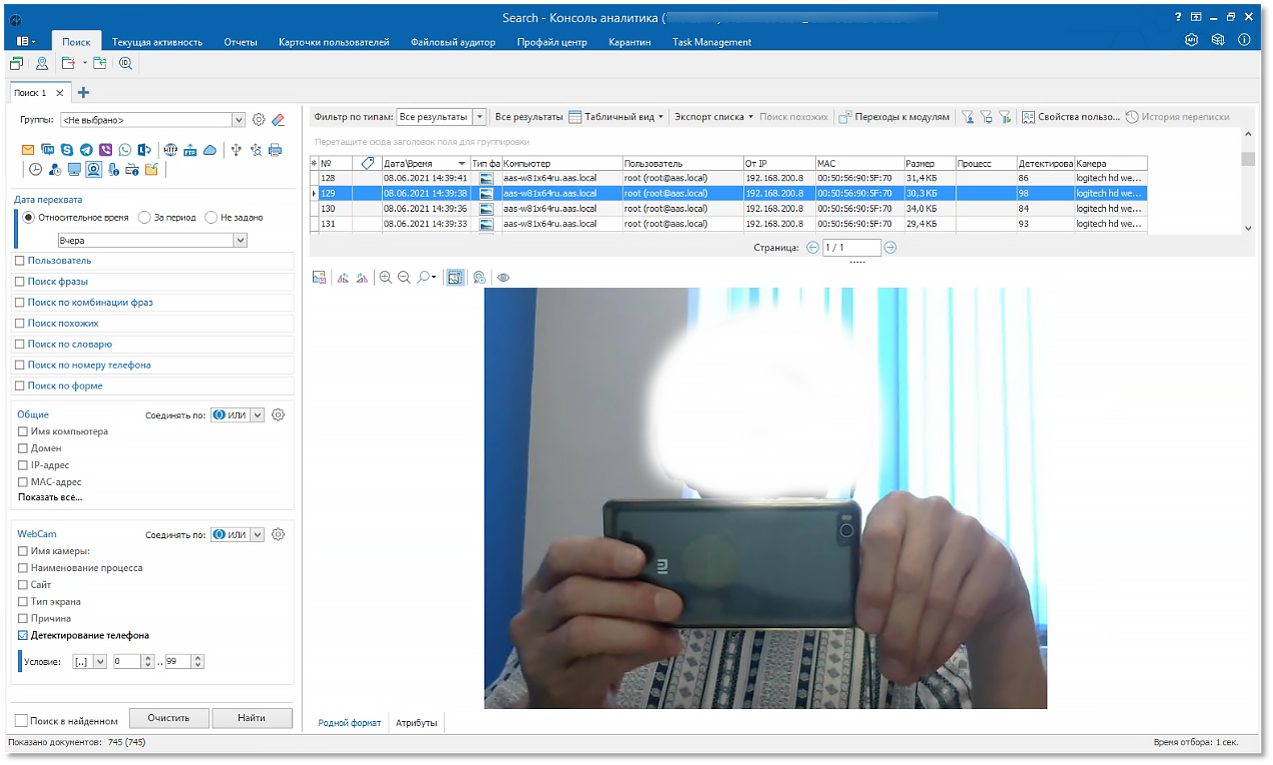
В новом релизе DLP-системы «СёрчИнформ КИБ» появился функционал, который позволяет детектировать попытки сфотографировать экран и распознавать пользователей по лицам. Система на основе контрольных снимков с веб-камеры определяет, что пользователь навел на монитор смартфон с камерой.

Модуль DLP-системы MonitorController собирает информацию об открытых сайтах и процессах, активных в момент съемки, поэтому при необходимости можно увидеть всю информацию о действиях сотрудника, которые произошли за время сбора данных. Благодаря другому обновлению – функции распознавания лиц, система идентифицирует, кто в момент потенциального нарушения находился за экраном компьютера.

Для этого «СёрчИнформ КИБ» сравнивает фотографию пользователя с базой фотографий сотрудников, которые хранятся в Active Directory. Если в учетную запись зашел кто-то другой, то специалист по безопасности получит уведомление об инциденте.

В программе можно увидеть, кто из пользователей воспользовался чужим ПК, узнать дату и время инцидента, а дальше с помощью детального анализа выяснить, чем занимался пользователь. В будущем на основе этого функционала можно будет реализовать возможность блокировать доступ в учетную запись, если лицо пользователя, вводящего логин и пароль, не соответствует личности владельца аккаунта.


«Благодаря анализу перехвата с применением методов машинного обучения «СёрчИнформ КИБ» теперь контролирует канал утечки, который до сих пор оставался «слепым пятном» у большинства отечественных и зарубежных DLP-систем. Теперь же система поможет справиться с этой проблемой в автоматическом режиме. Сочетание этого функционала с возможностью распознавания лиц – это долгожданная опция, потому что данные из DLP-системы о реальном виновнике инцидента могут стать доказательством в судебных делах о неправомерном доступе или разглашении конфиденциальной информации», — рассказал начальник отдела аналитики «СёрчИнформ» Алексей Парфентьев.

Вымогатели научились блокировать компании без шифровальщиков

Зачем возиться с шифрованием файлов, если можно захватить Active Directory, отключить администраторов и разослать требование выкупа сразу на все компьютеры? Именно такую атаку на производственное предприятие обнаружила «Лаборатория Касперского».

Кампания получила название Payload. Как сообщили специалисты, злоумышленники обошлись без классического шифровальщика и установки сложной вредоносной программы.

Для первоначального проникновения атакующие использовали скомпрометированные учётные записи с повышенными привилегиями. Через штатные средства удалённого доступа и VPN такие подключения выглядели как обычная работа ИТ-специалиста.

Получив контроль над Active Directory, злоумышленники создали объект групповой политики GPO под названием Payload и привязали его к корню домена.

После обновления политик на компьютерах менялись обои и экран блокировки, появлялись требования выкупа, а административные учётные записи отключались. Поскольку GPO является штатным и доверенным механизмом Windows, команды спокойно распространялись по корпоративной сети.

Перед блокировкой инфраструктуры атакующие похитили ценные данные предприятия. Затем информацию опубликовали в даркнете и использовали как рычаг давления на жертву. Файлы при этом никто не шифровал: бизнес и без криптографии получил полный набор проблем.

Эксперты советуют отслеживать создание и изменение групповых политик, включить устойчивую к фишингу МФА для VPN и административных систем, а также разделить привилегии. Обычного антивирусного сканирования здесь недостаточно.

RSS: Новости на портале Anti-Malware.ru