



Project Zero: Вендоры стали быстрее патчить 0-day (в среднем за 52 дня)

Project Zero: Вендоры стали быстрее патчить 0-day (в среднем за 52 дня)

Project Zero: Вендоры стали быстрее патчить 0-day (в среднем за 52 дня)

Немного позитивной статистики: команда Google Project Zero опубликовала отчёт, согласно которому вендоры стали быстрее устранять уязвимости нулевого дня. По крайней мере, речь идёт о тех багах, которые выявили в прошлом году исследователи Google Project Zero.

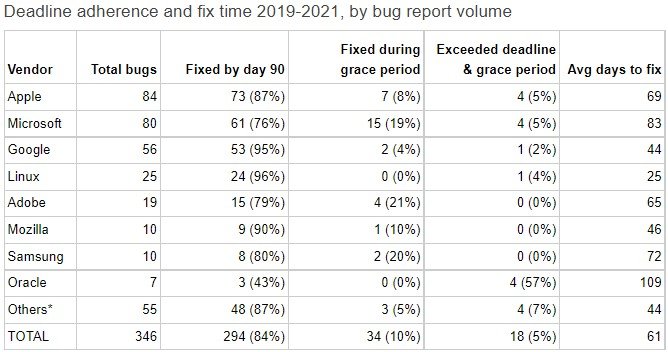
Полученная статистика показывает, что средний временной промежуток, который требуется разработчикам на устранение 0-day — 52 дня. Кто-то может сказать, что это достаточно продолжительный период, но ещё три года назад это были 80 дней.

Более того, практически все разработчики устранили уязвимости нулевого дня до установленного Project Zero дедлайна — 90 дней. Это действительно важный вопрос, учитывая, что киберпреступники всегда ищут окно для эксплуатации, пока вендор готовит патч.

Исследователи, изучив 376 брешей класса 0-day, собрали интересные данные по компаниям: 26% проблем в безопасности пришлось на Microsoft, 23% — на Apple и 16% — на Google. Эти три корпорации заняли 65% от общего числа исследованных уязвимостей.


Быстрее всего патчи выпускали разработчики Linux, Mozilla и Google, а вот с худшей стороны в этом вопросе проявили себя Oracle, Microsoft и Samsung. Microsoft, кстати, часто пользовалась дополнительным двухнедельным окном, затягивая публикацию информации об уязвимостях.

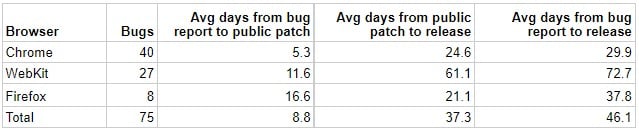
Девелоперы iOS и Android показали приблизительно одинаковые результаты — обе компании патчили 0-day в 70-дневный период. Тем не менее первенство по таймингу в устранении дыр досталось браузеру Chrome.

Подпишитесь на новости

Positive Technologies собрала 64 проверки Kubernetes в единый стандарт

Positive Technologies разработала PT CRIS Kubernetes — прикладной набор проверок конфигурации Kubernetes. Компания называет его первым российским стандартом такого типа: он переводит требования и рекомендации по защите контейнерной инфраструктуры в 64 конкретных технических теста.

Проверки охватывают API-сервер, Kubernetes Controller Manager, планировщик, хранилище etcd, роли и кластерные разрешения, пространства имён, Service Account и рабочие нагрузки.

Система ищет анонимный доступ, избыточные права, проблемы с TLS и сертификатами, небезопасный securityContext, запуск контейнеров от root, возможность повышения привилегий и другие подарки потенциальному взломщику.

Каждому отклонению присваивается уровень опасности — от низкого до критического. В итоге команда получает не мешок разрозненных предупреждений, а список проблем с понятными приоритетами: что можно оставить до пятницы, а что лучше чинить прямо сейчас.

Для стандарта подготовили матрицу соответствия CIS Kubernetes Benchmark 2.0.0, NIST SP 800-190, PCI DSS 4.0 и приказу ФСТЭК России № 118. Она связывает общие требования документов с конкретными настройками кластера.

При этом сама Positive Technologies подчёркивает: наличие такого сопоставления ещё не означает автоматического соответствия всем перечисленным стандартам.

Практическая реализация PT CRIS Kubernetes уже появилась в PT Container Security 1.2. Новый компонент проверяет конфигурации центрального и подключённых дочерних кластеров, показывает найденные отклонения и их критичность. Разработчики также обещают меньшее потребление памяти и более быстрый анализ.

RSS: Новости на портале Anti-Malware.ru