



Microsoft устранила баг Windows Defender, позволяющий обойти антивирус

Microsoft устранила баг Windows Defender, позволяющий обойти антивирус

Microsoft устранила баг Windows Defender, позволяющий обойти антивирус

Microsoft устранила баг встроенного в Windows антивируса Microsoft Defender, позволяющий условному атакующему скопировать и запустить вредоносную программу без какого-либо детекта. Известно, что брешь затрагивает последние версии Windows 10.

Специалист по кибербезопасности, известный в Twitter под ником Aura (@SecurityAura), сообщил, что злоумышленники могли использовать пропатченную уязвимость с 2014 года.

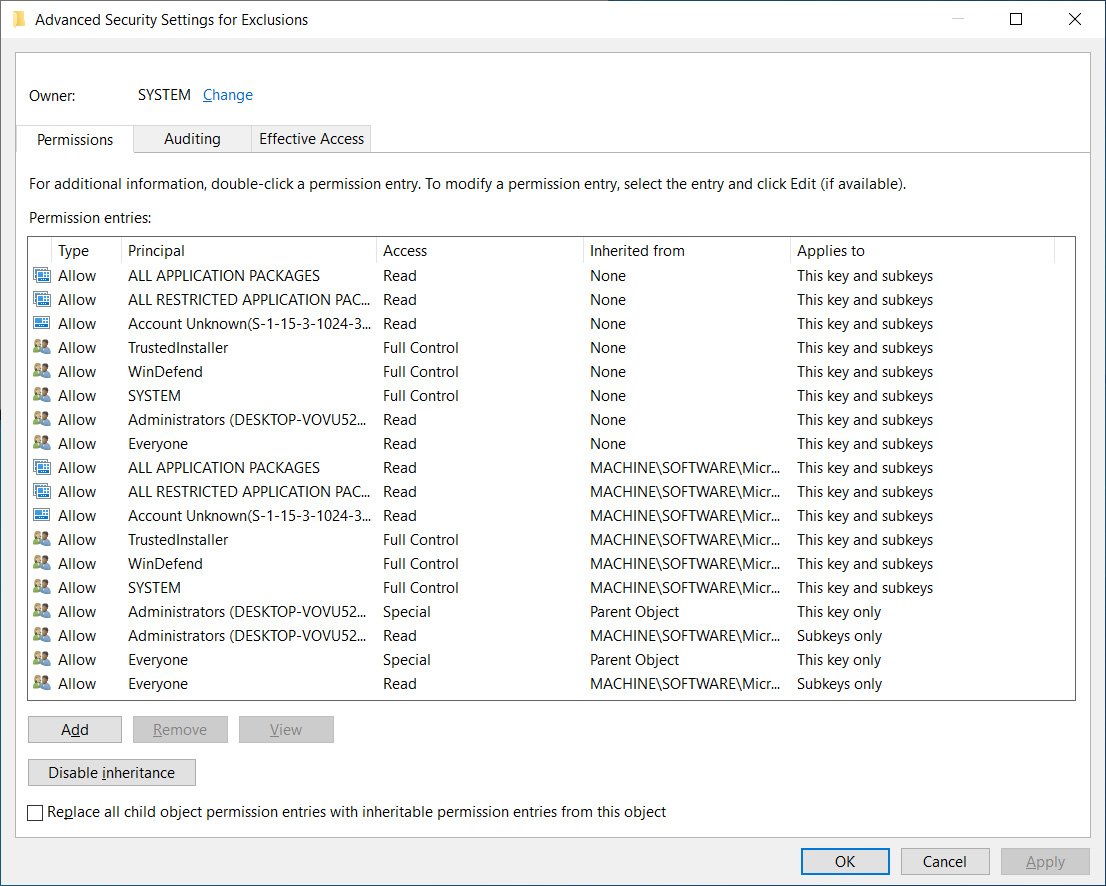
Проблема, как оказалось, крылась в ключе реестра HKLM\Software\Microsoft\Windows Defender\Exclusions, который содержит список директорий, файлов, расширений и процессов, исключённых из сканирования Microsoft Defender. Проще говоря, встроенный антивирус не будет проверять указанные сущности на предмет вредоносности.

Потенциальная эксплуатация допускалась благодаря некорректной конфигурации ключа: доступ к нему был у группы «Everyone» («Все»).


В результате любой локальный пользователь мог добраться до этих настроек, невзирая на права в системе. Эксперт Нэйтан Макналти также предупреждал, что из-за бага пользователи могут получить список исключений из реестра вместе с записями, в которых хранятся настройки групповой политики.

Microsoft не стала раздувать из этого проблему, а просто незаметно устранила уязвимость. НА вышедший патч случайно обратил внимание датский специалист, известный под онлайн-псевдонимом SecGuru_OTX.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru