



Банковский Android-троян Medusa совершенствует свои смишинг-атаки

Банковский Android-троян Medusa совершенствует свои смишинг-атаки

Банковский Android-троян Medusa совершенствует свои смишинг-атаки

Банковский Android-троян Medusa демонстрирует рост активности и расширяет географию своего присутствия. Авторы вредоноса пытаются добраться до учётных данных пользователей в рамках кампании финансового мошенничества.

О новых атаках Medusa рассказали исследователи из компании ThreatFabric. По словам экспертов, Android-троян продолжает обрастать новыми функциями.

Зловред Medusa, который ещё иногда называют TangleBot, уже давно известен сообществу ИБ-специалистов. Его операторы атакуют пользователей из Северной Америки и Европы, а также используют тот же сервис для распространения, что и другой знаменитый зловред — FluBot.

Известно, что как Medusa, так и FluBot прибегают к бесплатному динамическому DNS «duckdns.org» как к вектору доставки вредоноса. Так что у экспертов есть основания подозревать некую связь между этими двумя семействами.

В новом отчёте ThreatFabric исследователи отмечают, что вредонос Medusa пошёл дальше по стопам FluBot, поскольку теперь они оба используют один и тот же сервис для запуска кампаний смишинга (СМС-фишинг). Специалисты считают, что авторы Medusa прониклись успехом FluBot, поэтому и решили использовать ту же схему.

Как это обычно бывает с вредоносными программами для Android, основная функциональность Medusa зависит от использования специальных возможностей мобильной операционной системы. Если коротко, это многофункциональный банковский троян с элементами кейлоггера и возможностями записи аудио и видео.

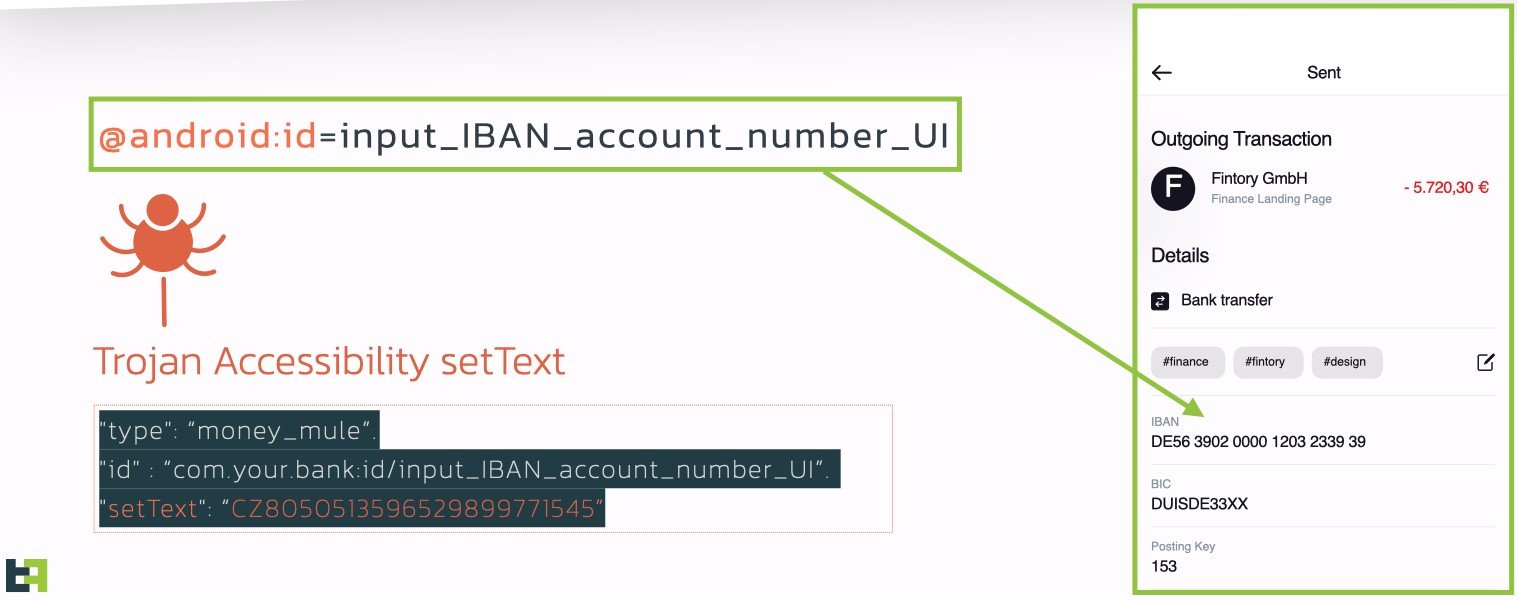
Команде ThreatFabric удалось добраться до бэкенд-панели вредоноса, что помогло выявить ещё одну интересную особенность «медузы»: оказалось, что операторы могут модифицировать любое поле в любом банковском приложении, запущенном на мобильном устройстве пользователя.


Эксперты советуют крайне внимательно относиться к СМС-сообщениям от незнакомых лиц, содержащим подозрительные ссылки. И ни в коем случае не стоит устанавливать APK со сторонних сайтов.

Подпишитесь на новости

Android помогает рекламе узнавать вас. Один инструмент можно отключить

Вашему телефону не нужно сообщать рекламным приложениям имя владельца. Для узнавания устройства существует рекламный идентификатор — случайная строка, которую приложения могут использовать для рекламы и аналитики. Эдакий цифровой бейджик: фамилии нет, зато вас узнают.

В документации Google объясняется, что пользователь может сбросить или удалить этот идентификатор.

Во втором случае приложения, обращающиеся к соответствующему интерфейсу, получат строку из нулей.

Чтобы воспользоваться ей, откройте настройки Android, найдите раздел «Реклама» и выберите «Удалить рекламный идентификатор». В зависимости от производителя путь может отличаться; в инструкции Google указан маршрут через раздел «Конфиденциальность».

Сброс и удаление — разные действия. Сброс выдаёт новый идентификатор, удаление убирает доступ к нему.

Правда, реклама продолжит появляться, а удаление рекламного ID не отменяет остальные способы сбора данных. Google отдельно предупреждает: у приложений могут быть собственные настройки и другие идентификаторы.

Убрать один инструмент отслеживания можно. Устроить рекламной индустрии полную амнезию одним нажатием — пока нет.

RSS: Новости на портале Anti-Malware.ru