



Уязвимость 0-day в Argo CD грозит кражей секретов из приложений Kubernetes

Уязвимость 0-day в Argo CD грозит кражей секретов из приложений Kubernetes

Уязвимость 0-day в Argo CD грозит кражей секретов из приложений Kubernetes

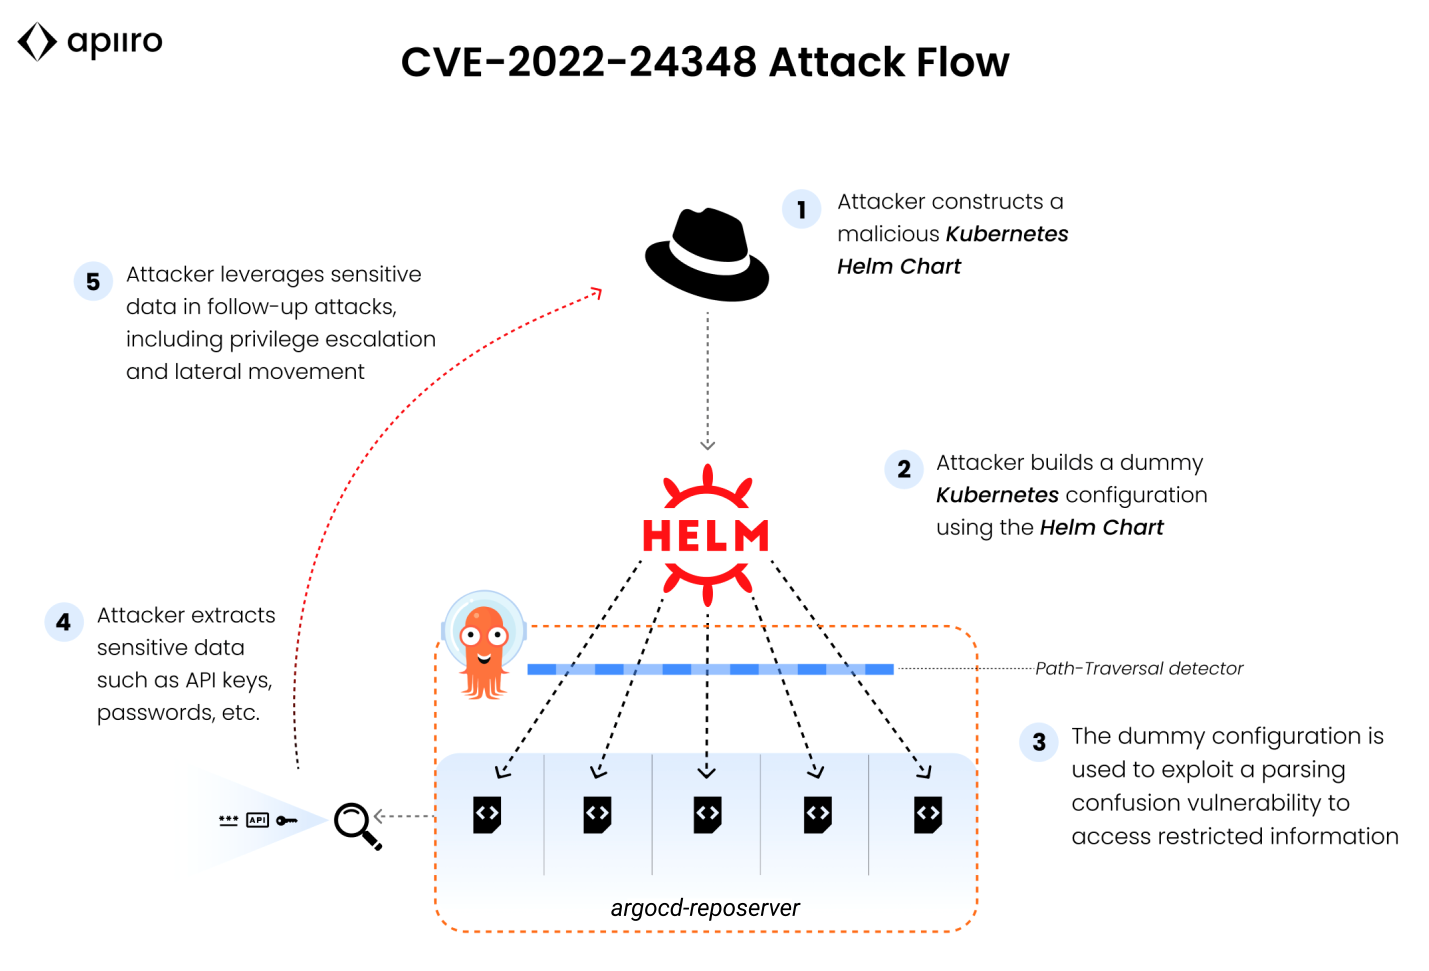
В платформе Argo CD обнаружена уязвимость нулевого дня, позволяющая выйти за пределы экосистемы приложения, развернутого в Kubernetes, и украсть конфиденциальные данные из другой программы — например, сохраненные пароли или ключи API.

Декларативный GitOps-инструмент непрерывной доставки Argo CD упрощает и автоматизирует развертывание контейнеризованных приложений в кластерах Kubernetes, обеспечивая управление жизненным циклом в реальном времени. Эта популярная платформа с открытым исходным кодом обычно реализуется как облачный Kubernetes-контроллер, который непрерывно мониторит запущенные приложения, сравнивая текущий статус с тем, что определен в Git-репозитории.

Уязвимость CVE-2022-24348 (7,7 балла CVSS) классифицируется как выход за пределы рабочего каталога. Согласно описанию, эксплойт осуществляется с помощью специально созданной Helm-диаграммы — файла YAML, который по сути является симлинком, указывающим на объект вне корневого каталога репозитория.


Загрузка вредоносной Helm Chart в систему Argo CD возможна лишь при наличии разрешения на создание или обновление приложений Kubernetes. Автор атаки также должен знать или угадать полный путь к целевому файлу values.yaml.

Успешный эксплойт позволяет раздобыть конфиденциальные данные, с помощью которых можно развить атаку на ресурсы организации. Патч для CVE-2022-24348 в Argo CD включен в состав сборок 2.3.0, 2.2.4 и 2.1.9.

Подпишитесь на новости

Spectre вернулась: новая атака вытаскивает хеш пароля root из памяти Linux

Процессор помнит старый код, хотя на его месте уже работает новый. На этой нестыковке исследователи VUSec и Scuola Superiore Sant’Anna построили Branch Target Reuse — новый вариант Spectre v2. Атака затрагивает JIT-компиляторы, которые создают машинный код во время работы программы.

Подробности опубликованы в исследовании BTR. Когда участок памяти освобождают и используют повторно, предсказатель переходов CPU может сохранить устаревшую запись.

Процессор спекулятивно выполняет инструкции по старому адресу, а следы в кеше позволяют извлекать секретные данные.

Исследователи подтвердили проблемное поведение на протестированных процессорах Intel, AMD и Arm. Они изучили JIT-движки Firefox, GraalVM и Linux, но практические результаты различаются.


Самый убедительный пример — два эксплойта против ядра Linux. На системе Intel с действовавшими защитами исследователи продемонстрировали извлечение хеша пароля root за минуты. Именно хеша: готовый пароль и автоматический вход администратора атака не выдаёт.

Для Firefox подготовлен PoC, однако до полноценного браузерного эксплойта ещё требуется работа. В GraalVM практическую эксплуатацию в экспериментах затрудняла очистка состояния предсказателя.

Атакующему нужно выполнять непривилегированный код в подходящей JIT-среде. Одна лишь модель процессора ещё не означает, что конкретную систему можно успешно атаковать.

Защита уже появилась в ядре Linux и GraalVM. Mozilla делает ставку на завершение внедрения изоляции сайтов.

Spectre, похоже, уходить не собирается: ускоряя выполнение кода, процессоры продолжают оставлять исследователям новые поводы заглянуть туда, куда обычной программе нельзя.

RSS: Новости на портале Anti-Malware.ru